F5 BIG-IP adalah platform application delivery controller (ADC) buatan F5 yang berdiri di depan server aplikasi. Tugasnya membagi trafik ke beberapa server (load balancing), mendekripsi SSL/TLS, menyaring serangan web lewat WAF, mengatur akses pengguna, dan mengarahkan DNS. Berikut modulnya, platform yang dijual saat ini, bedanya dengan NGINX, dan cara memilihnya.
F5 adalah perusahaan apa?
F5 adalah vendor teknologi application delivery dan keamanan aplikasi. Portofolionya kini dikemas sebagai F5 Application Delivery and Security Platform (ADSP), yang menggabungkan manajemen trafik dengan keamanan untuk aplikasi dan API, dan bisa dipasang dalam berbagai bentuk: hardware, software, cloud-native, maupun SaaS. Tiga lini utamanya adalah BIG-IP, NGINX, dan F5 Distributed Cloud Services. Ringkasan produknya ada di halaman F5 BIG-IP kami.
BIG-IP adalah apa?
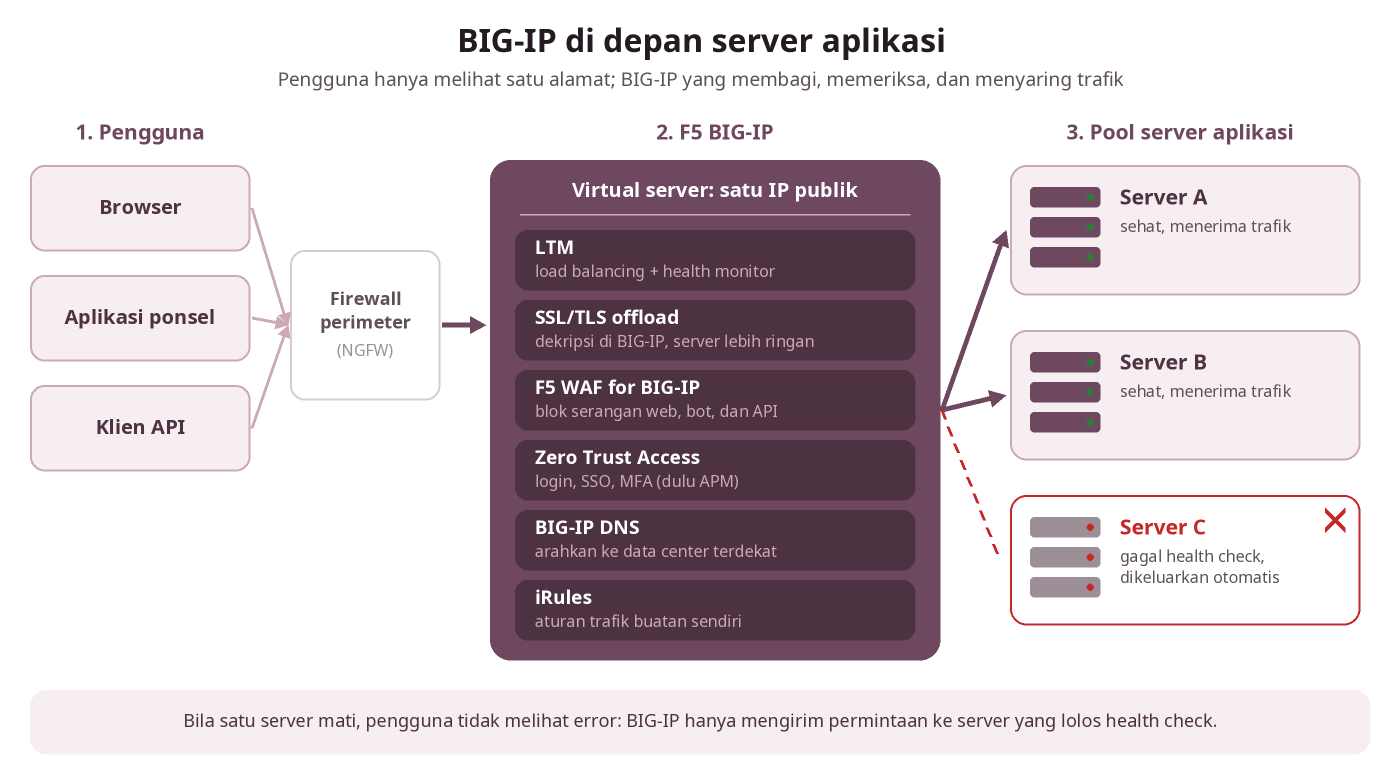
F5 menyebut BIG-IP sebagai kumpulan layanan aplikasi yang bisa diprogram dan diotomasi untuk workload hybrid dan multicloud. Kategorinya ADC; menurut glosarium F5, ADC adalah load balancer tingkat lanjut yang berdiri di depan server aplikasi dan mengarahkan permintaan klien agar performa dan kapasitas server terpakai maksimal. ADC hanya mengirim permintaan ke server yang sedang online, sehingga pengguna tidak menerima error ketika satu server mati.
Software BIG-IP yang dipakai saat ini adalah BIG-IP TMOS. Versi 21.1, yang diumumkan F5 tersedia umum pada Mei 2026, menambahkan cipher post-quantum (ML-KEM) untuk TLS dan inspeksi WAF untuk trafik MCP (Model Context Protocol) pada aplikasi AI.
Modul BIG-IP dan fungsinya
BIG-IP terdiri dari beberapa modul. Satu perangkat bisa menjalankan satu modul saja atau beberapa sekaligus:
| Modul | Fungsi utama | Contoh kebutuhan |
|---|---|---|
| Local Traffic Manager (LTM) | Load balancing statis dan dinamis, health monitor, SSL offload, optimasi performa, iRules | Website atau aplikasi dengan beberapa server |
| F5 WAF for BIG-IP (Advanced WAF) | Proteksi OWASP Top 10, bot, DoS layer 7, API, serangan kredensial curian | Portal pelanggan, e-commerce, API publik |
| BIG-IP Zero Trust Access (dulu APM) | SSO dan federasi (SAML, OAuth, OIDC), step-up authentication, per-app VPN, identity-aware proxy | Akses karyawan ke aplikasi internal |
| BIG-IP DNS | Global server load balancing, failover antar data center, DNSSEC | Dua data center atau DC dan DRC |
| Advanced Firewall Manager (AFM) | Firewall jaringan full-proxy, mitigasi DDoS, keamanan DNS | Melindungi data center dari DDoS |
| SSL Orchestrator | Dekripsi trafik SSL/TLS, mengarahkannya ke alat keamanan, lalu enkripsi ulang | Agar IPS atau DLP bisa melihat trafik terenkripsi |
F5 load balancer: lebih dari membagi trafik
LTM adalah modul inti. Ia memakai load balancing statis dan dinamis untuk menghilangkan single point of failure, memeriksa kesehatan server lewat health monitor, dan melakukan SSL offload: enkripsi dipindahkan dari server ke BIG-IP sehingga sumber daya server lebih lega. Untuk kebutuhan khusus ada iRules, bahasa skrip untuk mengatur trafik sesuai logika sendiri.
F5 WAF: nama baru untuk Advanced WAF
Di f5.com, halaman produknya kini berjudul F5 WAF for BIG-IP, sedangkan dokumentasi BIG-IP 21.1 masih memakai nama Advanced WAF. Advanced WAF sendiri adalah penerus ASM (Application Security Manager), yang berstatus end of sale sejak April 2021, dan mencakup semua fitur ASM. WAF ini melindungi aplikasi dari serangan dalam OWASP Top 10, bot, DoS layer 7 berbasis analisis perilaku dan machine learning, brute force dengan kredensial curian, serta API GraphQL, REST/JSON, dan XML. WAF tetap bukan pengganti pengujian keamanan aplikasi; uji juga aplikasinya, misalnya dengan Burp Suite.
Zero Trust Access (dulu APM)
Modul ini memeriksa setiap permintaan akses berdasarkan identitas dan konteks, memberi satu kali login (SSO) ke aplikasi lama maupun baru, dan bisa meminta verifikasi tambahan bila lokasi perangkat atau sensitivitas data menuntutnya. Konsepnya dijelaskan di artikel apa itu Zero Trust.
Pilihan platform BIG-IP di 2026
Modul yang sama berjalan di tiga bentuk platform:
- rSeries: appliance hardware generasi baru dengan sistem F5OS-A. Model saat ini r2000, r4000, r5000, r10000, dan r12000. BIG-IP berjalan sebagai tenant; r4000 mendukung 4 tenant, r5000 18 tenant, dan r10000 36 tenant.
- VELOS: chassis modular dengan sistem F5OS-C. Chassis CX410 (8 slot) atau CX1610 (32 slot), diisi blade BX110 (100 Gbps) atau BX520 (400 Gbps), hingga 6 Tbps.
- BIG-IP Virtual Edition (VE): BIG-IP sebagai VM di VMware, KVM, atau Hyper-V, dan di cloud publik seperti AWS, Azure, Google Cloud, Alibaba Cloud, IBM Cloud, dan Oracle Cloud Infrastructure. Lisensinya bisa subscription, pay-as-you-go, Flex-Consumption Program (FCP), atau perpetual.
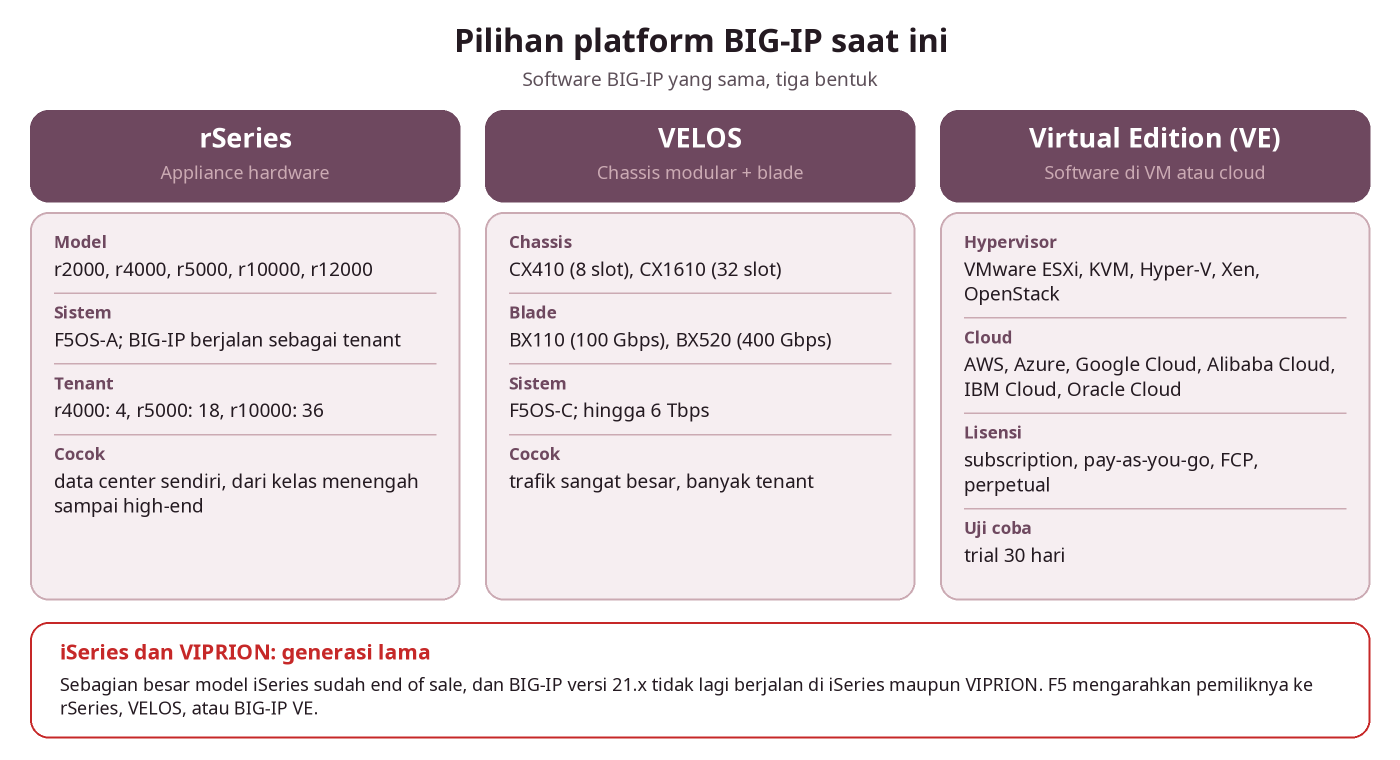
Masih memakai iSeries atau VIPRION? Sebagian besar model iSeries sudah memasuki end of sale, dan F5 menyatakan BIG-IP 21.1 tidak berjalan di iSeries maupun VIPRION. Perangkat ini tetap didukung di BIG-IP 17.x sampai tanggal end of software support masing-masing (antara April 2026 dan Oktober 2027, tergantung model). Setelah itu, F5 mengarahkan pelanggan ke rSeries, VELOS, atau BIG-IP VE, lengkap dengan alur migrasi konfigurasi.
Beda BIG-IP, NGINX, dan F5 Distributed Cloud
NGINX juga milik F5. Menurut dokumentasi NGINX, NGINX Plus dan BIG-IP LTM sama-sama bekerja sebagai reverse proxy dan load balancer penuh. Bedanya ada pada bentuk dan letak: NGINX Plus adalah paket software kecil yang bisa dipasang hampir di mana saja, dekat dengan aplikasinya. NGINX Plus menambahkan fitur perusahaan pada NGINX Open Source, misalnya active health check, lebih dari 200 metrik, dan perubahan konfigurasi lewat API tanpa reload. Lini NGINX juga punya F5 WAF for NGINX, NGINX Ingress Controller untuk Kubernetes, dan konsol NGINX One.
F5 Distributed Cloud Services adalah layanan yang dikelola dari control plane SaaS. Isinya antara lain WAF, bot defense, mitigasi DDoS layer 3 dan layer 7, API security, CDN, dan DNS. Trafik bisa dilewatkan ke jaringan global F5, atau softwarenya dipasang di lokasi Anda.
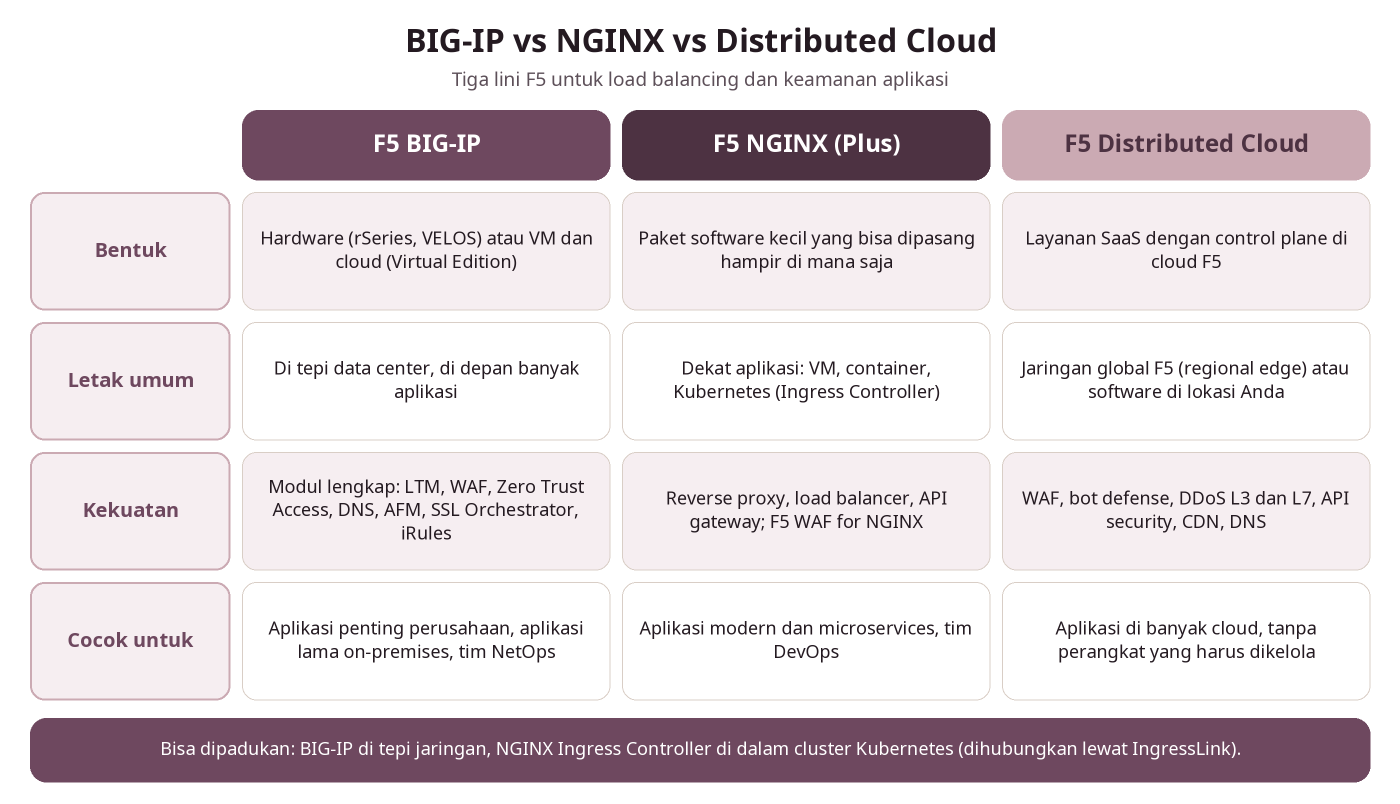
Ketiganya bisa dipadukan. F5 mencontohkan BIG-IP sebagai load balancer di luar cluster Kubernetes yang dikelola tim NetOps, sementara NGINX Ingress Controller bekerja di dalam cluster untuk tim DevOps; keduanya dihubungkan lewat resource IngressLink.
Kapan perlu BIG-IP, kapan reverse proxy biasa cukup?
Reverse proxy biasa, misalnya NGINX Open Source, sering sudah cukup untuk satu atau dua aplikasi web, dengan tim yang nyaman mengelola file konfigurasi sendiri. BIG-IP mulai masuk akal bila:
- Ada banyak aplikasi penting, termasuk aplikasi lama yang tidak bisa diubah, dan downtime berarti kerugian.
- Perusahaan butuh load balancing, WAF, akses SSO/MFA, dan DNS dalam satu platform dengan kebijakan yang seragam.
- Ada dua data center atau DC dan DRC yang harus bisa saling mengambil alih.
- Trafik SSL/TLS besar dan perlu diperiksa alat keamanan lain.
BIG-IP juga tidak menggantikan firewall jaringan. Dalam desain umum, BIG-IP berdiri di belakang firewall perimeter seperti Fortinet FortiGate atau Palo Alto Networks: firewall menjaga jaringan, BIG-IP menjaga aplikasinya.
Cara memilih F5 BIG-IP: checklist
- Petakan aplikasi dan trafik: jumlah aplikasi, throughput, koneksi SSL/TLS, dan pertumbuhan beberapa tahun ke depan.
- Tentukan modul: LTM saja, atau ditambah WAF, Zero Trust Access, DNS, AFM, atau SSL Orchestrator.
- Pilih bentuk platform: VE untuk VM dan cloud, rSeries untuk appliance di data center, VELOS untuk skala sangat besar dan banyak tenant.
- Cek perangkat lama: bila masih iSeries atau VIPRION, jadwalkan migrasi sebelum end of software support.
- Rencanakan high availability: siapkan sepasang unit agar BIG-IP sendiri tidak menjadi titik gagal tunggal.
- Pilih model lisensi: subscription, pay-as-you-go, FCP, atau perpetual.
- Uji dulu: trial BIG-IP VE 30 hari mencakup LTM, Zero Trust Access, Advanced WAF, dan AFM.
FAQ
Apa itu F5 BIG-IP?
F5 BIG-IP adalah application delivery controller (ADC) untuk load balancing, SSL offload, WAF, kontrol akses, dan DNS. Tersedia sebagai appliance rSeries, chassis VELOS, atau Virtual Edition di VM dan cloud.
F5 adalah perusahaan apa?
F5 adalah vendor application delivery dan keamanan aplikasi. Tiga lini utamanya adalah BIG-IP, NGINX, dan F5 Distributed Cloud Services.
Apa beda BIG-IP dan NGINX?
BIG-IP adalah platform ADC lengkap dengan banyak modul, dalam bentuk hardware atau VM. NGINX adalah software reverse proxy dan load balancer yang ringan, biasanya dipasang dekat aplikasi, termasuk di Kubernetes.
Apakah F5 BIG-IP termasuk firewall?
BIG-IP pada dasarnya adalah ADC, bukan pengganti firewall jaringan. Namun BIG-IP punya modul AFM untuk firewall jaringan dan DDoS, serta F5 WAF for BIG-IP untuk aplikasi web dan API.
Apakah ada trial F5 BIG-IP?
Ada. F5 menyediakan trial BIG-IP Virtual Edition selama 30 hari, yang bisa dijalankan di hypervisor seperti VMware ESXi, KVM, dan Hyper-V maupun di cloud publik.
Apakah BIG-IP iSeries masih bisa dipakai?
Masih, dengan BIG-IP 17.x sampai end of software support model tersebut. BIG-IP 21.x tidak berjalan di iSeries, jadi rencanakan migrasi ke rSeries, VELOS, atau VE.
Sumber: F5 BIG-IP, BIG-IP Virtual Edition, rSeries, pengumuman BIG-IP v21.1, dan panduan migrasi BIG-IP LTM ke NGINX Plus.
Butuh F5 BIG-IP untuk data center atau cloud Anda? PT Kreasi Utama Mandiri membantu perusahaan di Indonesia memilih platform, modul, dan lisensi F5 yang sesuai kebutuhan.
Hubungi kami sekarang untuk konsultasi, uji coba, dan penawaran harga terbaik.