Zero Trust adalah model keamanan yang tidak memberi kepercayaan otomatis kepada pengguna atau perangkat hanya karena berada di dalam jaringan kantor. Setiap permintaan akses diperiksa dulu, yaitu siapa penggunanya, perangkat apa yang dipakai, dan dalam konteks apa, lalu hanya diberi akses seminimal yang dibutuhkan. Artikel ini menjelaskan definisi Zero Trust menurut NIST, prinsip dan cara kerjanya, bedanya dengan VPN, serta cara menerapkannya secara bertahap di perusahaan menengah.
Definisi Zero Trust menurut NIST SP 800-207
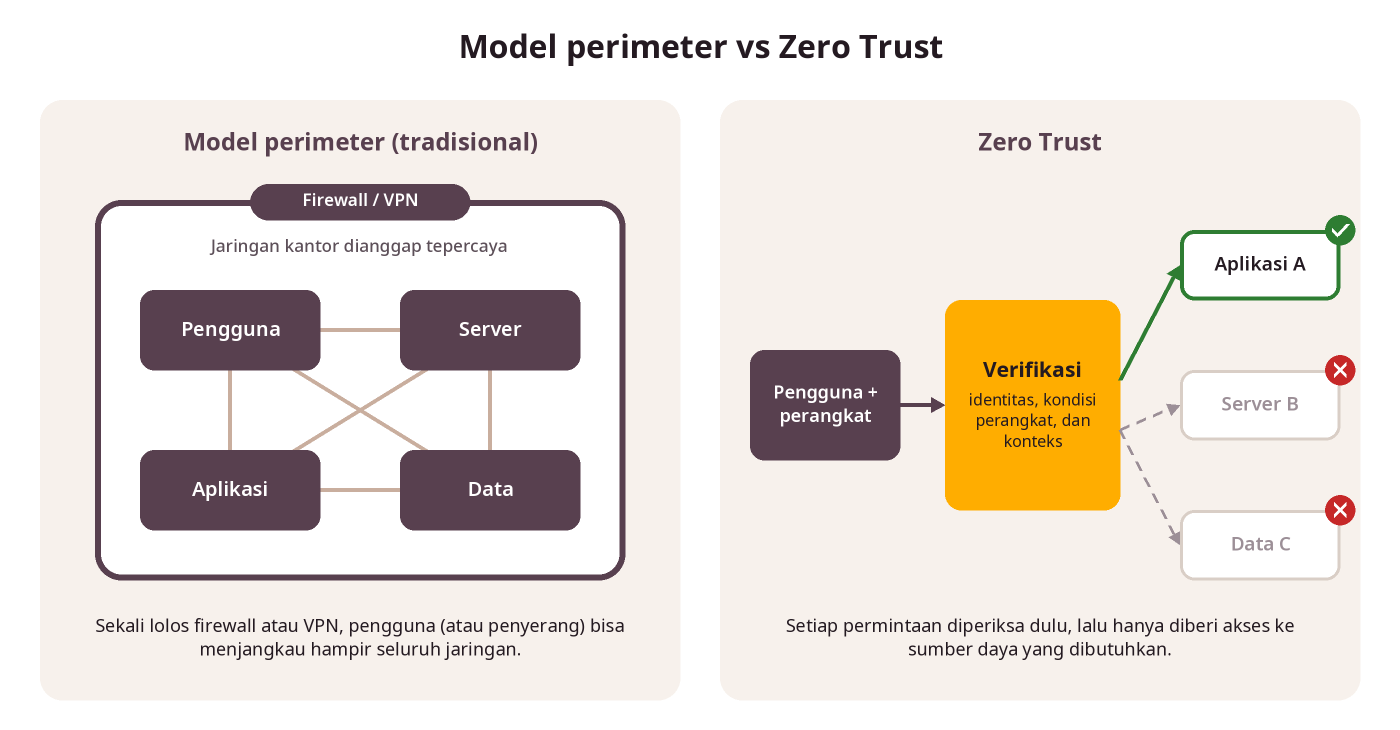
Rujukan yang paling sering dipakai adalah publikasi NIST SP 800-207 Zero Trust Architecture (2020). NIST mendefinisikan Zero Trust sebagai sekumpulan paradigma keamanan siber yang memindahkan pertahanan dari perimeter jaringan yang statis ke pengguna, aset, dan sumber daya. Asumsi dasarnya: tidak ada kepercayaan implisit yang diberikan hanya berdasarkan lokasi fisik atau lokasi jaringan. Autentikasi dan otorisasi dilakukan sebelum sesi ke sumber daya perusahaan dibuka.
Sementara itu, Zero Trust Architecture (ZTA) adalah rencana keamanan organisasi yang menerapkan konsep tersebut: komponen apa yang dipakai, bagaimana alurnya, dan kebijakan aksesnya.
Prinsip inti Zero Trust
Semboyan yang sering dipakai adalah never trust, always verify. Dalam praktik, prinsip yang dijabarkan NIST bisa diringkas sebagai berikut:
- Semua sumber daya diperlakukan sama. Aplikasi, server, layanan cloud, dan data dilindungi dengan kebijakan yang sama, di mana pun letaknya.
- Semua komunikasi diamankan. Koneksi dari dalam kantor tidak dianggap lebih aman daripada koneksi dari internet.
- Akses diberikan per sesi. Izin ke satu aplikasi tidak otomatis membuka akses ke aplikasi lain.
- Kebijakan dinamis. Keputusan akses mempertimbangkan identitas, kondisi perangkat, aplikasi yang diminta, serta atribut perilaku dan lingkungan.
- Least privilege. Pengguna dan perangkat hanya mendapat hak minimum untuk pekerjaannya.
- Asumsikan pelanggaran bisa terjadi. Desain dibuat agar jika satu akun atau perangkat dibobol, kerusakannya tidak menyebar.
- Pantau dan perbaiki terus. Kondisi aset dan log akses dikumpulkan untuk memperbaiki kebijakan.
Cara kerja Zero Trust
Dalam model NIST, setiap permintaan akses melewati dua bagian. Policy Decision Point (PDP), yang terdiri dari Policy Engine dan Policy Administrator, memutuskan apakah akses diizinkan. Policy Enforcement Point (PEP) menjalankan keputusan itu: membuka, memantau, atau memutus koneksi antara pengguna dan sumber daya. Untuk mengambil keputusan, Policy Engine memakai masukan seperti sistem identitas, PKI, data kondisi perangkat, threat intelligence, SIEM, dan log aktivitas.
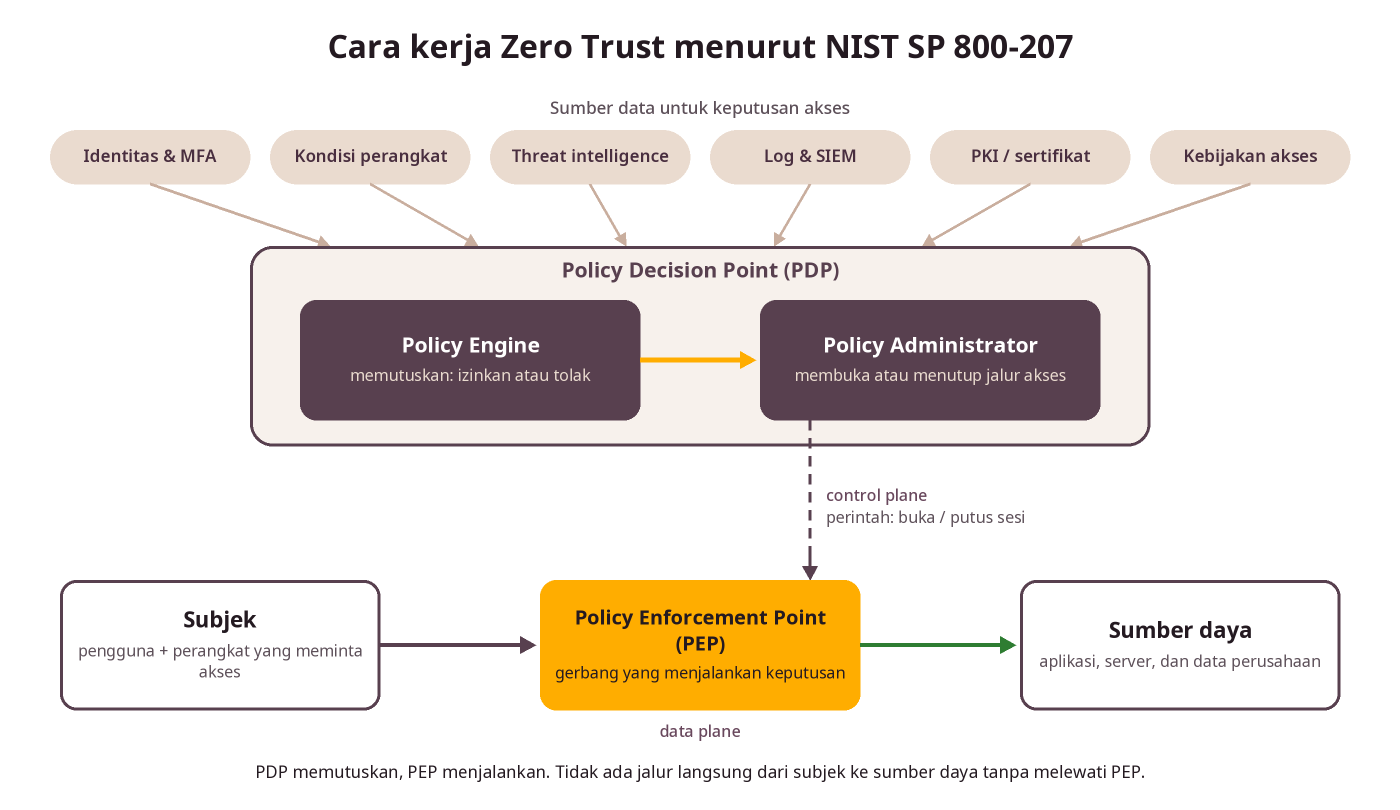
Komponen tersebut biasanya diwujudkan lewat lima kontrol berikut.
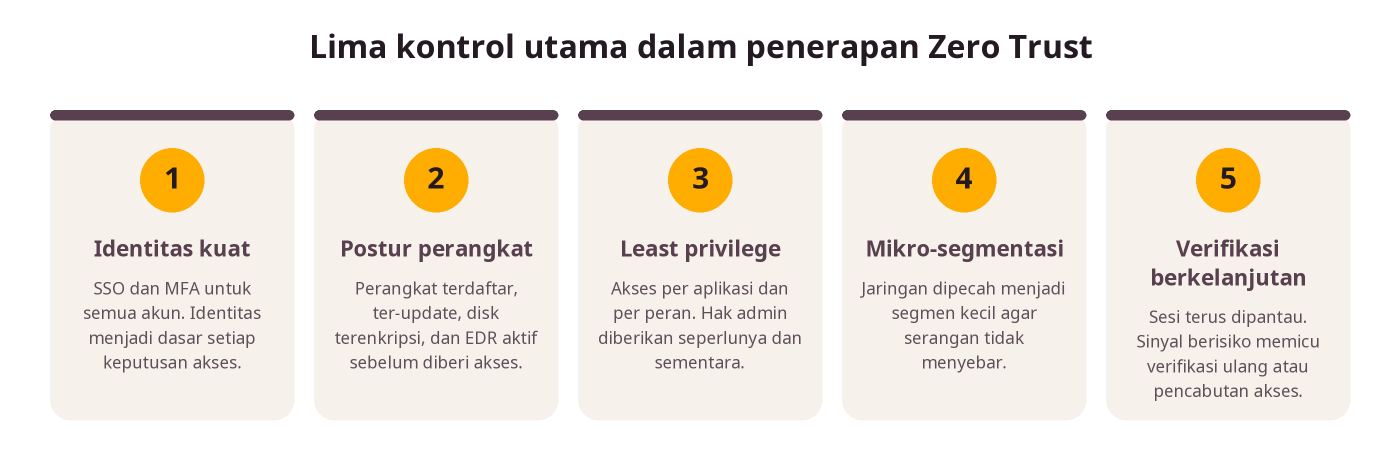
Identitas yang kuat
Semua pengguna masuk melalui satu sistem identitas dengan Single Sign-On (SSO) dan autentikasi multifaktor (MFA). Identitas menjadi dasar setiap keputusan akses, menggantikan alamat IP atau lokasi jaringan.
Postur perangkat
Sebelum akses diberikan, sistem memeriksa kondisi perangkat: apakah terdaftar milik perusahaan, sistem operasinya ter-update, disk terenkripsi, dan antivirus atau EDR aktif. Perangkat yang tidak memenuhi syarat bisa ditolak atau hanya diberi akses terbatas.
Least privilege
Hak akses diberikan per aplikasi dan per peran. Staf keuangan hanya bisa membuka aplikasi akuntansi, bukan seluruh jaringan server. Hak admin diberikan seperlunya dan untuk waktu terbatas.
Mikrosegmentasi
Jaringan dipecah menjadi segmen kecil dengan aturan lalu lintas di antaranya. Jika satu PC terinfeksi ransomware, penyebarannya tertahan di segmen tersebut.
Verifikasi berkelanjutan
Verifikasi tidak berhenti saat login. Sesi dipantau, dan jika muncul sinyal berisiko, misalnya login dari negara lain atau perangkat tiba-tiba tidak patuh kebijakan, akses bisa diminta verifikasi ulang atau dicabut.
ZTNA vs VPN
ZTNA (Zero Trust Network Access) adalah penerapan Zero Trust untuk akses jarak jauh. Perbedaannya dengan VPN tradisional:
| Aspek | VPN tradisional | ZTNA |
|---|---|---|
| Cakupan akses | Setelah terhubung, pengguna umumnya masuk ke segmen jaringan yang luas | Hanya ke aplikasi atau layanan tertentu yang diizinkan |
| Dasar keputusan | Kredensial saat login | Identitas, kondisi perangkat, dan konteks, dicek terus-menerus |
| Paparan ke internet | Gateway VPN terbuka ke internet | Aplikasi tidak terlihat oleh pihak yang belum diverifikasi |
| Dampak akun dibobol | Penyerang bisa bergerak ke banyak sistem | Terbatas pada aplikasi yang diizinkan untuk akun itu |
| Pengalaman pengguna | Harus connect manual, lalu lintas sering dilewatkan ke kantor pusat | Akses langsung ke aplikasi, biasanya transparan bagi pengguna |
VPN tidak otomatis buruk. VPN yang dikombinasikan dengan MFA, kebijakan akses per grup, dan segmentasi sudah bergerak ke arah Zero Trust. Perbandingan dua pendekatan VPN dibahas di artikel perbedaan OpenVPN Access Server dan CloudConnexa.
Cara menerapkan Zero Trust di perusahaan menengah
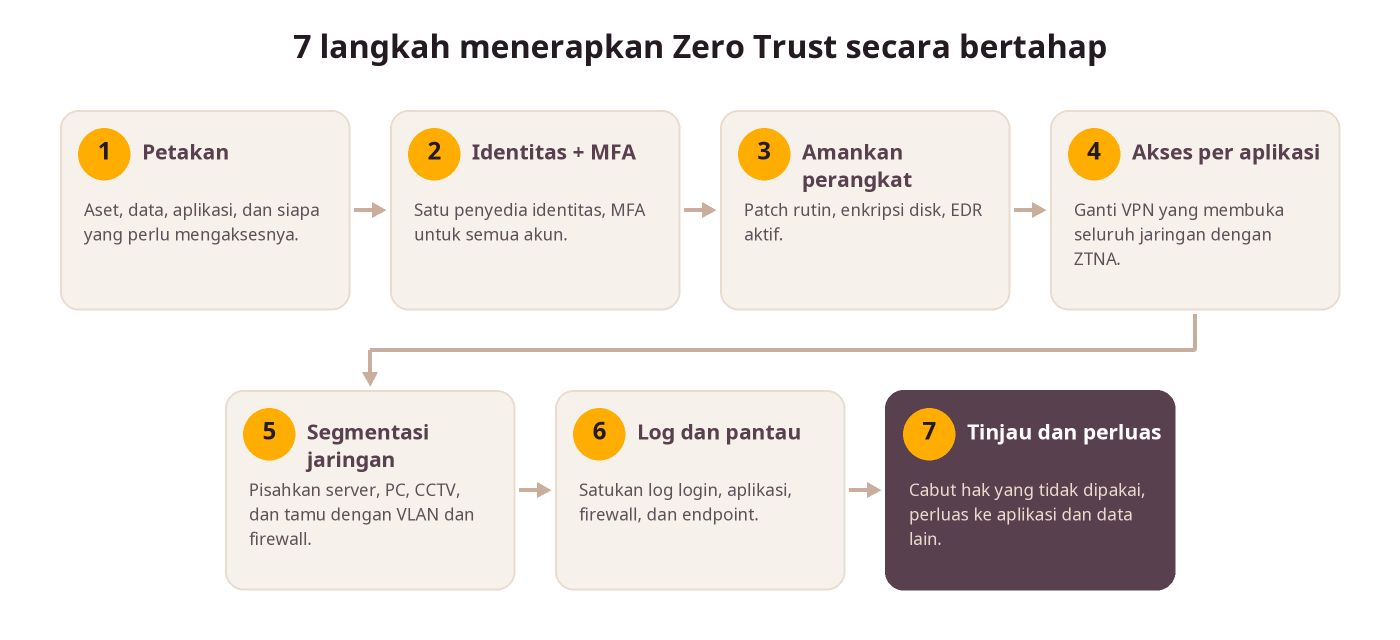
Zero Trust bukan satu produk yang dipasang sekali jadi, melainkan perjalanan bertahap. Model kematangan Zero Trust dari CISA membaginya ke lima pilar: identitas, perangkat, jaringan, aplikasi dan workload, serta data. Untuk perusahaan menengah, urutan praktisnya sebagai berikut.
Langkah 1: Petakan aset, data, dan pengguna
Buat daftar aplikasi, server, layanan cloud, dan data penting, lalu siapa saja yang perlu mengaksesnya. Tanpa inventaris, kebijakan akses tidak bisa disusun.
Langkah 2: Satukan identitas dan wajibkan MFA
Gunakan satu penyedia identitas untuk email, aplikasi SaaS, dan akses jaringan. Aktifkan MFA untuk semua akun, terutama admin, dan matikan akun karyawan yang sudah keluar.
Langkah 3: Kelola dan amankan perangkat
Daftarkan laptop dan PC kantor, pastikan patch rutin, enkripsi disk, dan proteksi endpoint (EDR) aktif. Kondisi ini nantinya dipakai sebagai syarat akses.
Langkah 4: Ganti akses jaringan luas dengan akses per aplikasi
Mulai dari akses jarak jauh, karena di sinilah manfaat paling cepat terasa. Pindahkan pengguna dari VPN yang membuka seluruh jaringan ke ZTNA atau jaringan privat dengan aturan akses per grup.
Langkah 5: Segmentasi jaringan internal
Pisahkan server, perangkat pengguna, CCTV, dan jaringan tamu dengan VLAN dan kebijakan firewall. Batasi lalu lintas antarsegmen hanya pada yang benar-benar diperlukan.
Langkah 6: Kumpulkan log dan pantau
Satukan log login, akses aplikasi, firewall, dan endpoint agar aktivitas mencurigakan cepat terlihat. Tentukan siapa yang memeriksa peringatan dan bagaimana responsnya.
Langkah 7: Tinjau dan perluas secara berkala
Evaluasi kebijakan setiap beberapa bulan atau setelah insiden, cabut hak yang tidak dipakai, lalu perluas penerapan ke aplikasi dan data lain.
Produk yang mendukung penerapan Zero Trust
Beberapa produk yang tersedia di KUM dapat mengisi pilar-pilar di atas:
- Identitas dan MFA: Okta untuk SSO dan MFA lintas aplikasi, atau Microsoft Entra ID bagi pengguna Microsoft 365.
- Akses jarak jauh berbasis identitas: Tailscale, yang menghubungkan pengguna ke server tertentu sesuai aturan akses, serta OpenVPN CloudConnexa.
- Firewall, segmentasi, dan ZTNA: Fortinet FortiGate beserta fitur ZTNA-nya.
- Keamanan perangkat: solusi endpoint dan EDR seperti Bitdefender GravityZone, Kaspersky, atau CrowdStrike untuk menjaga postur perangkat.
Zero Trust pada dasarnya adalah cara berpikir: tidak ada akses yang diberikan tanpa verifikasi, dan setiap akses dibatasi seminimal mungkin. Perusahaan tidak perlu mengganti seluruh infrastruktur sekaligus. Memperkuat identitas dengan MFA, mengamankan perangkat, dan merapikan akses jarak jauh sudah menutup sebagian besar celah yang paling sering dimanfaatkan penyerang.
FAQ
Apa itu Zero Trust secara singkat?
Zero Trust adalah model keamanan yang memverifikasi setiap permintaan akses berdasarkan identitas, perangkat, dan konteks, tanpa menganggap jaringan internal otomatis aman, lalu memberi akses seminimal mungkin.
Apakah Zero Trust berarti perusahaan tidak percaya kepada karyawan?
Bukan. Yang tidak dipercaya secara otomatis adalah koneksi dan perangkat, karena akun karyawan bisa dicuri dan laptop bisa terinfeksi. Verifikasi melindungi karyawan sekaligus perusahaan.
Apakah Zero Trust menggantikan VPN dan firewall?
Tidak sepenuhnya. Firewall tetap dibutuhkan untuk segmentasi dan perlindungan jaringan. Untuk akses jarak jauh, ZTNA dapat menggantikan VPN tradisional atau melengkapinya secara bertahap.
Bagaimana cara menerapkan Zero Trust di perusahaan kecil?
Mulai dari langkah dengan dampak terbesar: wajibkan MFA untuk semua akun, amankan dan update perangkat kantor, lalu ganti akses jarak jauh yang terbuka luas dengan akses per aplikasi. Setelah itu lanjutkan ke segmentasi dan monitoring.
Apa beda Zero Trust dan ZTNA?
Zero Trust adalah model atau strategi keamanan secara keseluruhan. ZTNA adalah salah satu teknologi untuk menerapkannya, khusus pada akses pengguna ke aplikasi dan layanan.
Tertarik dengan Tailscale? PT Kreasi Utama Mandiri adalah partner Tailscale di Indonesia.
Hubungi kami sekarang untuk mendapatkan informasi produk, konsultasi teknis, dan penawaran harga terbaik.