VPN mesh berbasis WireGuard untuk menghubungkan perangkat secara aman dan terenkripsi.
Butuh penawaran tertulis? Isi formulir permintaan penawaranTailscale adalah platform konektivitas zero trust berbasis identitas yang dibangun di atas protokol WireGuard. Tailscale menghubungkan laptop, server, VM, container, cloud, dan perangkat edge dalam satu jaringan privat terenkripsi (tailnet) dengan koneksi peer-to-peer langsung, sehingga dapat menggantikan VPN terpusat tradisional tanpa perlu merombak jaringan atau membuka port ke internet.
Ringkasan
Berikut kelompok kemampuan dan solusi Tailscale. Pilih kategori di bawah atau klik menu tab untuk melihat penjelasan lengkapnya.
Konektivitas
Mesh VPN peer-to-peer dengan WireGuard, subnet router, exit node, MagicDNS, dan Taildrop.
Peer-to-peer · Subnet router · Exit node · MagicDNS
Keamanan Zero Trust
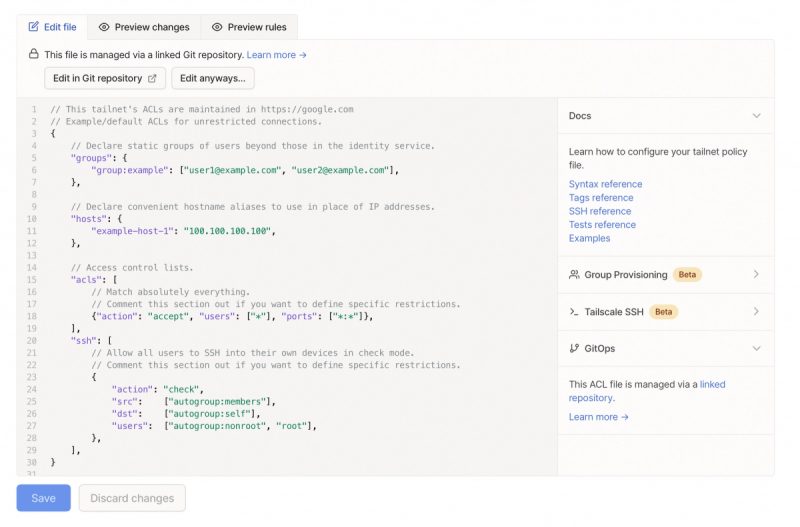
Akses least privilege berbasis identitas: ACL/Grants, Tailscale SSH, device posture, dan audit log.
ACL · SSO · SCIM · Tailscale SSH · Device posture
Solusi & Use Case
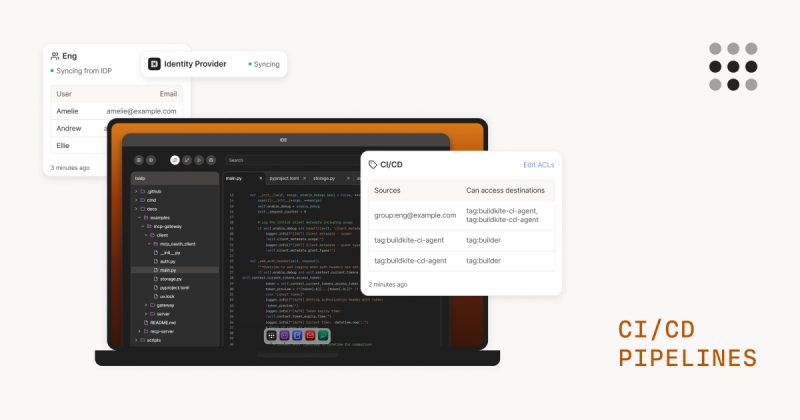
Business VPN, akses infrastruktur, PAM, CI/CD, Kubernetes, serta Edge & IoT.
Business VPN · PAM · CI/CD · Kubernetes · Edge & IoT
Paket & Lisensi
Harga per seat pengguna; perangkat pengguna tidak dibatasi di semua paket.
Personal · Standard · Premium · Enterprise
Istilah penting di Tailscale
- Tailnet – jaringan privat milik organisasi Anda yang berisi semua perangkat dan pengguna.
- User device – perangkat milik pengguna (laptop, ponsel); jumlahnya tidak dibatasi.
- Tagged resource – perangkat milik tag, bukan pengguna, misalnya server, subnet router, dan app connector.
- Ephemeral resource – beban kerja berumur pendek seperti runner CI/CD atau pod Kubernetes, dihitung dalam menit per bulan.
Diskusikan kebutuhan Tailscale Anda dengan tim kami, mulai dari jumlah pengguna, server yang perlu dijangkau, hingga identity provider yang sudah Anda pakai.
Konektivitas
Tidak seperti VPN konvensional yang mengalirkan semua lalu lintas lewat satu gateway pusat, Tailscale membuat koneksi langsung antarperangkat dan menembus NAT serta firewall secara otomatis. Hasilnya latensi lebih rendah dan tidak ada satu titik kegagalan.
Mesh VPN WireGuard
- Koneksi peer-to-peer berlatensi rendah dengan enkripsi end-to-end WireGuard.
- Split tunneling: hanya lalu lintas internal yang dilewatkan VPN.
- Peer relay untuk kondisi jaringan yang tidak memungkinkan koneksi langsung.
- MagicDNS memberi nama host yang mudah dibaca, ditambah sertifikat HTTPS untuk layanan internal.
Cocok untuk: tim hybrid yang perlu mengakses aplikasi internal tanpa VPN terpusat yang lambat.
Subnet router, exit node, dan 4via6
Menjangkau perangkat yang tidak bisa dipasangi klien Tailscale, seperti printer, NAS, atau perangkat jaringan lama.
- Subnet router – membuka akses ke seluruh subnet kantor atau VPC; tersedia mode high availability.
- Exit node – mengalirkan semua lalu lintas internet lewat titik keluar tertentu.
- 4via6 – mengatasi bentrok rentang IPv4 yang sama di banyak lokasi tanpa mengubah penomoran.
- Regional routing dan traffic steering (Premium ke atas).
Cocok untuk: perusahaan multi-cabang dan multi-cloud dengan rentang IP yang tumpang tindih.
Berbagi layanan dan file
- Node sharing – membagikan satu perangkat ke pengguna Tailscale lain tanpa membukanya ke internet.
- Taildrop – transfer file besar atau sensitif antarperangkat.
- Funnel – mempublikasikan layanan tertentu ke internet melalui HTTPS bila memang diperlukan.
- tsnet – menanamkan Tailscale langsung ke program Go.
Platform yang didukung
Klien Tailscale tersedia untuk Windows (termasuk paket MSI dan WSL 2), macOS, Linux, ChromeOS, iOS, Android, Apple TV, dan perangkat Amazon Fire. Deployment massal dan update otomatis dapat diatur lewat admin console atau MDM seperti Microsoft Intune, Jamf, dan Google Workspace.
Keamanan Zero Trust
Setiap pengguna diautentikasi melalui identity provider (misalnya Okta, Microsoft Entra ID, Google, GitHub) sebelum bergabung ke tailnet. Hak akses lalu ditentukan oleh kebijakan, bukan oleh posisi perangkat di jaringan.
Kontrol akses (ACL dan Grants)
- Kebijakan RBAC menentukan pengguna, peran, atau grup mana yang boleh mengakses node mana.
- ACL tests untuk memverifikasi kebijakan dan GitOps untuk mengelolanya lewat GitHub atau GitLab.
- Just-in-time access untuk hak akses sementara (Premium ke atas).
- User approval, device approval, Tailnet Lock, dan periode autentikasi ulang yang dapat diatur.
Cocok untuk: tim keamanan yang menerapkan prinsip least privilege dan audit kebijakan akses.
Tailscale SSH
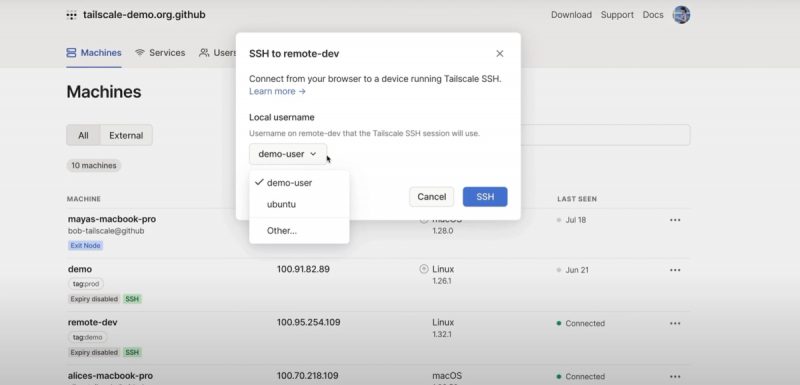
SSH yang diautentikasi dan diotorisasi oleh Tailscale, tanpa perlu mengelola kunci SSH.
- Sesi SSH dari browser lewat admin console ke node yang ditentukan.
- Check mode untuk meminta autentikasi ulang sebelum sesi sensitif.
- Rekaman sesi SSH dapat disimpan di layanan S3-compatible atau disk lokal.
- Advanced Tailscale SSH (Premium ke atas) menambah durasi check mode khusus dan pencocokan username.
Device posture dan logging
- Informasi posture dasar (versi OS dan Tailscale) di semua paket.
- Integrasi posture dengan MDM, EDR, dan XDR seperti CrowdStrike dan SentinelOne (paket berbayar).
- Webhooks dan configuration audit log di semua paket.
- Network flow logs dan log streaming ke SIEM (Premium ke atas).
Cocok untuk: organisasi yang wajib membuktikan kepatuhan dan memantau siapa mengakses apa.
Solusi & Use Case
Business VPN dan remote access
Akses tanpa konfigurasi ke sumber daya internal melalui mesh network berbasis identitas.
- Menghubungkan tim jarak jauh, kantor, dan lingkungan cloud tanpa merancang ulang jaringan.
- Dashboard internal, tool self-hosted, dan aplikasi pihak ketiga tetap privat tanpa eksposur publik.
- Integrasi MDM untuk rollout bertahap tanpa mengganggu produktivitas.
Cocok untuk: perusahaan yang ingin mengganti VPN lama dengan solusi yang lebih cepat dan mudah dikelola.
Akses infrastruktur dan Tailscale PAM (Beta)
- Akses langsung ke infrastruktur tanpa bastion host.
- Tailscale PAM: kontrol akses istimewa per sesi untuk SSH, Kubernetes, dan database, memakai lapisan identitas yang sama dengan jaringan.
- Setiap tindakan terikat pada identitas unik, tanpa vault kredensial atau rotasi kata sandi tambahan.
Cocok untuk: tim DevOps dan SRE yang mengelola server produksi dan database.
CI/CD, workload, dan Kubernetes
- Akses tersegmentasi dan sementara untuk runner CI/CD tanpa secret berumur panjang.
- Kubernetes Operator untuk akses aman ke control plane, ingress dan egress.
- Menghubungkan workload, aplikasi, dan pipeline lintas cluster, cloud, dan jaringan.
Edge & IoT
- Mengakses, mengelola, dan memantau ribuan perangkat edge tanpa eksposur ke internet publik.
- Arsitektur mesh yang dapat diskalakan lintas wilayah, data center, cloud, dan cluster Kubernetes.
- 4via6 untuk mengatasi bentrok IP pada armada robot, kendaraan, atau perangkat di banyak lokasi.
Cocok untuk: manufaktur, logistik, dan produsen perangkat yang mengelola armada perangkat jarak jauh.
Tailscale juga menawarkan Aperture, solusi tata kelola penggunaan AI untuk agen dan pengguna, yang dapat dipakai bersama Tailscale atau secara terpisah.
Paket & Lisensi
Tailscale memakai model harga per seat: Anda membayar jumlah kursi pengguna di tailnet, sedangkan perangkat pengguna tidak dibatasi. Paket Personal gratis hanya untuk penggunaan non-komersial.
| Aspek | Personal | Standard | Premium | Enterprise |
|---|---|---|---|---|
| Ditujukan untuk | Individu, homelab (non-komersial) | Tim yang mengadopsi Tailscale | Kepatuhan tinggi, beban ephemeral besar, keamanan AI | Platform penuh berskala besar |
| Pengguna | Hingga 6 | Tidak terbatas (per seat) | Tidak terbatas (per seat) | Kustom |
| Perangkat pengguna | Tidak terbatas | Tidak terbatas | Tidak terbatas | Tidak terbatas |
| Tagged resources | 50, bisa ditambah | 50, bisa ditambah | 50, bisa ditambah | Kustom |
| Ephemeral resources | 1.000 menit/bulan | 1.000 menit/bulan | 10.000 menit/bulan | Kustom |
| ACL groups | 3 | 10 | 300 | Kustom |
| SCIM, konfigurasi via MDM, posture integrations, advanced user roles | – | Ya | Ya | Ya |
| Just-in-time access, Advanced Tailscale SSH | – | – | Ya | Ya |
| Network flow logs, log streaming, regional routing | – | – | Ya | Ya |
| Solutions Engineer, MSA kustom, subdomain tailnet kustom, bayar via invoice | – | – | – | Ya |
Ekstensi, add-on, dan dukungan
- Platform extensions – PAM, CI/CD, workload, dan Edge & IoT connectivity at scale (melalui tim sales).
- Add-on – tagged resources dan menit ephemeral tambahan, multiple tailnets, serta Mullvad untuk privasi browsing.
- Support – semua paket mendapat dukungan standar; paket berbayar dapat membeli paket SLA Silver, Gold, atau Platinum.
- Uji coba – tailnet dengan domain perusahaan otomatis mendapat trial Enterprise 14 hari.
Cara Memilih
- Bedakan pribadi dan bisnis. Pemakaian perusahaan memerlukan paket berbayar; daftar dengan domain email perusahaan untuk memulai trial.
- Hitung pengguna, bukan perangkat. Biaya mengikuti jumlah seat; laptop dan ponsel pengguna tidak dihitung.
- Data server dan resource bersama. Server, subnet router, dan exit node dihitung sebagai tagged resource.
- Tentukan kebutuhan kepatuhan. Butuh flow logs, log ke SIEM, just-in-time access, atau ACL group yang banyak? Pilih Premium.
- Skala besar dan kontrak khusus. PAM, ribuan perangkat edge, atau pembayaran via invoice mengarah ke Enterprise.
Tailscale dan aplikasi remote desktop
Tailscale menyediakan jaringan privat, bukan tampilan layar jarak jauh. Banyak organisasi memadukannya dengan RDP, SSH, atau software remote desktop seperti Radmin dan RealVNC, serta pengelola koneksi seperti Devolutions. Untuk keamanan jaringan perimeter, lihat juga Fortinet.
Diskusikan kebutuhan Tailscale Anda dengan tim kami.
PT Kreasi Utama Mandiri adalah partner resmi Tailscale di Indonesia. Silakan hubungi kami untuk informasi lebih lanjut.
Kenapa membeli di KUM?
Produk resmi & bergaransi
Lisensi dan perangkat asli dari jalur distribusi resmi, garansi sesuai ketentuan vendor.
Konsultasi gratis
Tim kami membantu memilih edisi, lisensi, atau spesifikasi yang tepat sebelum membeli.
Instalasi & dukungan teknis lokal
Tim teknis di Jakarta dan Palembang untuk instalasi, konfigurasi, dan bantuan setelah pembelian.
Faktur pajak & pembayaran korporat
Faktur pajak (PPN) dan termin pembayaran untuk perusahaan dan instansi.
Minta Penawaran Tertulis
Isi formulir ini dan tim sales kami akan mengirimkan penawaran untuk Tailscale ke email Anda.