Alat pengujian keamanan aplikasi web untuk menemukan celah kerentanan sebelum diserang.
Butuh penawaran tertulis? Isi formulir permintaan penawaranBurp Suite adalah rangkaian alat pengujian keamanan aplikasi web dan API buatan PortSwigger Ltd. dari Inggris. Penetration tester, tim AppSec, dan developer memakainya untuk menemukan serta membuktikan celah seperti SQL injection, cross-site scripting (XSS), dan SSRF sebelum dimanfaatkan penyerang. Lini produknya mencakup Burp Suite Community Edition (gratis), Burp Suite Professional untuk pengujian manual dan semi-otomatis, Burp Suite DAST untuk pemindaian otomatis berskala organisasi, serta Burp AI dan Burp AT yang membawa AI ke dalam alur pentest.
Ringkasan
Burp Suite dipakai dalam dua pola kerja: pengujian langsung oleh pentester (Community dan Professional) dan pemindaian otomatis di seluruh portofolio aplikasi (DAST). Keduanya memakai mesin pemindai Burp Scanner yang sama. Pilih kategori di bawah atau klik menu tab untuk melihat penjelasan lengkapnya.
Edisi Burp Suite
Community, Professional, dan DAST, masing-masing untuk kebutuhan dan tim yang berbeda.
Community · Professional · DAST
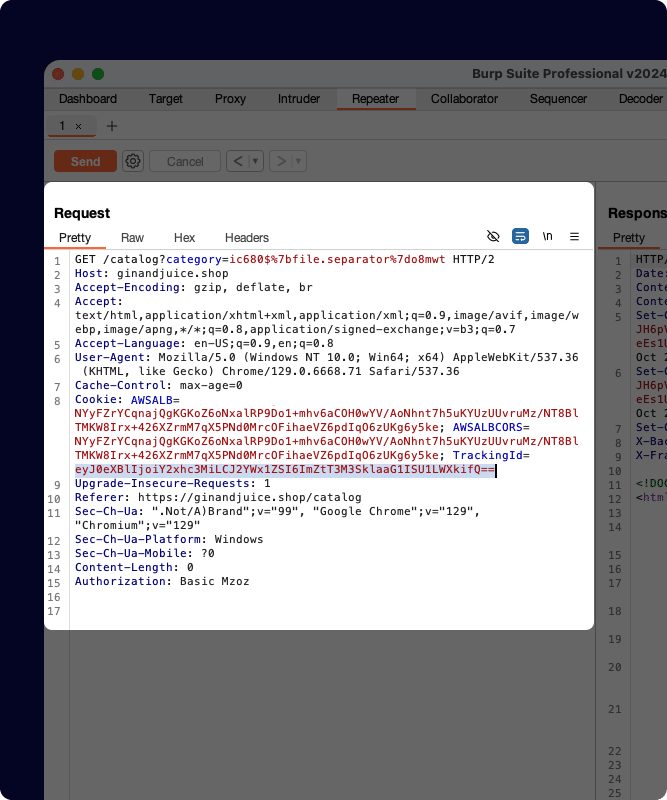
Tools Pentest
Proxy, Repeater, Intruder, Scanner, Collaborator, DOM Invader, dan ekstensi BApp.
Proxy · Repeater · Intruder · Scanner · BApp Store
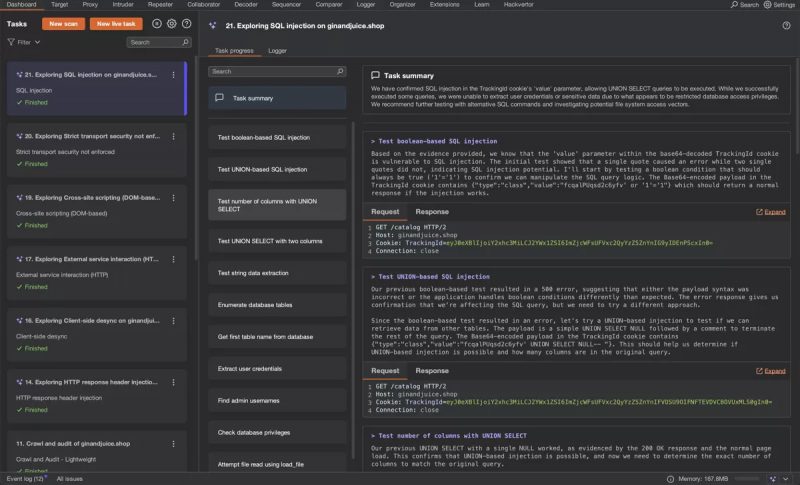
Burp AI & Burp AT
Asisten AI di Burp Suite Professional dan agentic AI untuk pentest yang tetap dipimpin manusia.
Burp AI · Burp AT (public beta)
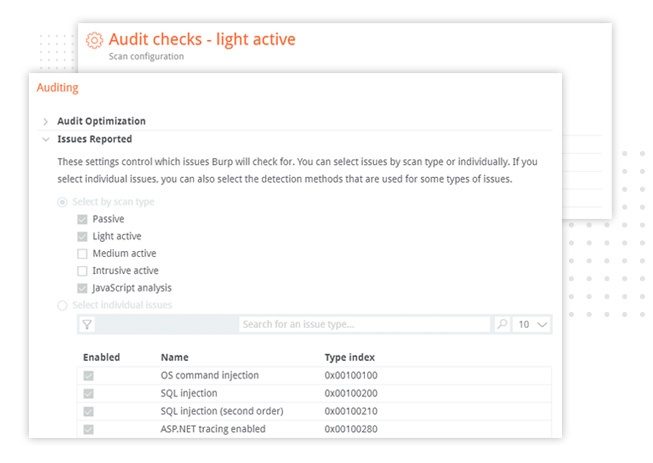
Burp Suite DAST
Pemindaian otomatis terjadwal dan di pipeline CI/CD untuk banyak aplikasi sekaligus.
Cloud · Self-hosted · Kubernetes · CI/CD
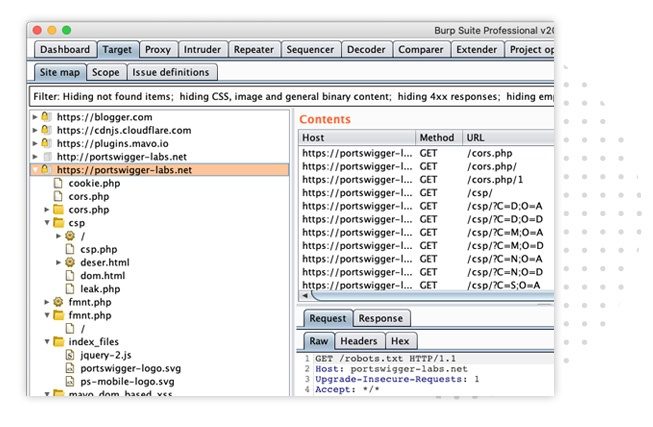
Persyaratan & Cara Memilih
Kebutuhan sistem dan panduan memilih edisi berdasarkan peran tim.
Windows · macOS · Linux · Pentester vs AppSec
Mengapa Burp Suite banyak dipakai?
- Standar industri pentest web – dipilih lebih dari 70.000 profesional keamanan di seluruh dunia menurut PortSwigger.
- Didukung riset – logika pemindaian diperbarui dari temuan PortSwigger Research.
- Manual dan otomatis dalam satu alat – Anda memutuskan bagian mana yang diuji manual dan mana yang diserahkan ke scanner.
- Bisa diperluas – 250+ ekstensi BApp, API, BChecks, dan Bambdas.
Untuk mengembangkan dan menguji fungsi API, lihat juga Postman; Burp Suite DAST dapat memindai API dari Postman Collection. Diskusikan kebutuhan Burp Suite Anda dengan tim kami.
Edisi Burp Suite
Burp Suite Community Edition
Toolkit manual dasar yang gratis untuk mulai belajar pengujian keamanan web.
- Proxy HTTP(S) dan WebSockets beserta riwayatnya.
- Repeater, Decoder, Sequencer, dan Comparer.
- Burp Intruder versi demo.
Cocok untuk: mahasiswa, developer yang belajar AppSec, dan latihan bersama Web Security Academy.
Burp Suite Professional
Toolkit pentest web paling lengkap dari PortSwigger. Berlangganan per pengguna: setiap orang yang memakainya memerlukan langganan sendiri, dan satu langganan tidak boleh dipakai bergantian.
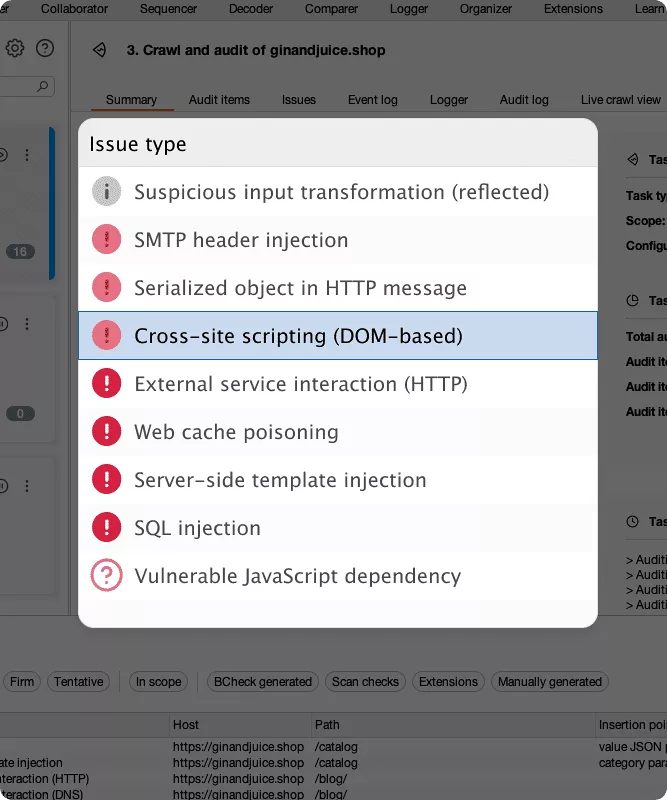
- Semua fitur Community, ditambah web vulnerability scanner dan crawler otomatis.
- Intruder versi penuh untuk serangan kustom, project file untuk menyimpan pekerjaan.
- Pengujian OAST otomatis dan manual dengan Burp Collaborator.
- BApp khusus Pro, Burp AI, dan akses ke Burp AT (public beta).
Cocok untuk: konsultan pentest, tim red team, auditor keamanan, dan bug bounty hunter.
Burp Suite DAST
Pemindai kerentanan web dinamis untuk organisasi, dahulu dikenal sebagai Burp Suite Enterprise Edition.
- Mesin, scan check, dan model severity yang sama dengan Burp Suite Professional.
- Pemindaian terjadwal untuk seluruh portofolio dan pemindaian di pipeline CI.
- Dashboard, RBAC, SAML SSO, dan audit trail.
- Langganan tanpa batas jumlah pengguna, disesuaikan dengan kebutuhan pemindaian.
Cocok untuk: tim AppSec dan DevSecOps di bank, fintech, e-commerce, dan instansi yang mengelola banyak aplikasi web.
| Kemampuan | Community | Professional | DAST |
|---|---|---|---|
| Proxy, Repeater, Decoder, Sequencer, Comparer | Ya | Ya | – |
| Burp Intruder | Demo | Penuh | – |
| Web vulnerability scanner | – | Ya | Ya (otomatis, berskala) |
| Burp Collaborator (OAST) | – | Ya | Ya |
| Project file dan laporan | – | Ya | Dashboard dan laporan portofolio |
| Burp AI / Burp AT | – | Ya | – |
| Integrasi CI/CD | – | – | Ya |
| RBAC dan SSO | – | – | Ya |
| API | – | REST API | GraphQL API |
| Ditujukan untuk | Belajar | Penguji individu | Organisasi, tim AppSec dan developer |
Tools Pentest
Burp Suite Professional menyediakan alat untuk setiap tahap pentest: discovery (memetakan attack surface), attack (menemukan dan mengeksploitasi celah), dan reporting.
Pengujian manual
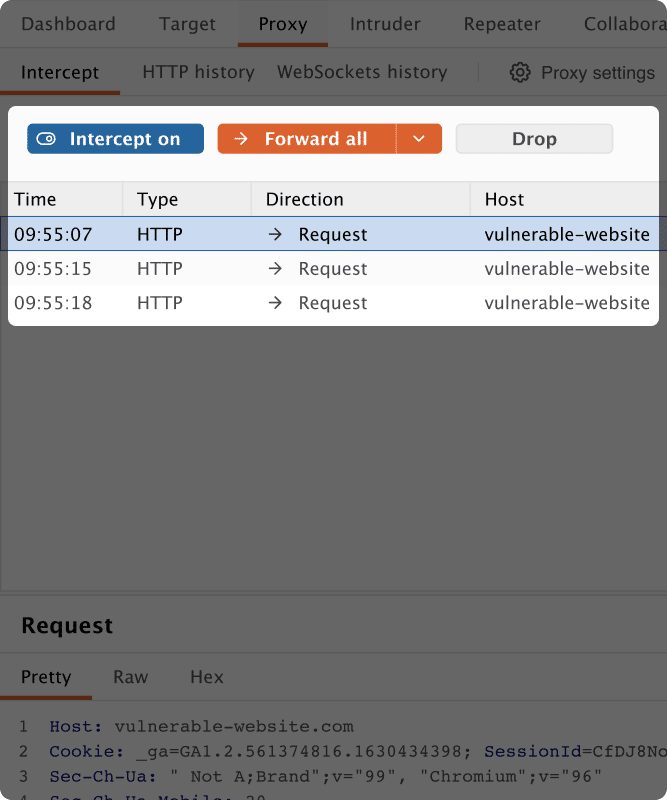
- Burp Proxy – mencegat, mencatat, dan mengubah lalu lintas HTTPS dan WebSocket lewat browser bawaan.
- Repeater – mengirim ulang dan memodifikasi request untuk menganalisis respons server.
- Sequencer – menilai keacakan token sesi.
- DOM Invader – memudahkan pengujian kerentanan berbasis DOM; dukungan HTTP/2 yang lengkap.
Burp Scanner dan serangan otomatis
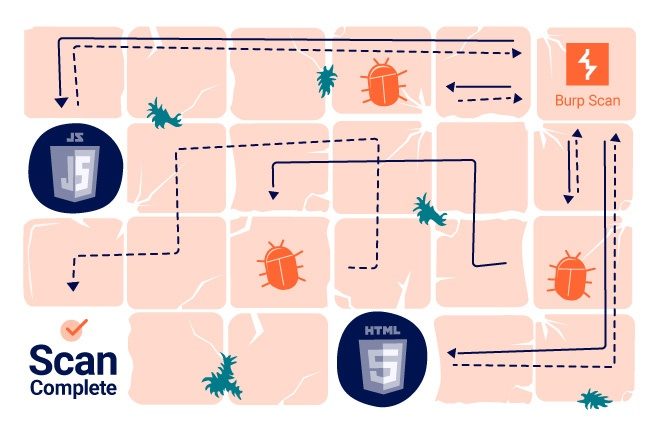
- Crawler berbasis browser bawaan yang mampu menjelajah aplikasi JavaScript dan SPA.
- Authenticated scanning serta pemindaian API OpenAPI, GraphQL, dan SOAP.
- Intruder untuk brute-force dan fuzzing dengan urutan request dan payload kustom.
- Burp Collaborator untuk mendeteksi kerentanan out-of-band (OAST) yang tidak terlihat di respons.
Kustomisasi dan ekstensi
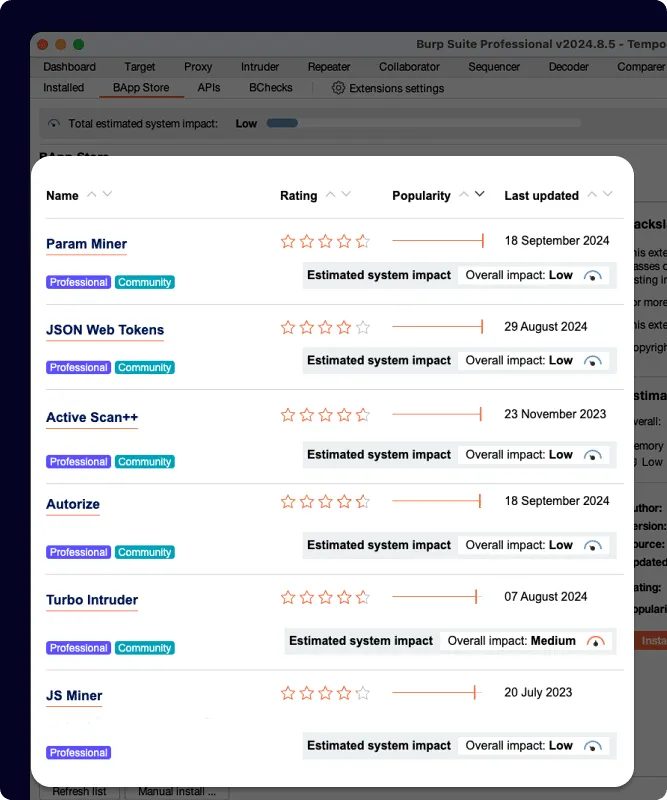
- BApp Store – lebih dari 250 ekstensi buatan komunitas.
- BChecks – membuat scan check sendiri dengan bahasa sederhana; juga berjalan di Burp Suite DAST.
- Bambdas dan API untuk membangun fungsi sendiri.
Produktivitas dan pelaporan
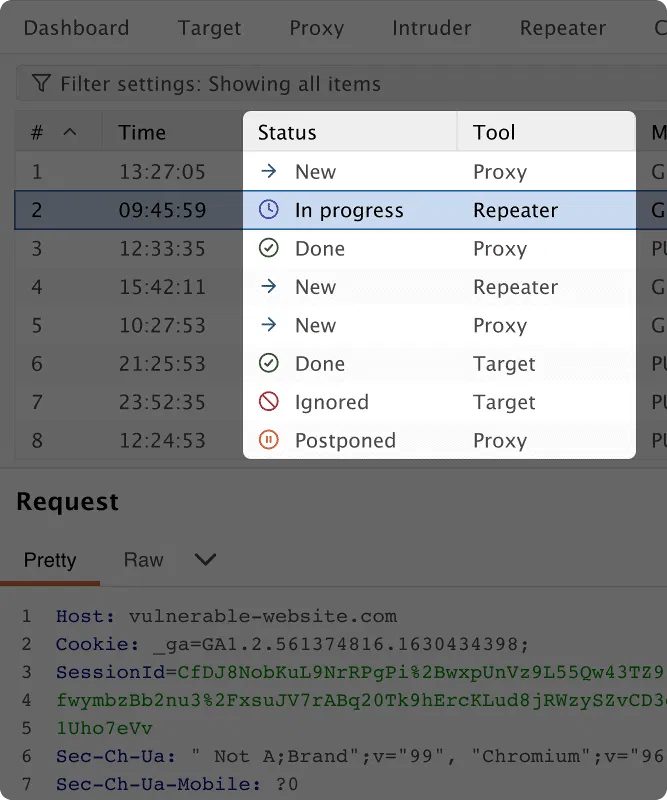
- Editor HTTP lengkap dengan pretty-print JSON, JavaScript, CSS, HTML, dan XML.
- Log persisten seluruh aktivitas dalam project file.
- Pencarian, filter, dan pengurutan lanjutan untuk menyaring temuan.
- Laporan temuan yang ringkas untuk tim remediasi.
Burp AI & Burp AT
Burp AI
Asisten AI yang terpasang di Burp Suite Professional, termasuk di Repeater.
- Mengurangi pekerjaan berulang: menyaring noise hasil scan, validasi berulang, dan draf laporan.
- Menyarankan sudut serangan dan membantu memvalidasi eksploit.
- Penguji tetap memegang kendali; AI hanya mempercepat jalan menuju insight.
Burp AT (public beta)
Agentic AI yang memperluas pentest yang dipimpin manusia, tersedia dalam public beta bagi pengguna Burp Suite Professional.
- Agen memakai tools Burp Suite dan konteks project (site map, traffic, temuan).
- Skill pentest yang dikembangkan bersama PortSwigger Research.
- Scope, akses tool, dan aturan persetujuan ditegakkan oleh Burp, terpisah dari model AI.
- Semua request dan aktivitas agen tercatat di project Burp sebagai jejak audit.
Cocok untuk: tim pentest yang ingin menyerahkan tugas berulang ke AI tanpa kehilangan kendali atas scope pengujian.
Burp Suite DAST
Burp Suite DAST menjalankan mesin pemindai yang sama dengan Burp Suite Professional, tetapi untuk seluruh portofolio aplikasi dan secara berkelanjutan.
Dua cara pakai
- Program AppSec – jadwalkan pemindaian di seluruh aplikasi, lalu triase, prioritaskan, dan laporkan dari satu dashboard.
- Pipeline CI – pindai setiap pull request, blokir merge berdasarkan severity, dan kirim temuan ke engineer terkait.
- Crawler Chromium untuk SPA, form dinamis, endpoint GraphQL, dan pemindaian yang mempertahankan sesi login.
- Pemindaian API dari Postman Collection, OpenAPI, SOAP, dan GraphQL; integrasi Amazon API Gateway, Azure API Management, dan Google Apigee.
| Opsi hosting | Keterangan | Paling cocok untuk |
|---|---|---|
| Cloud (dikelola) | Dikelola PortSwigger, selalu memakai mesin terbaru; dapat ditambah scanning machine self-hosted untuk target internal | Tim yang ingin langsung memindai tanpa mengelola infrastruktur |
| Self-hosted | Installer Windows atau Linux, database PostgreSQL atau Oracle, mendukung lingkungan air-gapped | Lingkungan teregulasi atau terisolasi |
| Kubernetes | Deployment Helm dengan scanning resource yang auto-scale | Tim platform yang sudah memakai Kubernetes |
Kontrol skala enterprise mencakup role-based access control, site group untuk portofolio besar, audit trail setiap scan dan perubahan temuan, SAML SSO, operasi massal untuk ribuan situs, serta integrasi dengan bug tracker dan platform manajemen kerentanan.
Persyaratan & Cara Memilih
| Komponen | Burp Suite (desktop: Community/Professional) |
|---|---|
| Sistem operasi | Windows (Intel 64-bit), Linux (Intel dan ARM 64-bit), macOS (Intel 64-bit dan Apple Silicon) |
| Minimum | 2 core, RAM 4 GB (proxy dan serangan Intruder sederhana) |
| Rekomendasi | 2 core, RAM 16 GB |
| Tugas berat | 4 core, RAM 32 GB (Intruder kompleks, scan besar) |
| Disk | 1 GB instalasi + sekitar 2 GB per project file (dapat jauh lebih besar) |
| Browser bawaan | Tidak mendukung Windows 7, 8/8.1, Server 2012/2012 R2 |
- Tentukan pola kerja. Pengujian mendalam oleh pentester memerlukan Professional; pemindaian rutin banyak aplikasi memerlukan DAST. Banyak organisasi memakai keduanya.
- Hitung penguji. Professional berlangganan per pengguna (tidak boleh dipakai bergantian), sedangkan DAST tanpa batas pengguna dan disesuaikan dengan kebutuhan pemindaian.
- Pilih hosting DAST. Cloud untuk kemudahan; self-hosted atau Kubernetes bila aplikasi berada di jaringan internal atau regulasi mewajibkan data tetap on-premises.
- Siapkan integrasi. Petakan CI/CD, bug tracker, dan identity provider yang akan dihubungkan.
- Uji coba. PortSwigger menyediakan trial Burp Suite Professional dan demo Burp Suite DAST.
Gunakan Burp Suite hanya untuk menguji sistem yang Anda miliki atau yang pengujiannya sudah diizinkan secara tertulis oleh pemiliknya.
Diskusikan kebutuhan Burp Suite Anda dengan tim kami untuk menentukan edisi dan jumlah lisensi.
PT Kreasi Utama Mandiri adalah partner resmi Burp Suite di Indonesia. Silakan hubungi kami untuk informasi lebih lanjut.
Kenapa membeli di KUM?
Produk resmi & bergaransi
Lisensi dan perangkat asli dari jalur distribusi resmi, garansi sesuai ketentuan vendor.
Konsultasi gratis
Tim kami membantu memilih edisi, lisensi, atau spesifikasi yang tepat sebelum membeli.
Instalasi & dukungan teknis lokal
Tim teknis di Jakarta dan Palembang untuk instalasi, konfigurasi, dan bantuan setelah pembelian.
Faktur pajak & pembayaran korporat
Faktur pajak (PPN) dan termin pembayaran untuk perusahaan dan instansi.
Minta Penawaran Tertulis
Isi formulir ini dan tim sales kami akan mengirimkan penawaran untuk Burp Suite ke email Anda.