Platform keamanan endpoint Zero Trust untuk melindungi perangkat, data, dan pengguna.
Butuh penawaran tertulis? Isi formulir permintaan penawaranDriveLock adalah perusahaan keamanan siber asal Jerman (DriveLock SE) yang menyediakan HYPERSECURE Platform: satu agent dan satu konsol untuk keamanan endpoint berbasis Zero Trust, enkripsi data, pengelolaan alat keamanan Microsoft, kesadaran keamanan karyawan, kolaborasi data yang aman, hingga kontrol agen AI. DriveLock dikenal kuat di Application Control dan Device Control untuk mengendalikan aplikasi dan perangkat USB.
Ringkasan
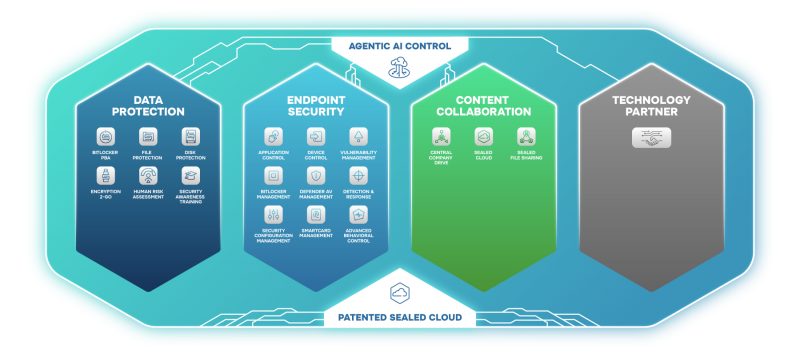
Modul DriveLock dikelompokkan ke dalam beberapa area perlindungan. Pilih kategori di bawah atau klik menu tab untuk melihat penjelasan lengkapnya.
Endpoint Security
Kontrol aplikasi dan perangkat, manajemen kerentanan, serta deteksi dan respons di endpoint.
Application Control · Device Control · Vulnerability Management · Detection & Response · Agentic AI Control
Enkripsi & Microsoft Tools
Enkripsi disk, file, dan media eksternal, serta pengelolaan BitLocker, Defender, dan Windows Firewall.
BitLocker Management · BitLocker PBA · Disk Protection · File Protection · Encryption 2-Go · Defender Management
Human Risk
Pelatihan kesadaran keamanan dan penilaian risiko dari faktor manusia.
Security Awareness Training · Human Risk Assessment
Paket & Penempatan
Enam paket produk dan tiga pilihan penempatan: public cloud, sovereign cloud, atau on-premises.
Core · Endpoint · Aware · idgard · Advanced · Enterprise
DriveLock menekankan kedaulatan digital: platform dikembangkan dan di-hosting di Eropa, dengan sertifikasi seperti Common Criteria EAL 3+, BSI C5, ISO 27001, dan ISO 9001 menurut situs resminya.
Endpoint Security
Inti DriveLock adalah pendekatan Zero Trust di endpoint: hanya aplikasi, skrip, dan perangkat yang diizinkan yang boleh berjalan atau terhubung. Pendekatan ini mencegah serangan, bukan sekadar mendeteksinya.
Application Control
Menentukan aplikasi yang boleh berjalan di endpoint dengan whitelisting dinamis dan pengelolaan hak yang cerdas.
- Whitelist, blacklist, atau kombinasi keduanya dengan perawatan daftar yang minimal.
- Mode “audit only” dan simulasi untuk menyusun aturan sebelum diberlakukan.
- Kontrol eksekusi DLL dan skrip; melindungi dari malware fileless, ransomware, dan APT.
- Application Behavior Control untuk mengawasi perilaku aplikasi yang diizinkan, termasuk agen AI.
Cocok untuk: instansi pemerintah, rumah sakit, dan pabrik dengan PC yang fungsinya tetap.
Device Control
Mengontrol perangkat dan drive eksternal seperti USB secara terarah.
- Mencegah serangan melalui USB dan kebocoran data lewat media eksternal.
- Mendukung kebijakan keamanan dan kepatuhan untuk infrastruktur kritis.
- Analisis forensik dan pelaporan aktivitas perangkat.
- Edukasi pengguna saat media eksternal dicolokkan.
Cocok untuk: kantor yang masih bertukar data dengan flashdisk atau hard disk eksternal.
Vulnerability Management dan Detection & Response
- Vulnerability Management – menemukan patch yang hilang, software usang, dan library rentan secara terjadwal atau ad-hoc, lalu memprioritaskannya.
- Detection & Response – korelasi event DriveLock dan sistem secara real-time, peringatan berbasis MITRE ATT&CK, serta respons otomatis seperti menghentikan proses tertentu.
Agentic AI Control
Memperluas prinsip Application Control, Application Behavior Control, File Access Control, dan visibilitas endpoint ke artefak AI baru.
- Mencakup aplikasi AI desktop, AI di browser dan plugin, skills, MCP server, serta file konfigurasi dan memori AI.
- Memberi visibilitas alat AI yang dipakai, data yang dibaca agen, dan proses atau koneksi yang dipicunya.
- Memungkinkan penggunaan AI dengan aturan jelas, jejak audit, dan hak akses terkontrol.
Cocok untuk: organisasi yang mulai mengizinkan asisten AI dan agen otomatis di PC karyawan.
Enkripsi & Microsoft Tools
BitLocker Management dan BitLocker PBA
- Konfigurasi BitLocker terpusat, bahkan untuk komputer tanpa koneksi Active Directory.
- Dasbor kepatuhan untuk memantau status enkripsi setiap perangkat.
- Pre-boot authentication (DriveLock PBA) dengan smart card, token, network boot, single sign-on, login darurat, dan penonaktifan jarak jauh untuk perangkat yang dicuri.
- Dukungan BitLocker To Go untuk drive eksternal.
Disk Protection, File Protection, dan Encryption 2-Go
- Disk Protection – enkripsi hard disk yang dapat di-rollout terpusat dan dipantau lewat antarmuka web.
- File Protection – enkripsi file dan folder di komputer lokal, server, USB, dan layanan cloud seperti OneDrive, Google Drive, dan Dropbox; terlindung bahkan dari admin yang tidak berwenang.
- Encryption 2-Go – enkripsi data di USB, CD/DVD, dan hard disk eksternal sesuai kebijakan perusahaan.
Microsoft Security Tools
- Defender Management – mengelola Microsoft Defender Antivirus bersama modul DriveLock dari satu konsol, tanpa Intune atau SCCM.
- Security Configuration Management – mengatur aturan Windows Firewall secara terpusat berdasarkan waktu, jaringan, mesin, atau pengguna.
- Smart Card Management – Charismathics SmartCard Middleware mendukung lebih dari 100 jenis smart card dan token untuk MFA.
Cocok untuk: organisasi yang sudah memakai fitur keamanan bawaan Windows dan ingin mengelolanya lebih rapi. Lihat juga halaman Microsoft.
Human Risk
Banyak serangan berhasil karena kesalahan manusia, misalnya phishing dan rekayasa sosial. DriveLock menyediakan dua modul untuk memperkuat “human firewall”.
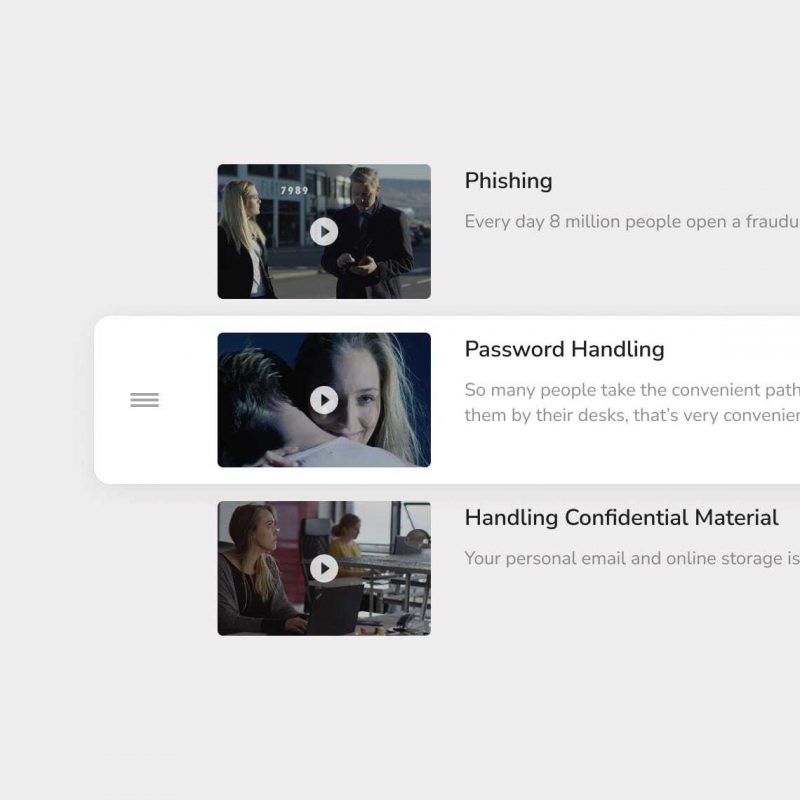
Security Awareness Training
- Pelatihan online maupun offline yang dikelola terpusat, dengan konten dan tes terintegrasi.
- Pesan keamanan muncul pada saat yang relevan, misalnya ketika USB dicolokkan.
- Kampanye terjadwal, misalnya otomatis setiap minggu atau bulan.
Human Risk Assessment
- Mengukur efektivitas pelatihan dan menyusun program pelatihan otomatis berdasarkan analisis risiko.
- Skenario phishing terarah yang memberi wawasan lebih dari sekadar analisis klik.
- Laporan untuk kerangka seperti ISO 27001, GDPR, PCI, NIST, NIS2, dan CIS.
Cocok untuk: perusahaan yang perlu membuktikan program kesadaran keamanan kepada auditor.
Paket & Penempatan
DriveLock menggabungkan modulnya ke dalam enam paket di HYPERSECURE Platform. Paket idgard mencakup Sealed Cloud, Central Enterprise Drive, dan Secure File Sharing untuk berbagi data sensitif secara aman.
| Paket | Isi utama | Fokus |
|---|---|---|
| DriveLock Core | Application Control, Device Control, Vulnerability Management, Detection & Response | Kontrol keamanan endpoint terpusat |
| DriveLock Endpoint | Modul Core ditambah BitLocker Management/PBA, Encryption 2-Go, File dan Disk Protection, Agentic AI Control, Defender Management, Security Configuration Management, Smart Card Management | Perlindungan endpoint menyeluruh |
| DriveLock Aware | Security Awareness Training, Human Risk Assessment | Faktor manusia |
| DriveLock idgard | Sealed Cloud, Central Enterprise Drive, Secure File Sharing | Penyimpanan dan pertukaran data yang aman |
| DriveLock Advanced | Keamanan endpoint terpusat + perlindungan dan pertukaran data | Endpoint dan data |
| DriveLock Enterprise | Keamanan endpoint, keamanan data, dan security awareness | Paket menyeluruh untuk organisasi besar |
Pilihan penempatan
| Model | Karakteristik | Cocok bila |
|---|---|---|
| Public Cloud (Microsoft Azure) | Skalabilitas global, tanpa perangkat keras | Ingin mulai cepat dengan biaya operasional minimal |
| Sovereign Cloud (STACKIT) | Data disimpan di Jerman dan Austria | Kepatuhan ketat dan kedaulatan data di wilayah hukum Uni Eropa |
| On-Premises | Seluruh sistem di data center sendiri | Butuh kontrol penuh dan infrastruktur internal |
Cara Memilih
- Identifikasi masalah utama – aplikasi tidak sah, kebocoran via USB, laptop hilang, atau kesalahan karyawan.
- Pilih paket dasar – Core untuk kontrol aplikasi dan perangkat; Endpoint bila juga perlu enkripsi dan pengelolaan alat Microsoft.
- Tambahkan faktor manusia dan data – Aware untuk pelatihan, idgard untuk berbagi file aman, atau langsung Advanced/Enterprise.
- Tentukan penempatan – public cloud, sovereign cloud, atau on-premises sesuai kebijakan data instansi.
- Uji coba – DriveLock menyediakan versi uji coba gratis untuk menguji skenario penting di lingkungan Anda.
Lihat juga solusi pelengkap: BlackFog untuk anti data exfiltration dan Symantec untuk DLP enterprise.
Diskusikan kebutuhan DriveLock Anda dengan tim kami.
PT Kreasi Utama Mandiri adalah partner resmi DriveLock di Indonesia. Silakan hubungi kami untuk informasi lebih lanjut.
Kenapa membeli di KUM?
Produk resmi & bergaransi
Lisensi dan perangkat asli dari jalur distribusi resmi, garansi sesuai ketentuan vendor.
Konsultasi gratis
Tim kami membantu memilih edisi, lisensi, atau spesifikasi yang tepat sebelum membeli.
Instalasi & dukungan teknis lokal
Tim teknis di Jakarta dan Palembang untuk instalasi, konfigurasi, dan bantuan setelah pembelian.
Faktur pajak & pembayaran korporat
Faktur pajak (PPN) dan termin pembayaran untuk perusahaan dan instansi.
Minta Penawaran Tertulis
Isi formulir ini dan tim sales kami akan mengirimkan penawaran untuk DriveLock ke email Anda.