Firewall dan solusi keamanan siber terintegrasi untuk melindungi jaringan, aplikasi, dan data perusahaan.
Butuh penawaran tertulis? Isi formulir permintaan penawaranFortinet adalah perusahaan keamanan siber global yang dikenal lewat firewall FortiGate, firewall jaringan yang paling banyak terpasang di dunia. Di sekeliling FortiGate, Fortinet membangun satu platform terintegrasi (Fortinet Security Fabric) yang mencakup switch dan Wi-Fi, Secure SD-WAN dan SASE, perlindungan aplikasi dan email, identitas, hingga Security Operations, semuanya berjalan di atas satu sistem operasi (FortiOS) dan dapat dikelola dari satu konsol.
Ringkasan
Portofolio Fortinet sangat luas, tetapi bisa dikelompokkan menjadi tujuh kategori berikut. Pilih kategori di bawah atau klik menu tab untuk melihat penjelasan lengkapnya.
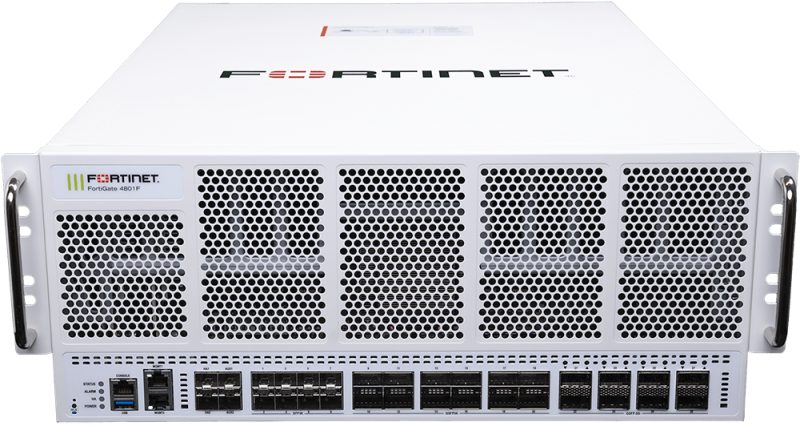
FortiGate NGFW
Next-Generation Firewall untuk cabang, kampus, data center, cloud, dan lingkungan industri, dipercepat oleh security processor (ASIC) buatan Fortinet.
Entry-Level · Mid-Range · High-End · FortiGate VM · Rugged · FortiGuard
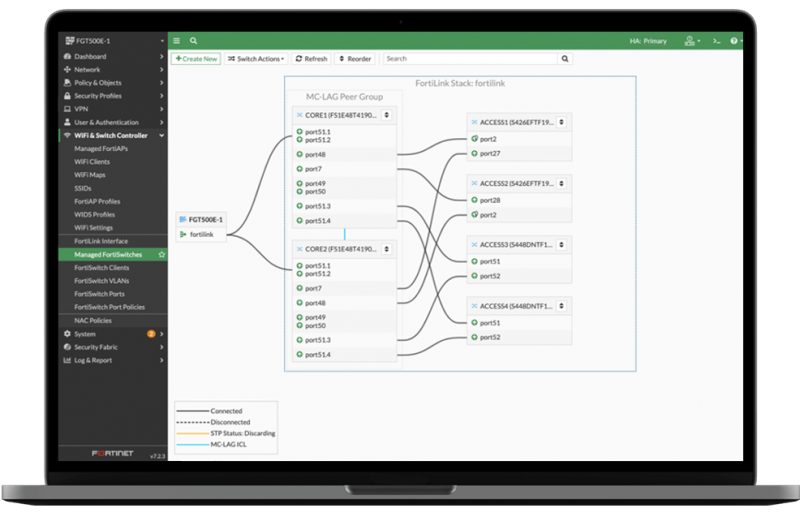
Secure LAN & Wi-Fi
Switch, access point, kontrol akses jaringan, dan gateway LTE/5G yang dikelola langsung dari FortiGate sebagai satu jaringan aman.
FortiSwitch · FortiAP · FortiNAC · FortiExtender
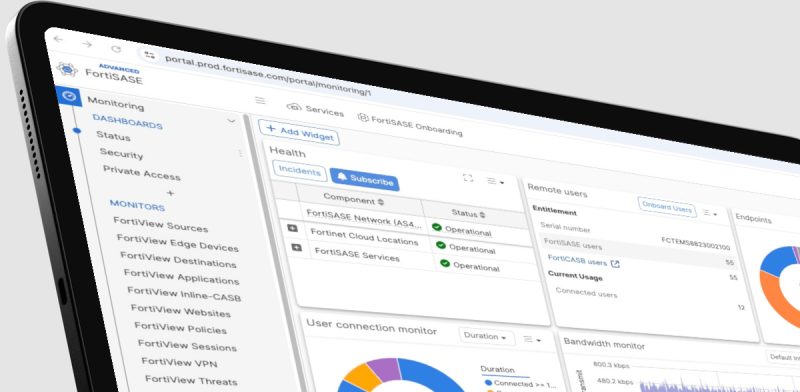
SD-WAN & SASE
Menghubungkan kantor cabang dan melindungi karyawan hybrid di mana pun mereka bekerja, dengan kebijakan keamanan yang sama.
Secure SD-WAN · FortiSASE · Universal ZTNA · FortiClient
Security Operations
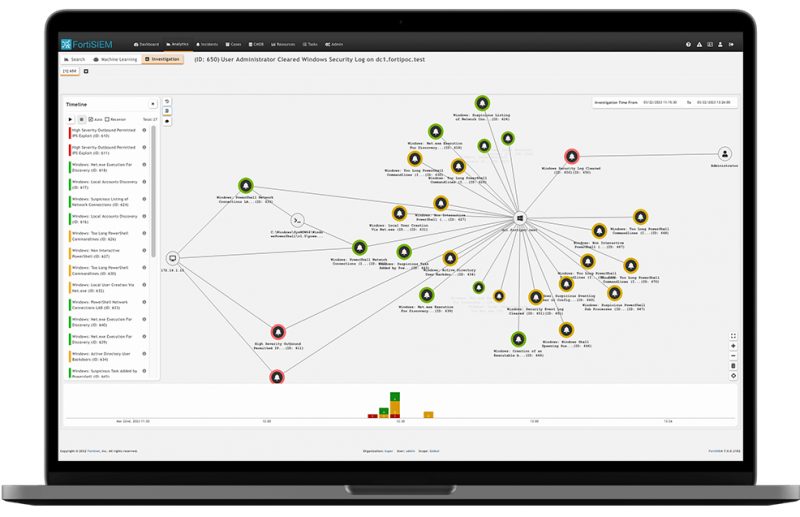
Deteksi, investigasi, dan respons ancaman: SIEM, SOAR, EDR/XDR, NDR, sandbox, dan deception untuk tim SOC.
FortiSIEM · FortiSOAR · FortiEDR/XDR · FortiNDR · FortiSandbox
Aplikasi & Email
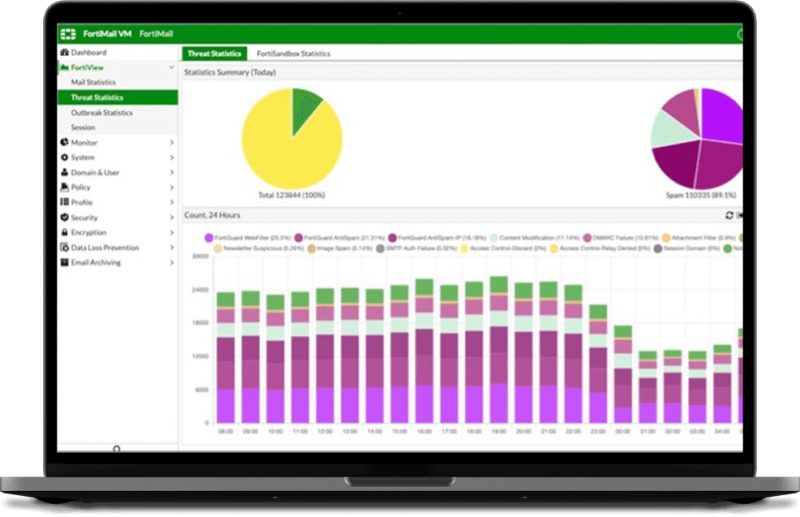
Perlindungan aplikasi web dan API, load balancing, mitigasi DDoS, serta keamanan email dan workspace.
FortiWeb · FortiADC · FortiDDoS · FortiMail
Identitas & Akses
Autentikasi multi-faktor, single sign-on, dan pengamanan akun berhak akses tinggi (privileged account).
FortiAuthenticator · FortiToken · FortiIdentity Cloud · FortiPAM
Manajemen & Layanan
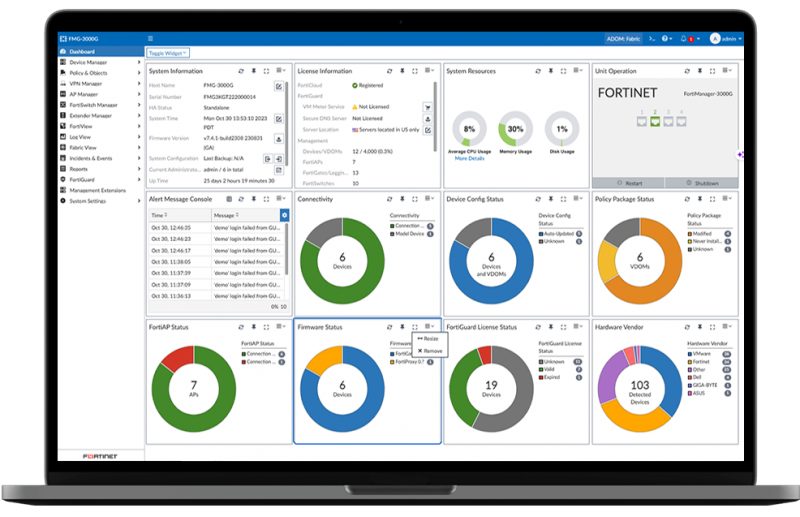
Manajemen terpusat, log dan analitik, langganan FortiGuard, serta dukungan FortiCare.
FortiManager · FortiAnalyzer · FortiGuard ATP/UTP/ENT · FortiCare
Mengapa banyak organisasi memilih Fortinet?
- Satu sistem operasi – FortiOS menjalankan firewall, SD-WAN, ZTNA, controller switch dan Wi-Fi, sehingga kebijakan dan pelatihan tim cukup satu.
- Performa dari ASIC – security processor buatan Fortinet mempercepat inspeksi (termasuk SSL) sekaligus menekan konsumsi daya.
- Intelijen ancaman FortiGuard Labs – layanan berbasis AI yang terus memperbarui IPS, antivirus, web filtering, dan sandbox.
- Skala lengkap – dari FortiGate desktop untuk kantor kecil hingga chassis data center, serta versi virtual untuk private dan public cloud.
Ingin tahu kombinasi produk yang paling pas? Diskusikan kebutuhan Fortinet Anda dengan tim kami, mulai dari jumlah pengguna, bandwidth internet, hingga jumlah cabang.
FortiGate NGFW
Next-Generation Firewall (NGFW) adalah firewall yang tidak hanya memeriksa alamat IP dan port, tetapi juga mengenali aplikasi, pengguna, dan konten, lalu menjalankan IPS, antivirus, web filtering, dan inspeksi SSL di satu perangkat. FortiGate menggabungkan fungsi itu dengan SD-WAN dan ZTNA bawaan, serta tersedia dalam bentuk fisik, virtual, cloud, dan rugged. Fortinet membagi model hardware menjadi tiga kelas.
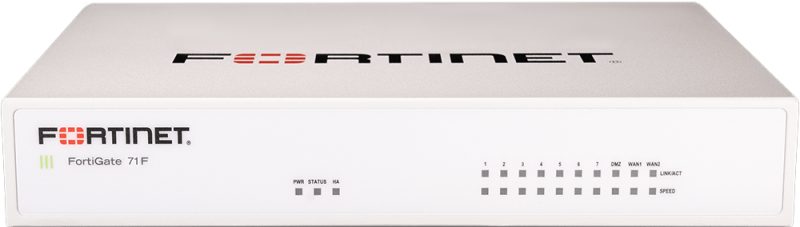
Entry-Level (Branch): FortiGate 30G hingga 90G
Firewall desktop ringkas untuk kantor kecil, toko, dan cabang. Banyak model punya varian Wi-Fi, PoE, atau LTE sehingga satu perangkat bisa menggantikan beberapa perangkat jaringan.
- Model saat ini antara lain FortiGate 30G, 40F, 50G, 60F, 70F, 70G, 80F, dan 90G.
- Threat protection mulai sekitar 500 Mbps (30G) hingga 2,2 Gbps (90G), menurut tabel model Fortinet.
- SD-WAN bawaan untuk menggabungkan dua atau lebih koneksi internet dan VPN ke kantor pusat.
- Bisa menjadi controller untuk FortiSwitch dan FortiAP di lokasi yang sama.
Cocok untuk: UMKM, kantor cabang bank atau koperasi, ritel, klinik, dan sekolah.
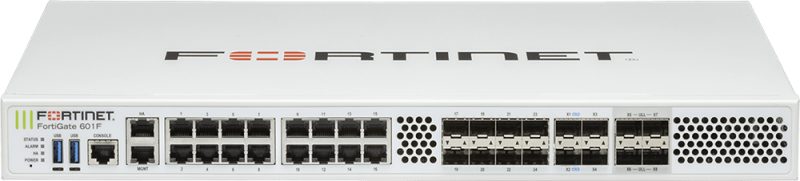
Mid-Range (Campus): FortiGate 120G hingga 900G
Perangkat rackmount untuk kantor pusat dan kampus, dengan port 10G/25G dan kapasitas inspeksi lebih tinggi untuk ratusan hingga ribuan pengguna.
- Model saat ini: FortiGate 120G, 200G, 400F, 400G, 700G, dan 900G.
- Threat protection sekitar 2,8 Gbps (120G) hingga 30 Gbps (900G).
- Visibilitas aplikasi, pengguna, dan perangkat di satu dashboard.
- Umum dipasang berpasangan (HA) sebagai firewall internet dan segmentasi internal.
Cocok untuk: kantor pusat perusahaan, rumah sakit, kampus, dan instansi pemerintah daerah.
High-End (Data Center): FortiGate 1000F hingga 7000F
Firewall berkapasitas sangat besar untuk data center, penyedia layanan, dan klaster AI, termasuk sistem chassis seri 7000F.
- Model antara lain FortiGate 1000F, 1200G, 1800F, 2600F, 3000F/G, 3200F, 3500F/G, 3700F, 3800G, 4200F, 4400F, 4800F, 7081F, dan 7121F.
- Threat protection mulai belasan Gbps hingga 520 Gbps (7121F).
- Antarmuka berkecepatan tinggi dan dekripsi yang dapat diskalakan untuk lalu lintas data center.
- Mendukung kriptografi pasca-kuantum (PQC) untuk IPsec VPN mulai FortiOS 7.6.1.
Cocok untuk: data center perbankan, operator telekomunikasi, BUMN, dan penyedia cloud.
FortiGate VM, FortiGate-as-a-Service, dan FortiGate Rugged
FortiOS yang sama juga tersedia di luar bentuk appliance biasa.
- FortiGate VM – firewall virtual untuk private cloud (misalnya VMware ESXi, KVM) dan public cloud (AWS, Azure, Google Cloud, Oracle Cloud).
- FortiGate-as-a-Service – FortiGate yang di-host di cloud Fortinet, mengubah belanja modal menjadi biaya operasional.
- FortiGate Rugged – perangkat tahan banting untuk lokasi industri dan OT seperti pabrik, pembangkit, dan tambang.
- Semua varian dapat dikelola dari FortiManager dengan kebijakan yang konsisten.
Cocok untuk: organisasi dengan beban kerja di cloud, lingkungan virtualisasi, atau lokasi industri.
Perbandingan kelas FortiGate
| Kelas | Contoh model | Threat protection (kisaran) | Bentuk | Penempatan khas |
|---|---|---|---|---|
| Entry-Level | 30G, 40F, 50G, 60F, 70G, 80F, 90G | 500 Mbps – 2,2 Gbps | Desktop | Kantor kecil, cabang, toko |
| Mid-Range | 120G, 200G, 400F/G, 700G, 900G | 2,8 – 30 Gbps | Rackmount | Kantor pusat, kampus |
| High-End | 1000F, 1200G, 2600F, 3000G, 3800G, 4800F | 13 – 200 Gbps | Rackmount | Data center, edge besar |
| Chassis | 7081F, 7121F | 312 – 520 Gbps | Chassis modular | Operator, hyperscale |
| Virtual / Cloud | FortiGate VM | Sesuai vCPU | Software | Private & public cloud |
Angka threat protection di atas diambil dari tabel model di situs Fortinet dan diukur dengan IPS, application control, dan antimalware aktif. Untuk sizing, gunakan angka ini (bukan firewall throughput) dan sisakan ruang untuk pertumbuhan.
Secure LAN & Wi-Fi
Kategori ini berisi perangkat jaringan lokal (LAN dan WLAN) yang dirancang menyatu dengan FortiGate. Melalui protokol FortiLink, FortiGate bertindak sebagai controller sehingga port switch, SSID Wi-Fi, dan kebijakan keamanan diatur dari satu tempat tanpa lisensi controller terpisah.
FortiSwitch
Switch Ethernet dari akses hingga data center, dapat dikelola lewat FortiGate, FortiManager, FortiSwitch Manager, atau cloud (FortiEdge Cloud) tanpa FortiGate.
- Seri 100 dan 200 – switch akses 8–48 port GE atau multi-gigabit, varian PoE/full PoE.
- Seri 300, 400, dan 600 – switch kampus dengan multi-gig hingga 5GE, uplink 10G/25G, dan PoE 802.3bt.
- Seri 1000, 2000, dan 3000 – core kampus dan top-of-rack data center dengan port 10/25/100GE.
- FortiSwitch Rugged – switch tahan banting untuk lingkungan industri.
Cocok untuk: jaringan kantor yang ingin switch dan firewall dikelola satu tim dengan satu konsol.
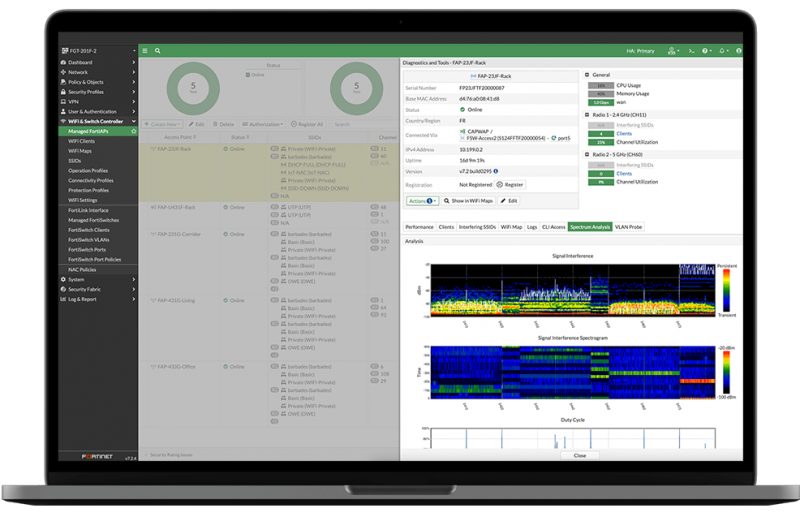
FortiAP (Wi-Fi 7, Wi-Fi 6E, Wi-Fi 6)
Access point untuk indoor dan outdoor yang dikelola dari FortiGate, cloud, atau FortiSASE, skalanya dari 1 hingga 10.000 AP.
- Model Wi-Fi 7 seri K seperti FAP-231K, 241K, 441K, dan 443K, serta varian outdoor dan wall-jack.
- Zero-touch deployment: AP baru langsung mendapat konfigurasi dari controller.
- Dapat dipasang sebagai remote AP untuk karyawan yang bekerja dari rumah.
- Mendukung presence analytics dan skenario high-density seperti aula atau stadion.
Cocok untuk: gedung kantor, kampus, hotel, rumah sakit, dan gudang.
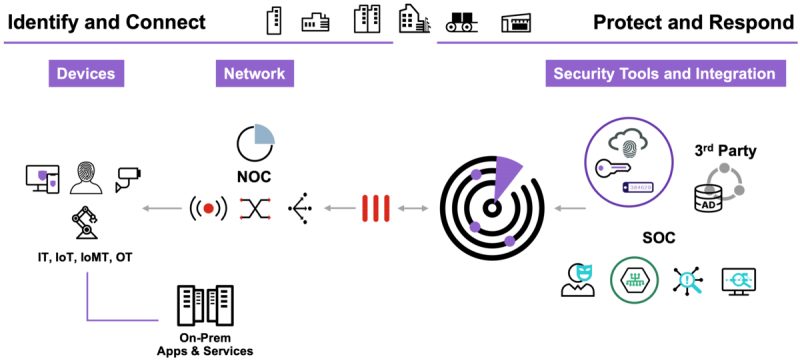
FortiNAC dan FortiExtender
Pelengkap LAN untuk mengontrol perangkat yang terhubung dan menyediakan koneksi WAN cadangan.
- FortiNAC – network access control zero trust: mengenali perangkat IT, IoT, OT, dan medis dengan 21 metode profiling, termasuk perangkat tanpa agent.
- FortiNAC bekerja di jaringan multi-vendor, tidak harus switch Fortinet.
- FortiExtender – gateway LTE/5G untuk koneksi utama atau cadangan di cabang dan lokasi terpencil.
Cocok untuk: rumah sakit, pabrik, dan kampus dengan banyak perangkat IoT; cabang yang butuh link cadangan seluler.
SD-WAN & SASE
SD-WAN mengatur beberapa jalur WAN (internet broadband, MPLS, LTE) secara otomatis berdasarkan aplikasi, sedangkan SASE (Secure Access Service Edge) memindahkan pemeriksaan keamanan ke cloud agar pengguna di luar kantor tetap terlindungi. Fortinet menyatukan keduanya sebagai Unified SASE dengan satu OS, satu agent, dan satu konsol.
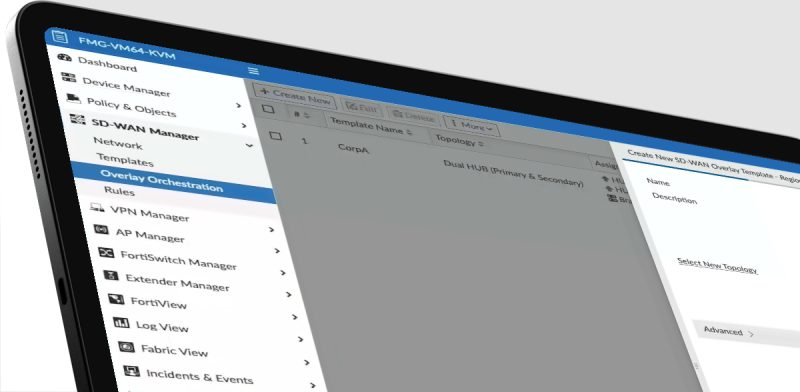
Fortinet Secure SD-WAN
Fitur bawaan FortiGate yang menggabungkan routing WAN cerdas dan keamanan NGFW di satu perangkat.
- Steering per aplikasi dan self-healing: lalu lintas dialihkan otomatis saat satu jalur bermasalah.
- Tanpa lisensi berbasis bandwidth atau biaya transfer data.
- Monitoring underlay ISP dan aplikasi SaaS lewat FortiManager dan FortiGuard.
- Opsi Overlay-as-a-Service: hub dikelola dan di-host oleh Fortinet.
Cocok untuk: perusahaan multi-cabang (ritel, distribusi, perbankan, logistik) yang ingin mengurangi ketergantungan pada MPLS.
FortiSASE
Layanan keamanan cloud (SSE) untuk tenaga kerja hybrid: akses internet, aplikasi internal, dan SaaS yang aman dari mana saja.
- Mencakup SWG, ZTNA, CASB, firewall-as-a-service, secure browser, dan DEM.
- Lebih dari 200 PoP global, sebagian besar infrastruktur milik Fortinet sendiri.
- Opsi akses dengan agent maupun tanpa agent, termasuk untuk micro-branch.
- FortiSASE Sovereign dapat dipasang di data center sendiri untuk kebutuhan kedaulatan data.
Cocok untuk: organisasi dengan banyak karyawan remote atau sales lapangan, serta instansi yang mensyaratkan data tetap di dalam negeri.
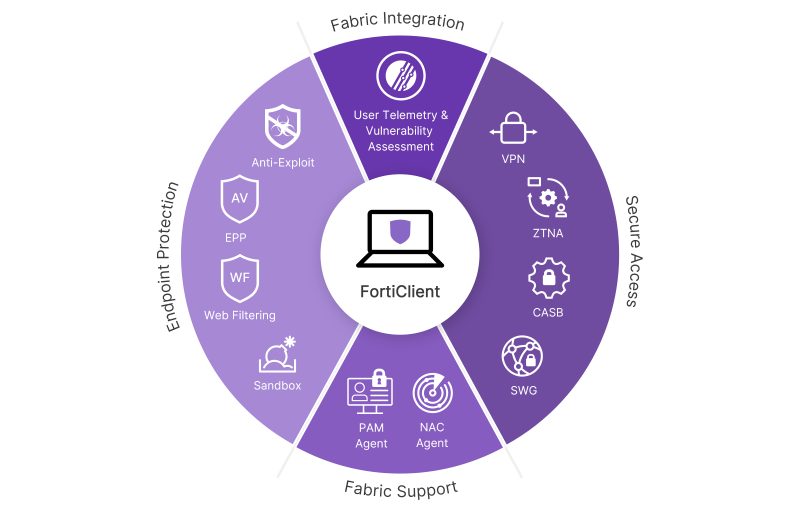
FortiClient dan Universal ZTNA
FortiClient adalah Fabric Agent di laptop dan perangkat mobile yang menghubungkan endpoint ke Security Fabric.
- VPN dan ZTNA dalam satu agent, plus URL filtering dan CASB.
- Edisi endpoint protection menambah NGAV berbasis AI, kontrol USB, dan perlindungan ransomware.
- Universal ZTNA memeriksa postur perangkat secara berkala sebelum memberi akses ke aplikasi.
Cocok untuk: menggantikan VPN tradisional dengan akses berbasis identitas dan kondisi perangkat.
Security Operations
Security Operations adalah kumpulan alat bagi tim SOC untuk mendeteksi, menyelidiki, dan merespons serangan. Fortinet menyediakannya dalam bentuk software, appliance, maupun layanan cloud, dan semuanya dilengkapi asisten AI FortiAI-Assist.
FortiSIEM dan FortiSOAR
FortiSIEM mengumpulkan dan menganalisis log dari seluruh IT dan OT; FortiSOAR mengotomatisasi langkah respons.
- FortiSIEM: UEBA, lebih dari 2.800 aturan korelasi IT/OT, dan CMDB bawaan untuk inventaris aset.
- Tersedia sebagai cloud, VM, atau appliance hardware.
- FortiSOAR: lebih dari 700 integrasi API, playbook siap pakai, dan agen AI untuk investigasi alert.
- Multi-tenant, sehingga juga dipakai oleh penyedia layanan keamanan (MSSP).
Cocok untuk: perusahaan dan instansi yang membangun SOC sendiri atau wajib menyimpan dan menganalisis log untuk kepatuhan.
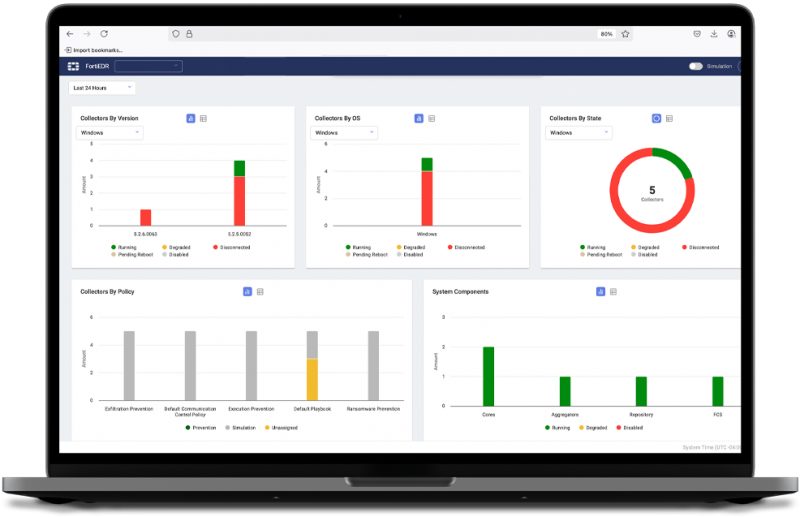
FortiEDR/XDR dan FortiNDR
Deteksi di dua titik: endpoint (laptop, server, cloud workload) dan lalu lintas jaringan.
- FortiEDR: agent ringan yang menghentikan pelanggaran secara real time, dengan playbook respons otomatis (isolasi perangkat, blokir domain).
- Pemasangan agent tidak memerlukan reboot.
- FortiNDR dan FortiNDR Cloud: analisis lalu lintas berbasis AI untuk lateral movement dan eksfiltrasi data, tanpa agent.
- FortiNDR mendukung protokol OT sehingga juga memberi inventaris aset industri.
Cocok untuk: organisasi yang ingin perlindungan ransomware di endpoint dan visibilitas jaringan internal.
Komponen SecOps lainnya
| Produk | Fungsi | Kapan dibutuhkan |
|---|---|---|
| FortiSandbox | Menjalankan file mencurigakan di lingkungan terisolasi untuk mendeteksi ancaman zero-day | Banyak lampiran email atau unduhan dari luar |
| FortiDeceptor | Umpan (decoy) yang memancing penyerang agar terdeteksi lebih awal | Lingkungan IT/OT bernilai tinggi |
| FortiDLP | Pencegahan kebocoran data dan manajemen risiko orang dalam | Data pelanggan atau rahasia dagang sensitif |
| FortiRecon | Pemantauan eksposur dan ancaman di luar perimeter (CTEM) | Merek dan aset internet yang sering diincar |
| FortiAnalyzer | Data lake log dengan kemampuan SIEM, SOAR, dan XDR ringan | SOC skala menengah berbasis perangkat Fortinet (lihat tab Manajemen) |
Aplikasi & Email
Kategori ini melindungi dua pintu masuk serangan yang paling sering dipakai: aplikasi web/API yang terbuka ke internet dan email karyawan.
FortiWeb (Web Application Firewall)
WAF untuk melindungi aplikasi web dan API dari serangan OWASP Top 10, bot, dan DDoS.
- Deteksi anomali berbasis machine learning dua lapis untuk serangan zero-day.
- API discovery otomatis dari lalu lintas aplikasi.
- Client-side protection untuk memantau skrip di halaman pembayaran (persyaratan PCI DSS).
- Tersedia sebagai hardware, VM, SaaS, dan di marketplace public cloud.
Cocok untuk: portal layanan publik, e-commerce, aplikasi mobile banking, dan sistem informasi kampus.
FortiADC dan FortiDDoS
Menjaga aplikasi tetap cepat dan tersedia.
- FortiADC – application delivery controller: load balancing, akselerasi aplikasi, WAF terintegrasi, dan gateway aplikasi tanpa agent.
- FortiADC tersedia sebagai hardware, virtual appliance, atau di AWS, Azure, Google Cloud, dan Oracle Cloud.
- FortiDDoS – perlindungan DDoS untuk data center terhadap serangan yang dikenal maupun baru.
Cocok untuk: organisasi dengan banyak server aplikasi atau layanan online yang harus selalu tersedia.
FortiMail Email and Workspace Security
Keamanan email yang kini diperluas ke browser dan aplikasi kolaborasi.
- Melindungi dari phishing, business email compromise (BEC), impersonasi, dan pengambilalihan akun.
- Mesin deteksi menggabungkan ML, LLM, heuristik, dan pemindaian visual.
- Mendukung lingkungan email hybrid dan layanan cloud seperti Microsoft 365.
Cocok untuk: perusahaan yang sering menjadi sasaran phishing dan penipuan invoice. Pengguna Microsoft 365 dapat menambahkannya sebagai lapisan perlindungan.
Identitas & Akses
Identity and Access Management (IAM) memastikan hanya orang yang tepat yang bisa masuk, karena kredensial curian termasuk penyebab pembobolan yang paling umum. Fortinet menyediakan MFA, SSO, dan pengamanan akun privileged yang terintegrasi dengan FortiGate.
FortiToken
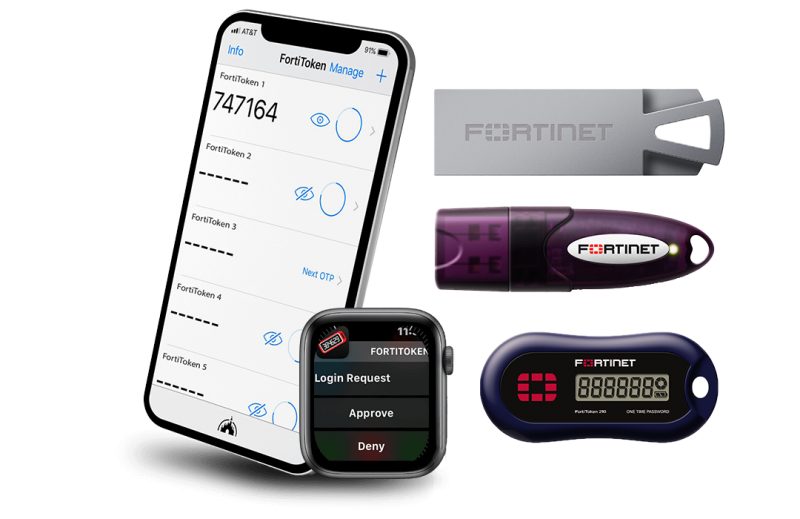
Faktor kedua untuk login VPN, firewall, dan aplikasi.
- FortiToken Mobile – aplikasi iOS/Android yang berfungsi seperti token hardware.
- FortiToken 410 – kunci keamanan USB bersertifikat FIDO (U2F dan FIDO2) untuk login tanpa kata sandi.
- FortiToken 310 – perangkat USB untuk autentikasi berbasis sertifikat klien.
- FortiToken 210 – token OTP hardware yang terjangkau.
Cocok untuk: semua organisasi yang memakai VPN atau akses jarak jauh.
FortiAuthenticator, FortiIdentity Cloud, dan FortiPAM
Server autentikasi dan pengelolaan identitas, baik on-premise maupun cloud.
- FortiAuthenticator – manajemen akses dan single sign-on, termasuk identifikasi pengguna untuk kebijakan firewall.
- FortiAuthenticator Cloud / FortiIdentity Cloud – identity-as-a-service untuk mengelola MFA dan token dari cloud.
- FortiPAM – mengelola dan mengontrol penggunaan akun administrator dan akun berhak akses tinggi.
Cocok untuk: instansi dan perusahaan yang diaudit terkait kontrol akses (misalnya sektor keuangan dan layanan publik).
Manajemen & Layanan
Semakin banyak perangkat Fortinet, semakin penting manajemen terpusat dan langganan keamanan yang tepat. Kategori ini mencakup software manajemen, log analytics, layanan FortiGuard, dan dukungan teknis FortiCare.
FortiManager
Manajemen terpusat untuk FortiGate, FortiSwitch, FortiAP, SD-WAN, dan ZTNA, on-premise atau sebagai FortiManager Cloud.
- Zero-touch provisioning dengan template best practice untuk ratusan cabang.
- Satu kebijakan keamanan untuk firewall fisik, virtual, dan cloud.
- Otomatisasi lewat REST API dan integrasi dengan ServiceNow, Splunk, dan lainnya.
Cocok untuk: organisasi dengan lebih dari beberapa FortiGate atau jaringan multi-cabang.
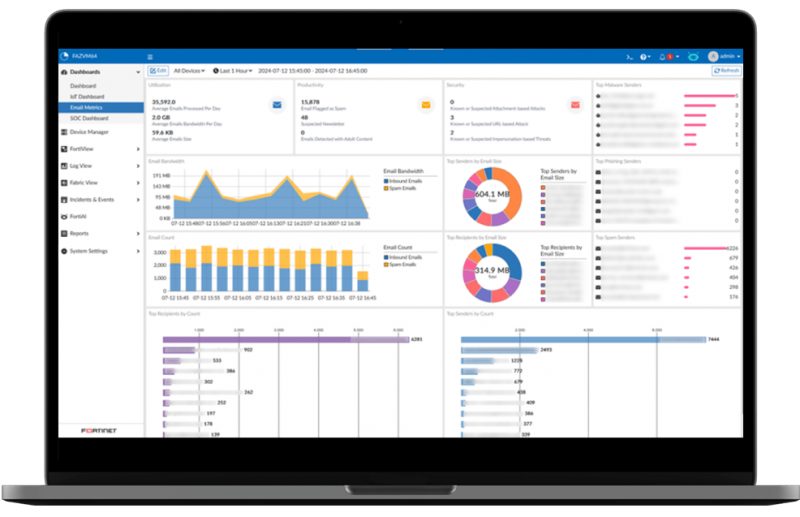
FortiAnalyzer
Data lake log untuk seluruh Security Fabric, dengan pelaporan dan otomatisasi SOC.
- Menyatukan log jaringan, endpoint, dan cloud dalam satu tampilan.
- Deteksi outbreak dan IOC dari FortiGuard, dipetakan ke MITRE ATT&CK.
- Content pack SIEM, SOAR, dan XDR yang diperbarui setiap bulan.
- Tersedia sebagai appliance, VM, atau cloud.
Cocok untuk: kebutuhan retensi log, laporan berkala ke manajemen, dan audit.
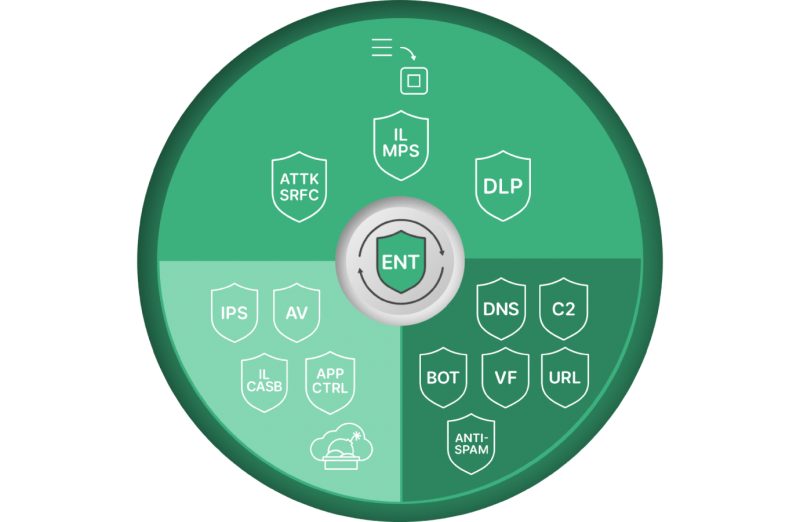
FortiGuard AI-Powered Security Services dan FortiCare
Langganan yang mengaktifkan fitur keamanan FortiGate, plus dukungan teknis resmi.
- ATP – IPS, antivirus, FortiSandbox SaaS, application control, dan inline CASB.
- UTP – semua isi ATP ditambah URL/DNS filtering, video filtering, dan anti-botnet/C2.
- ENT – semua isi UTP ditambah DLP, inline malware prevention, deteksi IoT, dan pemantauan attack surface. Untuk OT ditambah OT Security Service.
- FortiCare – dukungan teknis dan RMA; opsi FortiCare Elite memberi waktu respons 15 menit untuk masalah kritis.
Cocok untuk: setiap pembelian FortiGate; pilihan bundel menentukan fitur keamanan yang aktif.
Perbandingan bundel FortiGuard
| Layanan | ATP | UTP | ENT |
|---|---|---|---|
| IPS, antivirus, application control | Ya | Ya | Ya |
| FortiSandbox SaaS, inline CASB | Ya | Ya | Ya |
| URL / DNS filtering, video filtering | – | Ya | Ya |
| Anti-botnet dan C2 | – | Ya | Ya |
| DLP, inline malware prevention | – | – | Ya |
| Deteksi IoT, attack surface monitoring | – | – | Ya |
Cara Memilih
Langkah berikut membantu menentukan produk Fortinet yang dibutuhkan, terutama untuk proyek firewall baru atau penggantian firewall lama.
- Petakan lokasi dan pengguna. Hitung jumlah kantor, pengguna per lokasi, dan karyawan yang bekerja dari luar kantor.
- Ukur bandwidth dan layanan. Catat kecepatan internet saat ini dan rencana 3–5 tahun, serta server atau aplikasi yang diakses dari luar.
- Pilih kelas FortiGate dari angka threat protection. Pastikan angka threat protection model melebihi bandwidth yang akan diinspeksi, dengan cadangan pertumbuhan.
- Tentukan bundel FortiGuard. UTP adalah titik awal yang umum untuk kantor; ENT bila ada data sensitif atau perangkat IoT yang banyak.
- Rencanakan LAN, cabang, dan pengguna remote. Tambahkan FortiSwitch/FortiAP bila ingin satu konsol, Secure SD-WAN untuk cabang, dan FortiClient atau FortiSASE untuk pengguna remote.
- Siapkan manajemen dan log. FortiManager untuk banyak perangkat, FortiAnalyzer atau FortiSIEM untuk retensi log dan audit.
- Rencanakan migrasi. Fortinet menyediakan layanan FortiConverter untuk memindahkan konfigurasi dari firewall merek lain ke FortiGate.
Contoh skenario
| Skenario | Kombinasi yang umum |
|---|---|
| Kantor kecil 20–50 pengguna | FortiGate entry-level (mis. 50G/60F) + UTP + FortiToken Mobile untuk VPN |
| Kantor pusat 300–1.000 pengguna | FortiGate mid-range dalam HA + FortiSwitch/FortiAP + FortiAnalyzer |
| Perusahaan 20+ cabang | FortiGate entry-level di cabang + Secure SD-WAN + FortiManager |
| Tenaga kerja hybrid | FortiSASE atau FortiClient ZTNA + FortiAuthenticator/FortiToken |
| Data center dan aplikasi publik | FortiGate high-end + FortiWeb + FortiADC + FortiSIEM |
Membandingkan dengan merek lain? Lihat juga halaman Palo Alto Networks, Sophos, dan Sangfor. Untuk firewall berbasis open source, tersedia OPNsense.
Siap menyusun spesifikasi? Diskusikan kebutuhan Fortinet Anda dengan tim kami.
PT Kreasi Utama Mandiri adalah partner resmi Fortinet di Indonesia. Silakan hubungi kami untuk informasi lebih lanjut.
Kenapa membeli di KUM?
Produk resmi & bergaransi
Lisensi dan perangkat asli dari jalur distribusi resmi, garansi sesuai ketentuan vendor.
Konsultasi gratis
Tim kami membantu memilih edisi, lisensi, atau spesifikasi yang tepat sebelum membeli.
Instalasi & dukungan teknis lokal
Tim teknis di Jakarta dan Palembang untuk instalasi, konfigurasi, dan bantuan setelah pembelian.
Faktur pajak & pembayaran korporat
Faktur pajak (PPN) dan termin pembayaran untuk perusahaan dan instansi.
Minta Penawaran Tertulis
Isi formulir ini dan tim sales kami akan mengirimkan penawaran untuk Fortinet ke email Anda.