Firewall generasi baru dan platform keamanan siber untuk mencegah serangan pada jaringan perusahaan.
Butuh penawaran tertulis? Isi formulir permintaan penawaranPalo Alto Networks adalah perusahaan keamanan siber global yang dikenal lewat Next-Generation Firewall berbasis identifikasi aplikasi (App-ID) dan machine learning. Kini portofolionya terbagi menjadi tiga platform besar: Strata untuk keamanan jaringan (firewall fisik, virtual, dan cloud), Prisma SASE untuk akses aman tenaga kerja hybrid dan cabang, serta Cortex untuk operasi keamanan (SOC) dan keamanan cloud, ditambah platform identitas Idira.
Ringkasan
Berikut kategori utama produk Palo Alto Networks. Pilih kategori di bawah atau klik menu tab untuk melihat penjelasan lengkapnya.
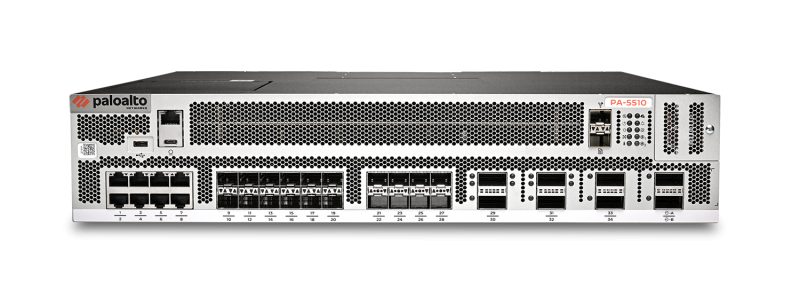
Firewall Hardware (PA-Series)
NGFW fisik generasi kelima, dari kantor cabang kecil hingga data center dan inti jaringan operator.
PA-500 · PA-1500 · PA-3500 · PA-5500 · PA-7500 · PA-50R
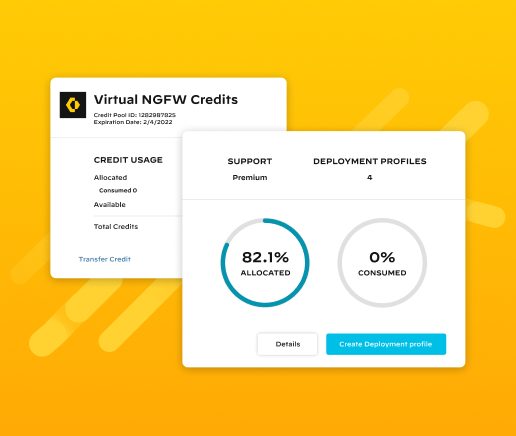
Firewall Software & Cloud
NGFW dalam bentuk virtual, container, dan layanan terkelola di public cloud.
VM-Series · CN-Series · Cloud NGFW for AWS/Azure
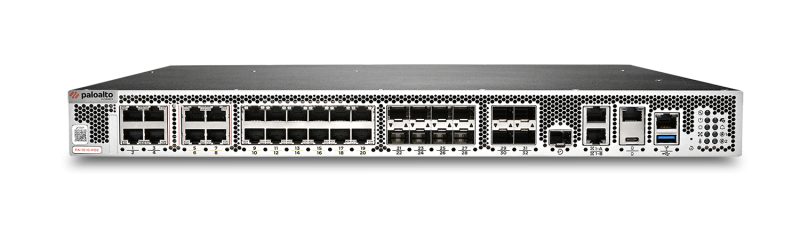
Cloud-Delivered Security Services
Langganan yang memberi firewall kemampuan IPS, filter URL dan DNS, analisis malware, DLP, dan keamanan IoT.
Advanced Threat Prevention · Advanced URL Filtering · Advanced WildFire · Advanced DNS Security
Prisma SASE
Keamanan jaringan yang dikirim dari cloud untuk pengguna remote, cabang, dan aplikasi SaaS.
Prisma Access · Prisma SD-WAN · Prisma Browser · ADEM
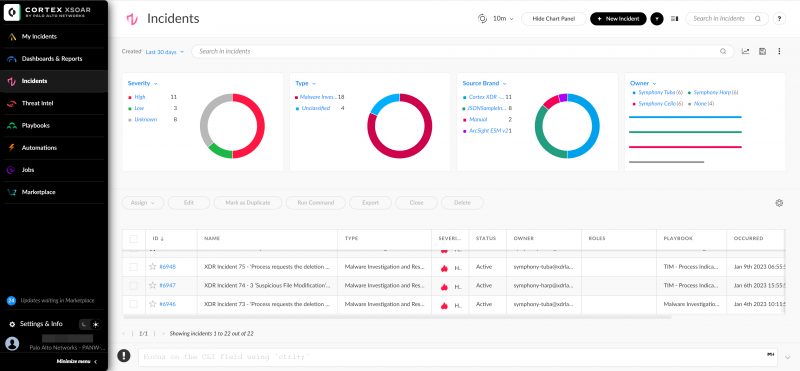
Cortex (SOC & Cloud)
Platform operasi keamanan berbasis AI: endpoint, SIEM, otomatisasi, attack surface, dan keamanan cloud.
Cortex XDR · XSIAM · XSOAR · Xpanse · Cortex Cloud
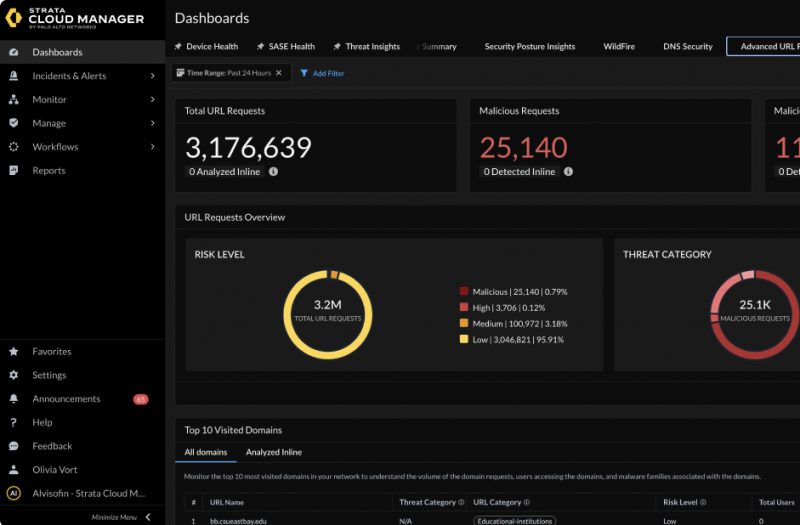
Manajemen & Identitas
Manajemen firewall terpusat serta platform keamanan identitas untuk akun manusia, mesin, dan agen AI.
Strata Cloud Manager · Panorama · Idira (PAM, IAM)
Ciri khas Palo Alto Networks
- App-ID dan User-ID – kebijakan dibuat berdasarkan aplikasi dan pengguna, bukan sekadar port dan alamat IP.
- Single-pass architecture – lalu lintas diperiksa sekali untuk semua fungsi keamanan sehingga performa tetap terjaga.
- Inline deep learning – serangan zero-day dan phishing baru dicegah langsung di jalur lalu lintas, didukung intelijen Unit 42.
- Satu PAN-OS – sistem operasi yang sama berjalan di firewall fisik (PA-Series), virtual (VM-Series), dan container (CN-Series).
Diskusikan kebutuhan Palo Alto Networks Anda dengan tim kami, mulai dari sizing firewall hingga rencana migrasi.
Firewall Hardware (PA-Series)
PA-Series adalah keluarga NGFW fisik Palo Alto Networks. Generasi kelima yang kini ditawarkan dirancang untuk era AI dan kriptografi pasca-kuantum, dengan performa yang jauh lebih tinggi dibanding generasi sebelumnya. Semua model menjalankan PAN-OS dengan fitur Layer 7 penuh dan pencegahan inline.
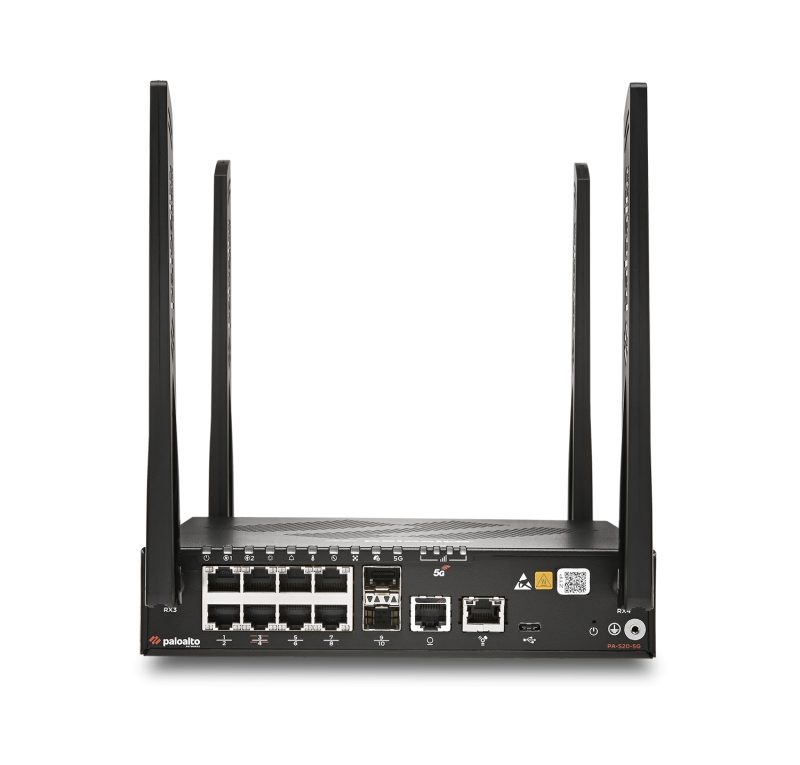
PA-500 Series (cabang dan kantor kecil)
Firewall ringkas untuk cabang jarak jauh dan kantor kecil dengan keamanan Layer 7 penuh.
- Port 10G dan anggaran PoE hingga 330 W untuk menyalakan AP atau kamera.
- Varian dengan konektivitas 5G terintegrasi.
- Zero Touch Provisioning (ZTP) lewat Strata Cloud Manager, sehingga cabang bisa dipasang tanpa teknisi ahli di lokasi.
Cocok untuk: cabang bank, toko ritel, kantor perwakilan, dan site terpencil.
PA-1500 Series (cabang besar dan kampus kecil)
Firewall cabang enterprise yang sekaligus berfungsi sebagai switch Layer 2 untuk perangkat edge.
- Konektivitas port 25G.
- Switching L2 terintegrasi dan anggaran PoE hingga 724 W.
- ZTP melalui Strata Cloud Manager.
Cocok untuk: kantor wilayah, pabrik kecil, dan kampus menengah.
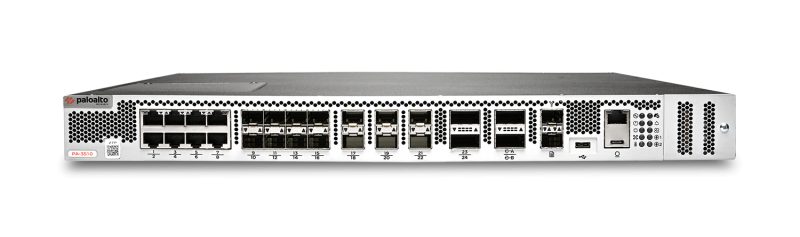
PA-3500 Series (perimeter, kampus, data center kecil)
NGFW hemat daya dengan dukungan antarmuka 100G untuk core kampus dan internet edge.
- Inspeksi Layer 7 dan pencegahan ancaman inline untuk jaringan enterprise berkepadatan tinggi.
- Pilihan untuk perimeter kantor pusat dan data center skala kecil.
- Dapat dipasang berpasangan (HA) untuk ketersediaan tinggi.
Cocok untuk: kantor pusat perusahaan, rumah sakit besar, universitas.
PA-5500 Series (data center enterprise)
Firewall “Quantum Optimized” untuk edge data center, interkoneksi antar data center (DCI), dan kampus besar.
- Menggunakan ASIC buatan sendiri FE400 dan FE100X.
- Threat performance hingga 300 Gbps dan port 400G dalam bentuk 2RU/3RU.
- Mampu memeriksa lalu lintas yang dienkripsi dengan algoritma pasca-kuantum.
Cocok untuk: data center perbankan, BUMN, dan penyedia layanan cloud.
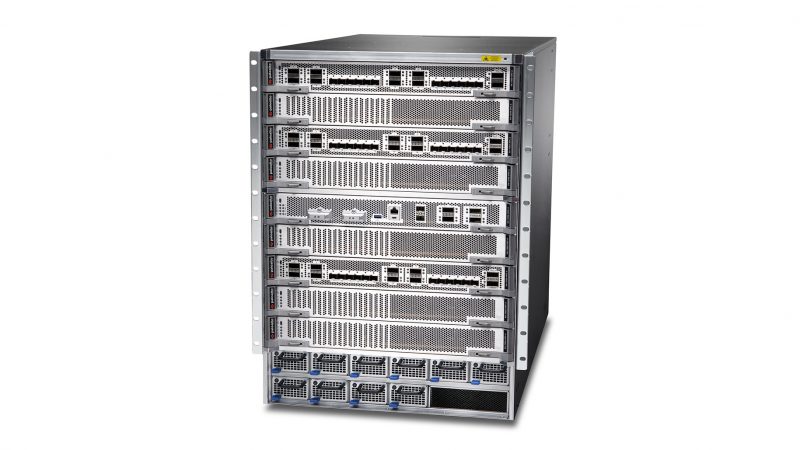
PA-7500 Series (chassis untuk operator dan hyperscale)
Firewall modular tercepat Palo Alto Networks.
- Hingga 1,5 Tbps performa App-ID, didukung chip FE400.
- Port hingga 400G; hingga tujuh kartu pemrosesan data atau jaringan.
- Untuk core operator, data center hyperscale, dan interkoneksi “AI factory”.
Cocok untuk: operator telekomunikasi dan data center berskala sangat besar.
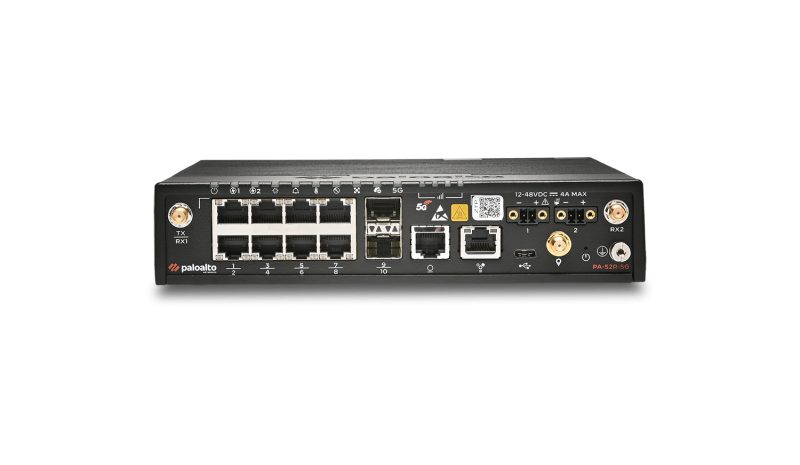
PA-50R Series (rugged)
Firewall tahan banting untuk lingkungan industri dan transportasi.
- Ketahanan guncangan dan getaran sesuai MIL-STD-810H.
- Konektivitas seluler 5G terintegrasi.
- Pemasangan DIN-rail atau dinding, untuk aset OT dan edge bergerak.
Cocok untuk: pertambangan, migas, utilitas, dan armada transportasi.
Perbandingan PA-Series generasi terbaru
| Seri | Penempatan | Ciri utama |
|---|---|---|
| PA-500 | Cabang kecil, kantor kecil | Port 10G, PoE 330 W, opsi 5G, ZTP |
| PA-1500 | Cabang besar, kampus kecil | Port 25G, switching L2, PoE 724 W |
| PA-3500 | Perimeter, core kampus, DC kecil | Antarmuka 100G, hemat daya |
| PA-5500 | Data center enterprise, DCI | Hingga 300 Gbps threat, port 400G, 2RU/3RU |
| PA-7500 | Operator, hyperscale | Chassis modular, hingga 1,5 Tbps App-ID |
| PA-50R | Industri, transportasi | Rugged MIL-STD-810H, 5G, DIN-rail |
Model generasi sebelumnya (misalnya PA-400, PA-1400, dan PA-5400) masih banyak terpasang. Saat merencanakan pembaruan, cek tanggal end-of-sale model lama di situs resmi Palo Alto Networks.
Firewall Software & Cloud
Untuk beban kerja di virtualisasi, Kubernetes, dan public cloud, Palo Alto Networks menyediakan NGFW berbentuk software dengan kebijakan yang sama seperti PA-Series.
VM-Series (firewall virtual)
NGFW virtual untuk private cloud dan public cloud.
- Berjalan di VMware ESXi, Linux KVM, AWS, Azure, dan cloud lainnya.
- Inspeksi Layer 7 penuh dan mikrosegmentasi untuk mencegah pergerakan lateral.
- Lisensi berbasis kredit yang fleksibel; integrasi dengan Terraform untuk otomatisasi.
- Versi uji coba tersedia (AWS 15 hari, Azure dan ESXi/KVM 30 hari).
Cocok untuk: data center tervirtualisasi dan organisasi yang memindahkan aplikasi ke cloud.
Cloud NGFW dan CN-Series
Pilihan cloud-native tanpa harus mengelola infrastruktur firewall.
- Cloud NGFW for AWS – dikelola Palo Alto Networks dan dibeli lewat AWS Marketplace.
- Cloud NGFW for Azure – firewall-as-a-service untuk workload Azure, tanpa patching.
- CN-Series – firewall dalam container untuk melindungi lalu lintas antar namespace Kubernetes.
Cocok untuk: tim cloud dan DevOps yang ingin keamanan setara on-premise di AWS, Azure, atau Kubernetes.
Cloud-Delivered Security Services
Cloud-Delivered Security Services (CDSS) adalah langganan yang mengaktifkan fungsi keamanan di firewall dan Prisma Access. Intelijennya dibagi bersama dari puluhan ribu pelanggan, sehingga ancaman yang ditemukan di satu tempat segera diblokir di tempat lain.
| Layanan | Fungsi |
|---|---|
| Advanced Threat Prevention | IPS yang memeriksa semua lalu lintas dan menghentikan command-and-control (C2) yang belum dikenal secara real time |
| Advanced URL Filtering | Keamanan web untuk menghentikan phishing, malware, dan C2 dari situs web |
| Advanced WildFire | Analisis malware berbasis cloud dan machine learning untuk ancaman berbasis file |
| Advanced DNS Security | Perlindungan real time terhadap pembajakan DNS dan penyalahgunaan DNS untuk C2 atau pencurian data |
| Enterprise DLP | Pencegahan kebocoran data yang konsisten di jaringan, cloud, dan pengguna |
| SaaS Security | CASB generasi baru untuk melihat dan mengamankan aplikasi SaaS |
| IoT/OT Security | Visibilitas dan pencegahan untuk perangkat IoT, medis, dan industri |
| SD-WAN for NGFW | Pemilihan jalur WAN cerdas langsung di firewall |
Tanpa langganan CDSS, firewall hanya menjalankan fungsi dasar. Saat menyusun anggaran, hitung perangkat dan langganan sebagai satu paket untuk masa kontrak yang sama.
Prisma SASE
SASE menggabungkan jaringan (SD-WAN) dan keamanan (SWG, ZTNA, CASB, firewall-as-a-service) dalam layanan cloud. Prisma SASE ditujukan bagi organisasi yang karyawannya bekerja dari kantor, rumah, dan lapangan.
Prisma Access
Keamanan yang dikirim dari cloud untuk melindungi pengguna, aplikasi, dan data di mana pun.
- Akses Zero Trust berprinsip least privilege ke semua aplikasi, sebagai pengganti VPN tradisional.
- Akses web aman dengan perlindungan real time berbasis Precision AI.
- Visibilitas dan kontrol aplikasi SaaS, termasuk SaaS Security Posture Management.
- Prisma Access Agent menghubungkan pengguna ke lingkungan SASE dan NGFW.
Cocok untuk: perusahaan dengan tenaga kerja hybrid dan aplikasi yang tersebar di SaaS dan data center.
Prisma SD-WAN
SD-WAN berbasis aplikasi untuk “Zero Trust Branch”.
- Menjamin performa aplikasi termasuk SaaS dan GenAI, dengan akselerasi hingga 5x.
- Visibilitas pengguna, aplikasi, dan perangkat termasuk IoT.
- Onboarding cabang dengan satu klik.
Cocok untuk: jaringan ritel, distribusi, dan perbankan dengan banyak cabang.
Prisma Browser dan ADEM
Dua pelengkap SASE untuk pengalaman dan keamanan pengguna.
- Prisma Browser – browser enterprise (tersedia sebagai browser, ekstensi, dan aplikasi mobile) yang melindungi kerja di perangkat terkelola maupun tidak terkelola.
- Mendeteksi phishing berbasis AI, memblokir ekstensi berbahaya, dan mengontrol penggunaan aplikasi GenAI.
- Autonomous Digital Experience Management (ADEM) – visibilitas pengalaman pengguna di seluruh jalur layanan.
Cocok untuk: kontraktor dan mitra yang memakai perangkat pribadi, serta helpdesk yang perlu mendiagnosis keluhan “internet lambat”.
Cortex (SOC & Cloud)
Cortex adalah keluarga produk untuk operasi keamanan: mencegah dan mendeteksi serangan di endpoint, menyatukan data keamanan, mengotomatisasi respons, dan mengamankan lingkungan cloud.
Cortex XDR
Perlindungan endpoint sekaligus deteksi dan respons lintas sumber.
- Menggabungkan data endpoint, jaringan, cloud, identitas, dan email lalu memakai AI untuk mendeteksi dan memprioritaskan serangan.
- Modul pencegahan untuk exploit zero-day, malware fileless, dan penyalahgunaan proses yang sah.
- Analisis root cause dan otomatisasi untuk memutus serangan dalam hitungan menit.
- Dapat dipadukan dengan layanan Unit 42 Managed Detection & Response.
Cocok untuk: organisasi yang ingin mengganti antivirus tradisional dengan EDR/XDR.
Cortex XSIAM, XSOAR, dan Xpanse
Platform SOC untuk tim keamanan yang lebih matang.
- XSIAM – platform SOC berbasis AI yang menyatukan SIEM, XDR, otomatisasi, dan manajemen eksposur; lebih dari 10.000 deteksi dan 2.600 model analitik.
- XSOAR – orkestrasi dan otomatisasi respons dengan 900+ paket integrasi dan editor playbook visual.
- Xpanse – manajemen attack surface yang terus memindai ruang IPv4 untuk menemukan aset yang terekspos.
Cocok untuk: SOC internal, penyedia layanan keamanan terkelola, dan regulator sektor kritis.
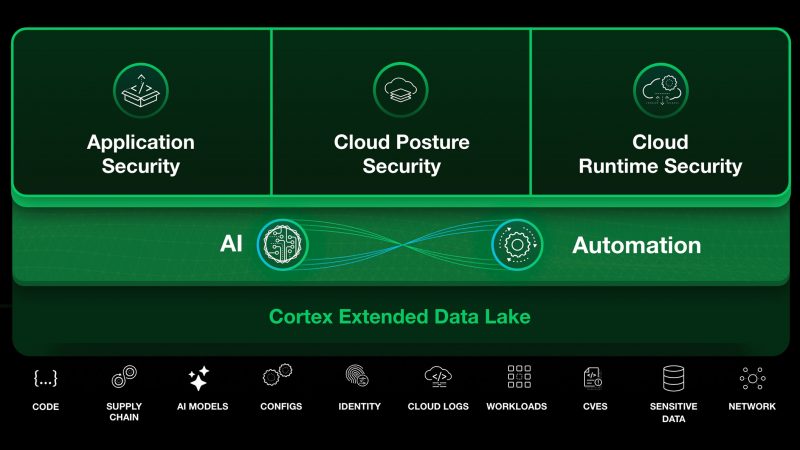
Cortex Cloud
Keamanan cloud dari kode hingga runtime yang dibangun ulang di atas platform SecOps Cortex.
- Application security: menyatukan hasil scanner, supply chain software, dan infrastruktur cloud.
- Cloud posture yang memprioritaskan temuan berdasarkan eksposur nyata.
- Cloud runtime security dengan agent untuk menghentikan serangan saat terjadi.
Cocok untuk: perusahaan dengan aplikasi cloud-native dan tim DevSecOps.
Manajemen & Identitas
Firewall yang banyak perlu dikelola dengan satu aturan yang konsisten, dan akun yang punya hak akses tinggi perlu dijaga ketat. Dua kebutuhan itu dijawab oleh produk berikut.
Strata Cloud Manager dan Panorama
Dua pilihan manajemen terpusat untuk NGFW dan SASE.
- Strata Cloud Manager – manajemen berbasis cloud yang menggabungkan Cloud Manager, AIOps, dan ADEM; tersedia edisi Essentials dan Pro.
- Asisten AI (Strata Copilot) menjawab pertanyaan dalam bahasa alami dan merekomendasikan langkah berikutnya.
- Panorama – manajemen on-premise dengan satu rule base; sepasang appliance HA dapat mengelola hingga 5.000 firewall fisik, virtual, dan container.
- Template, device group, dan correlation engine untuk menemukan host yang terinfeksi.
Cocok untuk: organisasi dengan banyak firewall atau gabungan firewall dan Prisma Access.
Idira Identity Security Platform
Platform keamanan identitas generasi baru yang dibangun di atas warisan CyberArk dan kini menjadi bagian dari Palo Alto Networks.
- Identitas manusia – privileged access management, identity and access management, endpoint privilege manager, identity governance, dan password management untuk karyawan.
- Identitas mesin – pengelolaan secrets dan kredensial aplikasi.
- Identitas agentic – menemukan, mengontrol, dan mengatur agen AI yang punya akses ke sistem.
Cocok untuk: sektor keuangan, pemerintahan, dan perusahaan yang diaudit atas pengelolaan akun administrator.
Cara Memilih
- Tentukan titik yang dilindungi. Internet edge, data center, cabang, cloud, atau pengguna remote; masing-masing punya produk yang berbeda.
- Hitung throughput dengan fitur keamanan aktif. Gunakan angka threat prevention di datasheet, bukan firewall throughput, dan sisakan ruang pertumbuhan.
- Pilih langganan CDSS. Advanced Threat Prevention dan Advanced URL Filtering adalah pasangan yang umum; tambahkan WildFire, DNS Security, atau DLP sesuai risiko.
- Putuskan cara pengelolaan. Strata Cloud Manager bila ingin berbasis cloud, Panorama bila manajemen harus on-premise.
- Rencanakan pengguna remote. GlobalProtect di firewall untuk kebutuhan dasar, Prisma Access untuk SASE penuh.
- Tambahkan visibilitas SOC bila perlu. Cortex XDR untuk endpoint; XSIAM atau XSOAR saat tim SOC sudah berjalan.
Contoh skenario
| Kebutuhan | Kombinasi yang umum |
|---|---|
| Kantor pusat dan beberapa cabang | PA-3500 di pusat + PA-500 di cabang + Strata Cloud Manager |
| Data center perbankan | PA-5500 dalam HA + Advanced Threat Prevention + Panorama |
| Tenaga kerja hybrid | Prisma Access + Prisma Browser untuk perangkat tidak terkelola |
| Aplikasi di AWS/Azure | Cloud NGFW atau VM-Series + Cortex Cloud |
| Membangun SOC | Cortex XDR, kemudian XSIAM |
Diskusikan kebutuhan Palo Alto Networks Anda dengan tim kami.
PT Kreasi Utama Mandiri adalah partner resmi Palo Alto Networks di Indonesia. Silakan hubungi kami untuk informasi lebih lanjut.
Kenapa membeli di KUM?
Produk resmi & bergaransi
Lisensi dan perangkat asli dari jalur distribusi resmi, garansi sesuai ketentuan vendor.
Konsultasi gratis
Tim kami membantu memilih edisi, lisensi, atau spesifikasi yang tepat sebelum membeli.
Instalasi & dukungan teknis lokal
Tim teknis di Jakarta dan Palembang untuk instalasi, konfigurasi, dan bantuan setelah pembelian.
Faktur pajak & pembayaran korporat
Faktur pajak (PPN) dan termin pembayaran untuk perusahaan dan instansi.
Minta Penawaran Tertulis
Isi formulir ini dan tim sales kami akan mengirimkan penawaran untuk Palo Alto Networks ke email Anda.