Platform manajemen identitas dan akses agar hanya pengguna yang tepat bisa masuk ke aplikasi dan data.
Butuh penawaran tertulis? Isi formulir permintaan penawaranOkta adalah platform identity security berbasis cloud yang memastikan hanya orang, perangkat, dan AI agent yang tepat yang bisa masuk ke aplikasi, server, dan data perusahaan. Dalam satu platform, Okta menggabungkan Single Sign-On, Adaptive MFA, direktori terpusat, otomatisasi onboarding–offboarding, identity governance, privileged access, hingga deteksi ancaman berbasis identitas, dengan lebih dari 8.000 integrasi siap pakai.
Ringkasan
Okta membagi produknya untuk workforce identity (karyawan, kontraktor, mitra) ke dalam beberapa modul. Setiap modul bisa dibeli dalam paket suite atau ditambahkan satu per satu. Pilih kategori di bawah atau klik menu tab untuk melihat penjelasan lengkapnya.
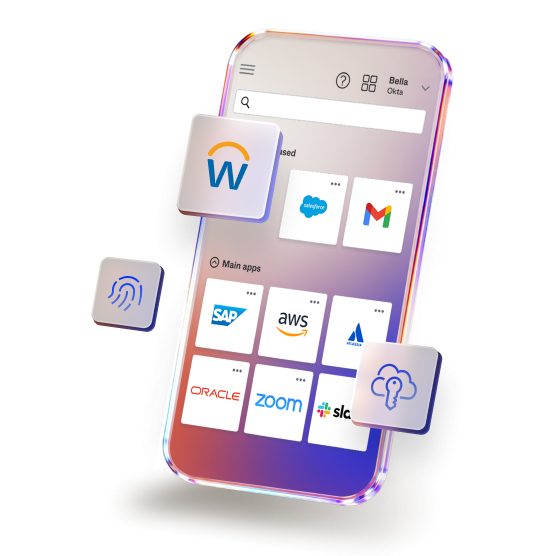
Access Management
Satu login aman untuk semua aplikasi cloud dan on-premise, diperkuat MFA adaptif dan login perangkat tanpa password.
Single Sign-On · Adaptive MFA · Device Access · Access Gateway · Universal Directory
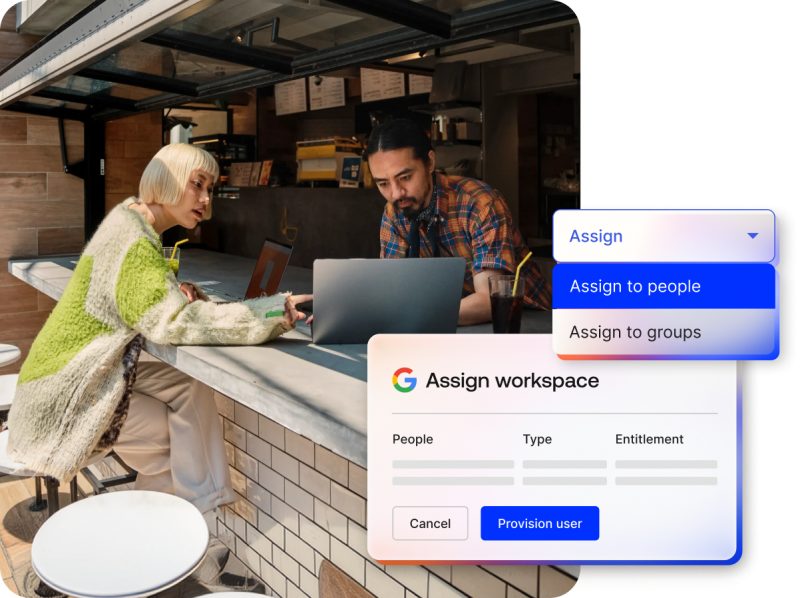
Identity Governance
Otomatisasi akun karyawan masuk, pindah, dan keluar, serta review hak akses untuk kebutuhan audit.
Lifecycle Management · Identity Governance · Workflows
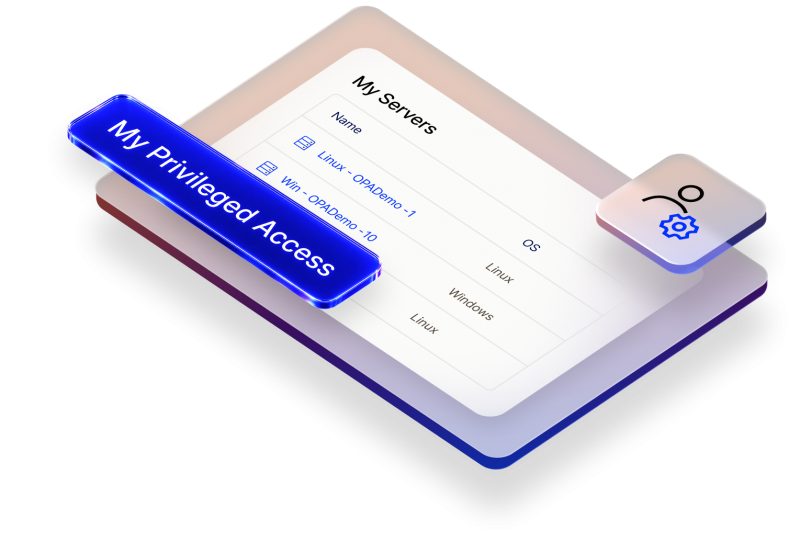
Privileged Access
Mengamankan akses admin ke server Linux/Windows, akun layanan SaaS, dan rahasia seperti password dan API key.
Okta Privileged Access · Session recording · Secrets vault
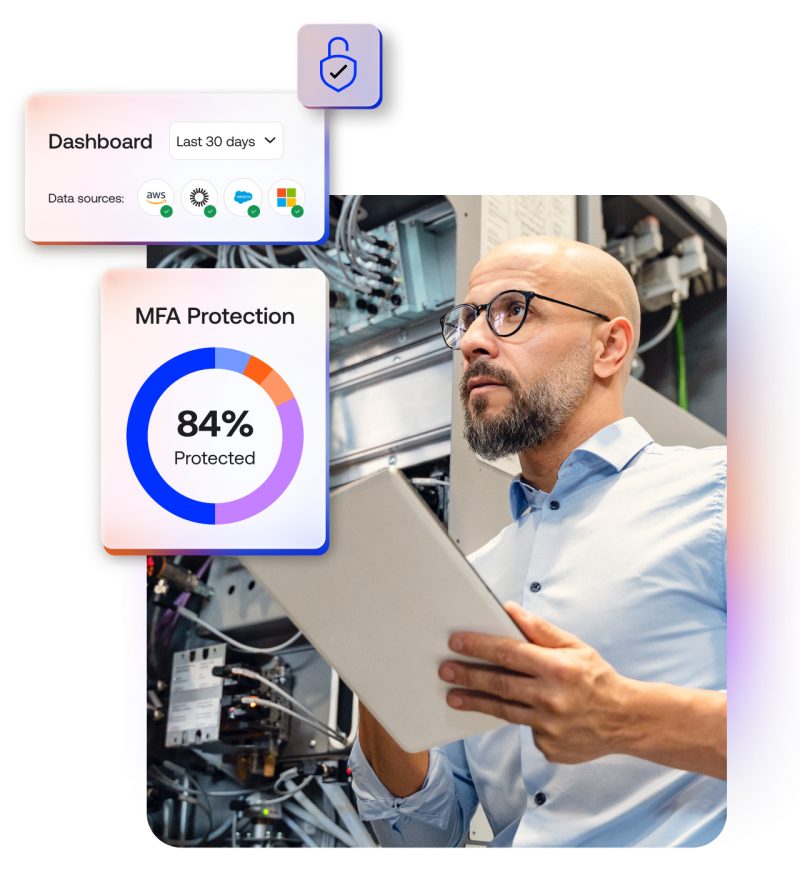
Deteksi Ancaman Identitas
Menemukan celah konfigurasi identitas dan merespons ancaman seperti pembajakan sesi secara otomatis.
Identity Security Posture Management · Identity Threat Protection
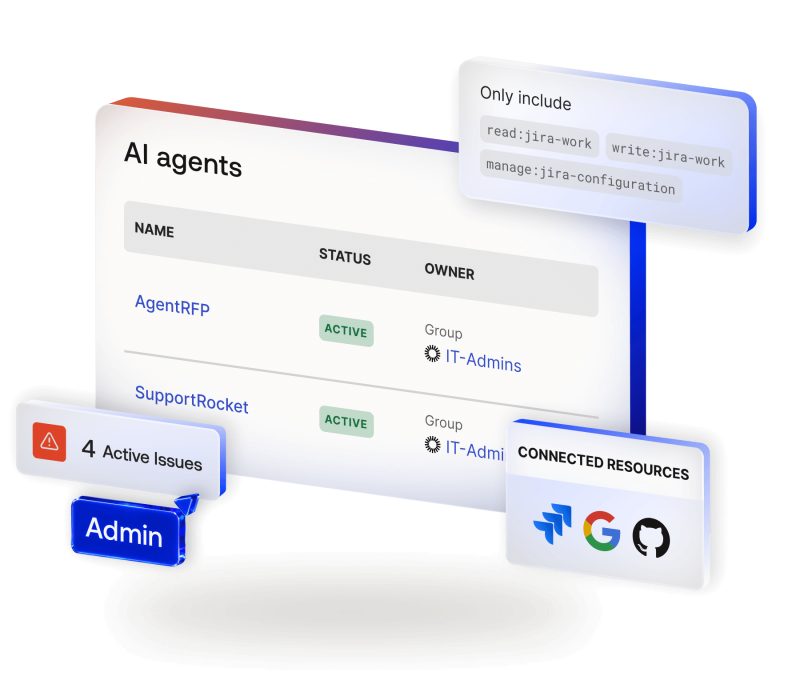
Okta for AI Agents
Memberi identitas, kebijakan akses, dan kill switch untuk AI agent yang dipakai di perusahaan.
Agent SSO · Agent Gateway · Cross App Access
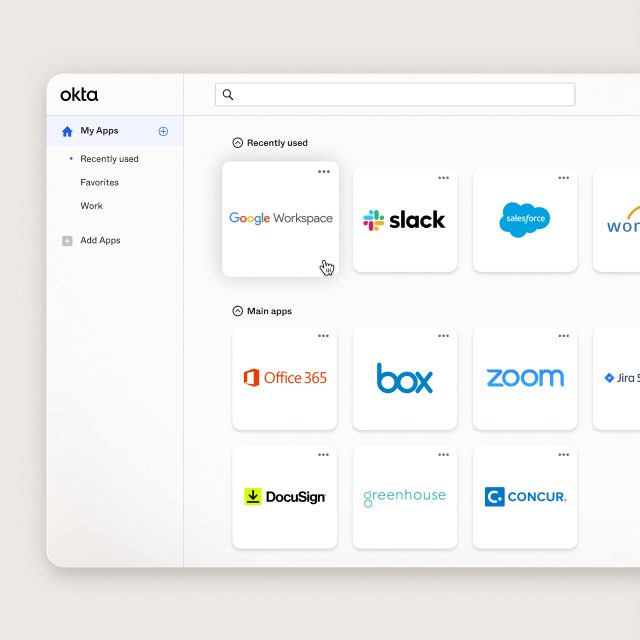
Suite & Lisensi
Perbandingan suite Starter, Essentials, Professional, dan Enterprise, plus pilihan Customer Identity.
Starter · Core Essentials · Essentials · Professional · Enterprise
Mengapa identitas jadi titik kontrol utama?
- Satu pintu masuk – karyawan cukup login sekali, IT mengatur akses dari satu konsol.
- Netral vendor – Okta Integration Network berisi 8.000+ integrasi, termasuk Microsoft 365, Google Workspace, Salesforce, dan Zoom.
- Siklus hidup terkendali – akses dibuat otomatis saat karyawan masuk dan dicabut saat keluar.
- Siap untuk AI – AI agent diperlakukan sebagai identitas yang punya pemilik, kebijakan, dan jejak audit.
Diskusikan kebutuhan Okta Anda dengan tim kami, mulai dari jumlah pengguna, aplikasi yang dipakai, hingga direktori yang sudah ada (Active Directory, LDAP, atau sistem HR).
Access Management
Access management adalah kontrol tentang siapa boleh masuk ke aplikasi apa, dari perangkat dan lokasi mana. Di Okta, modul ini menjadi fondasi: pengguna login sekali ke dashboard Okta, lalu langsung membuka aplikasi kerja tanpa mengetik password berulang kali.
Single Sign-On (SSO)
Satu set kredensial untuk aplikasi cloud, on-premise, dan mobile, dengan dashboard yang bisa dibuka dari perangkat apa pun.
- Login tahan phishing dan dashboard aplikasi terpadu untuk karyawan dan mitra.
- Laporan bawaan untuk melihat aktivitas pengguna dan menandai risiko.
- 8.000+ integrasi siap pakai di Okta Integration Network, tanpa kode kustom.
- Agent SSO kini termasuk di paket SSO inti untuk AI agent yang mendukung Cross App Access.
Cocok untuk: perusahaan yang karyawannya memakai banyak aplikasi SaaS dan sering lupa password.
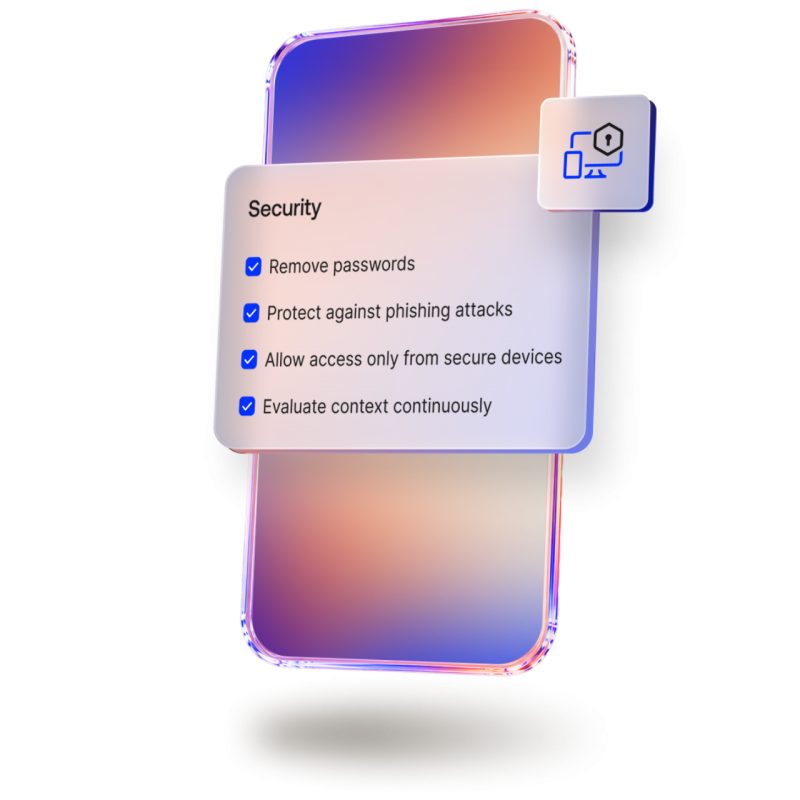
Adaptive MFA
Autentikasi multi-faktor yang menilai risiko setiap login, sehingga verifikasi tambahan hanya diminta saat dibutuhkan.
- Faktor tahan phishing: Okta FastPass, FIDO2 WebAuthn, dan smart card (PIV/CAC).
- Kebijakan kontekstual berdasarkan perangkat, jaringan, lokasi, perilaku, dan alamat IP.
- Cek kepatuhan perangkat (device posture) sebelum akses diberikan.
- Okta ThreatInsight memblokir IP mencurigakan; deteksi impossible travel.
Cocok untuk: bank, asuransi, dan instansi yang wajib menerapkan MFA untuk akses jarak jauh.
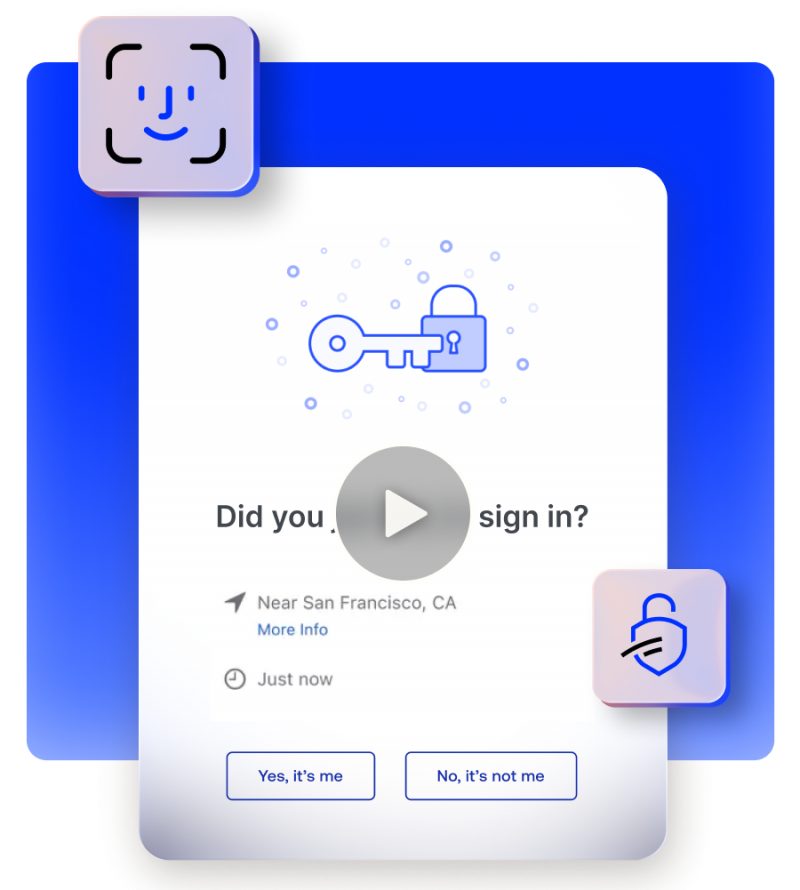
Device Access
Membawa keamanan Okta ke login pertama di laptop dan desktop Windows maupun macOS.
- Desktop MFA dan login tanpa password saat perangkat dinyalakan.
- Sesi SSO yang terikat ke hardware, sehingga cookie curian tidak bisa dipakai ulang.
- Device Logout untuk memaksa pengguna berisiko login ulang.
Cocok untuk: organisasi yang perlu memenuhi syarat MFA untuk login perangkat, misalnya dari auditor atau asuransi siber.
Access Gateway
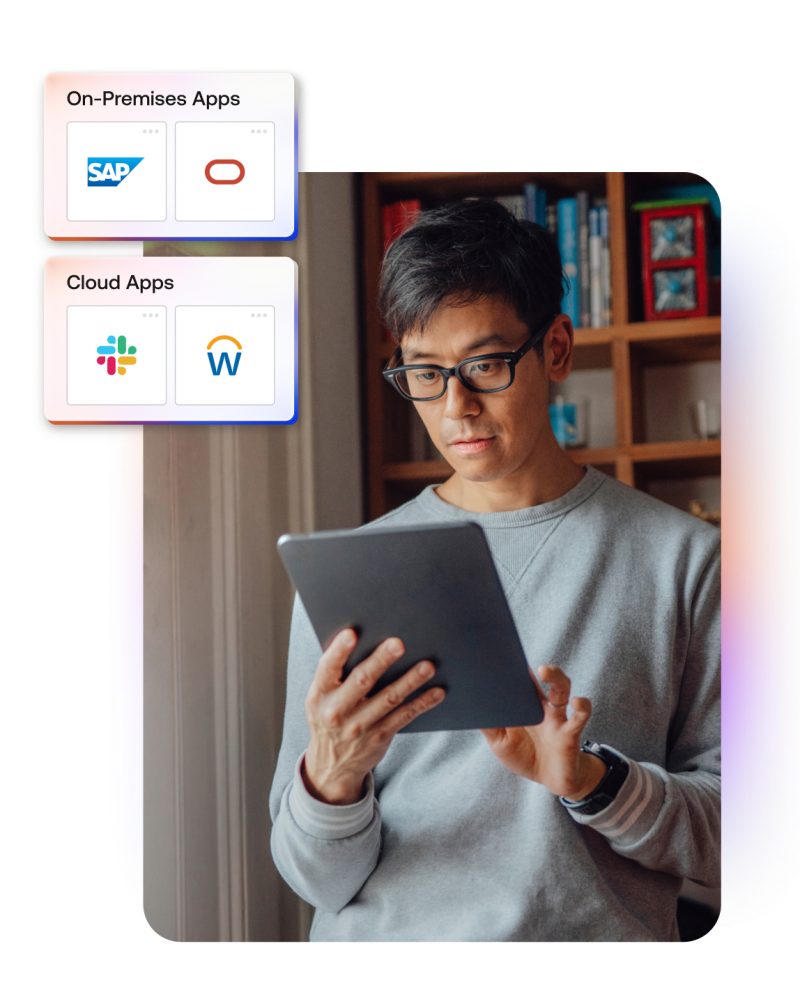
Menerapkan SSO dan MFA modern ke aplikasi web on-premise lama tanpa mengubah kode aplikasinya.
- Integrasi siap pakai untuk aplikasi on-premise yang kompleks.
- Kebijakan akses on-premise dan cloud dikelola dari satu tempat.
- Bisa dipakai pengguna Workforce Identity maupun Customer Identity.
Cocok untuk: perusahaan yang masih punya ERP, portal internal, atau aplikasi buatan sendiri di data center.
Universal Directory
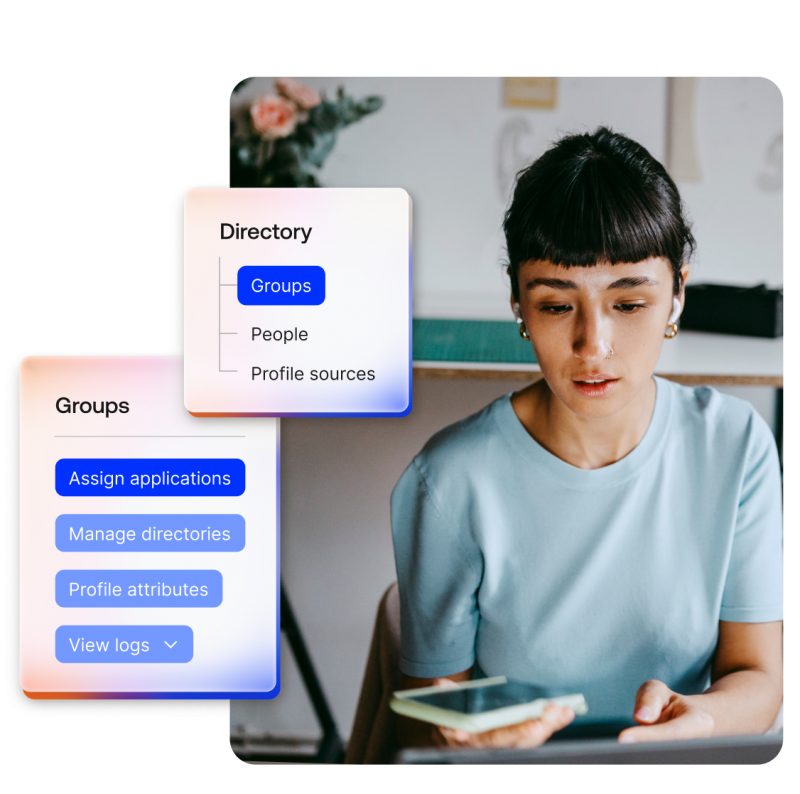
Direktori cloud yang menyatukan profil pengguna, grup, dan perangkat dari berbagai sumber.
- Menarik identitas dari AD, LDAP, dan aplikasi HR ke satu sumber kebenaran.
- Sinkronisasi antar sumber identitas dan kebijakan keamanan yang konsisten.
- Mengurangi ketergantungan pada infrastruktur on-premise seperti AD dan LDAP.
Cocok untuk: grup usaha dengan beberapa anak perusahaan dan direktori yang terpisah-pisah.
Okta juga menyediakan API Access Management (mengamankan API dan microservice dengan mesin kebijakan berbasis identitas) dan Secure Partner Access (akses aman untuk mitra bisnis) sebagai bagian dari kategori ini.
Identity Governance
Identity Governance & Administration (IGA) memastikan setiap orang hanya punya akses yang memang dibutuhkan (least privilege), dan setiap perubahan akses tercatat untuk audit. Okta menggabungkannya dengan access management dalam satu platform, sehingga tidak perlu sistem IGA terpisah.
Lifecycle Management
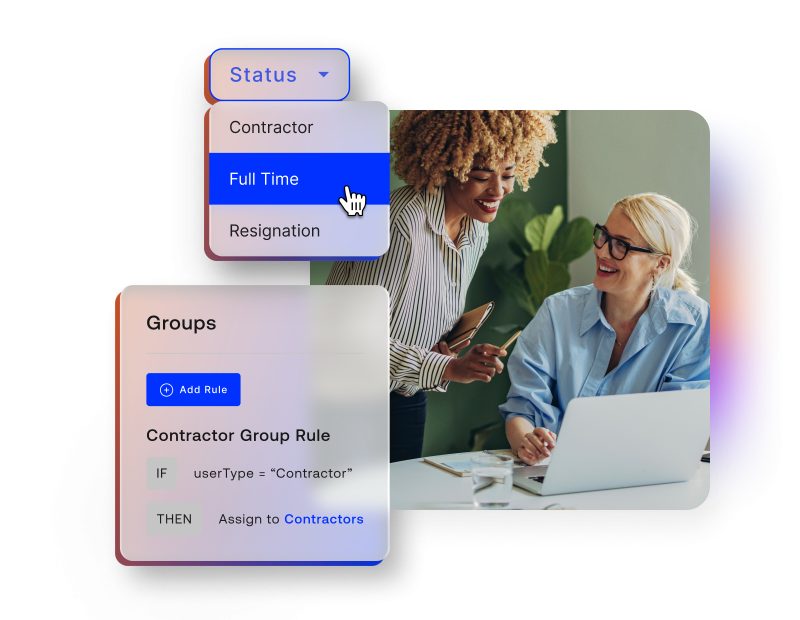
Otomatisasi proses joiner, mover, dan leaver: akun dibuat, diubah, dan dicabut mengikuti data HR.
- Impor identitas dari sistem HR dan direktori ke Okta.
- Provisioning dan deprovisioning otomatis ke aplikasi, mengurangi celah akibat pencabutan akses yang terlambat.
- Kebijakan fleksibel untuk kontraktor dan pengguna eksternal berdasarkan tanggal atau ketidakaktifan.
Cocok untuk: perusahaan dengan turnover karyawan tinggi atau banyak tenaga kontrak.
Okta Identity Governance (OIG)
Review akses berkala dan permintaan akses mandiri dalam satu solusi identitas.
- 600+ integrasi bawaan untuk menemukan pengguna dan hak akses di aplikasi.
- Access certification campaign dan self-service access request.
- Governance Analyzer memberi rekomendasi berbasis sinyal risiko.
- Laporan terpusat yang bisa di-query untuk kebutuhan kepatuhan.
Cocok untuk: lembaga keuangan, BUMN, dan perusahaan terbuka yang rutin diaudit.
Okta Workflows
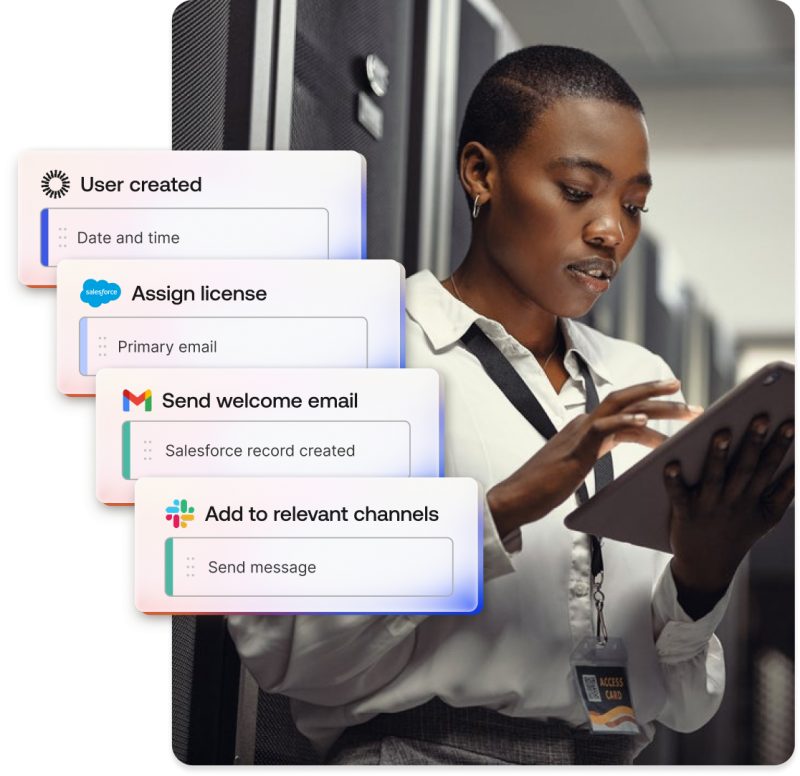
Platform otomatisasi proses identitas tanpa kode (no-code) dengan template dan konektor siap pakai.
- Logika if-this-then-that lintas API, plus Connector Builder untuk aplikasi apa pun.
- Contoh: mengatur keanggotaan grup saat onboarding, menonaktifkan pengguna tidak aktif, membuat laporan terjadwal.
- Respons keamanan otomatis, misalnya mengunci perangkat saat karyawan keluar.
Cocok untuk: tim IT kecil yang ingin mengganti skrip manual dengan alur otomatis.
Privileged Access
Privileged Access Management (PAM) mengamankan akun dengan hak istimewa: admin server, akun root, akun layanan, dan akun darurat (break-glass). Okta Privileged Access adalah generasi penerus Okta Advanced Server Access, dengan cakupan PAM yang lebih lengkap.
Okta Privileged Access
Akses dan tata kelola terpadu untuk sumber daya istimewa, baik on-premise maupun cloud, dengan prinsip zero standing privileges.
- Infrastruktur – SSO ke server Linux dan Windows, menggantikan SSH key dan password statis.
- Akun layanan SaaS – kontrol akun bersama, akun layanan, dan akun break-glass dengan akses berbatas waktu.
- Secrets vault – penyimpanan dan rotasi terjadwal password akun lokal server, API key, dan akun Active Directory.
- Persetujuan dan rekaman – approval bertingkat, akses Just-in-Time, serta rekaman sesi SSH dan RDP.
Cocok untuk: perusahaan dengan banyak server dan vendor pihak ketiga yang perlu akses admin sementara.
Privileged Access dilisensikan dengan Resource Unit. Menurut Okta, 1 Resource Unit di suite Essentials bisa menanggung 2 pengguna Privileged Access, dengan jumlah secret yang tidak dibatasi.
Deteksi Ancaman Identitas
Kategori Identity Threat Detection & Response (ITDR) berfokus pada dua hal: mencegah celah sebelum dimanfaatkan penyerang, dan merespons serangan yang sedang berlangsung terhadap identitas.
Identity Security Posture Management (ISPM)
Pemindaian berkelanjutan atas identitas manusia dan non-manusia untuk menemukan risiko konfigurasi.
- Menemukan akun shadow admin dan hak akses berlebih.
- Mendeteksi titik akses tanpa MFA dan akun lokal.
- Menemukan pengguna yang sudah keluar tetapi aksesnya masih aktif.
- Prioritas perbaikan berdasarkan jalur serangan; bisa dideploy dalam hitungan menit.
Cocok untuk: tim keamanan yang ingin audit identitas rutin tanpa pengecekan manual.
Identity Threat Protection with Okta AI
Menilai konteks pengguna sepanjang sesi dan merespons ancaman identitas secara otomatis.
- Pemantauan terus-menerus terhadap perilaku pengguna, kesehatan perangkat, dan sinyal lain.
- Melawan pembajakan sesi dan pencurian token.
- Respons otomatis: MFA ulang, terminasi sesi, atau akses read-only.
- Universal logout di semua aplikasi dan perangkat yang didukung.
Cocok untuk: organisasi yang sudah memakai SSO dan ingin perlindungan setelah login, bukan hanya saat login.
Okta for AI Agents
Okta for AI Agents memperlakukan setiap AI agent sebagai identitas yang punya pemilik manusia, kebijakan akses, dan jejak audit. Okta membingkainya dalam empat pertanyaan:
| Pertanyaan | Kemampuan Okta |
|---|---|
| Di mana agent saya? | Menemukan dan mendaftarkan agent dari browser sampai endpoint, lalu memberi identitas terverifikasi dengan pemilik yang jelas. |
| Apa yang bisa mereka lakukan? | Kebijakan least privilege di setiap koneksi agent dan certification campaign otomatis. |
| Apa yang sedang mereka lakukan? | Kontrol identitas, kebijakan, dan audit di setiap tool call; pemantauan runtime untuk mencegah kebocoran data dan prompt injection. |
| Bagaimana merespons? | Respons real-time dan kill switch untuk mencabut akses agent dengan cepat, lengkap dengan jejak audit. |
Agent SSO dan Agent Gateway
- Agent SSO – mengelola agent yang mendukung protokol Cross App Access di SSO inti dengan kebijakan terpusat, sekaligus mengurangi API key statis.
- Agent Gateway – memverifikasi agent, menyerahkan kredensial saat runtime, dan mencatat setiap tool call tanpa mengubah kode agent.
- Okta for AI Agents menambah tata kelola siklus hidup penuh, termasuk agent yang belum memakai Cross App Access.
Cocok untuk: perusahaan yang mulai memakai AI agent untuk mengakses data internal dan aplikasi SaaS.
Suite & Lisensi
Okta Workforce Identity dijual dalam bentuk suite, per pengguna per bulan dengan tagihan tahunan. Hampir semua produk juga bisa dibeli satuan atau ditambahkan ke suite mana pun sebagai add-on.
| Suite | Isi utama | Untuk siapa |
|---|---|---|
| Starter | Single Sign-On, MFA, Universal Directory, 5 Workflows | Organisasi yang baru membangun fondasi identitas |
| Core Essentials | Varian Essentials tanpa fitur keamanan dan kepatuhan lanjutan | Organisasi yang butuh lebih dari Starter tetapi belum perlu fitur kepatuhan lanjutan |
| Essentials | Semua isi Starter, plus Adaptive MFA, Privileged Access, Lifecycle Management, Access Governance, 50 Workflows | Organisasi yang sedang tumbuh dan ingin otomatisasi |
| Professional | Semua isi Essentials, plus Device Access, Identity Security Posture Management, Identity Threat Protection, Sandbox, Workflows maksimum | Organisasi yang ingin mengamankan endpoint dan mendeteksi ancaman identitas |
| Enterprise | Semua isi Professional, plus API Access Management, Access Gateway, Machine-to-Machine Tokens | Organisasi yang butuh keamanan menyeluruh hingga API dan aplikasi on-premise |
- Semua suite termasuk training pengantar dan dukungan online 24 jam, 5 hari seminggu. Okta Premier Success Plans tersedia terpisah untuk dukungan yang lebih mendalam.
- Lisensi suite memakai jumlah pengguna yang sama untuk semua produk di dalamnya; pengecualian berlaku untuk Workflows, Privileged Access, dan Machine-to-Machine tokens.
- Okta menyediakan free trial 30 hari.
Customer Identity
Untuk login pelanggan, mitra, dan pengguna non-karyawan, Okta punya dua platform: Okta Customer Identity dan Auth0 (platform customer identity untuk developer yang ingin menanamkan login ke aplikasinya).
| Paket Okta Customer Identity | Isi |
|---|---|
| Enterprise base platform | Fondasi identitas untuk non-karyawan: aplikasi OIDC dan outbound SAML tanpa batas, Okta API, SLA kelas enterprise |
| B2C Suite | Base platform plus 50 Workflows, MFA, SSO dengan aplikasi OIN tanpa batas |
| B2B Suite | Base platform plus Inbound Federation, Identity Governance, Lifecycle Management |
Cara Memilih
- Petakan identitas. Hitung karyawan, kontraktor, mitra, dan AI agent yang perlu akses, serta direktori yang sudah dipakai (AD, LDAP, sistem HR).
- Daftar aplikasi. Pisahkan aplikasi SaaS (cek ketersediaannya di Okta Integration Network) dan aplikasi on-premise yang mungkin butuh Access Gateway.
- Tentukan prioritas. Jika baru butuh SSO dan MFA, Starter sudah cukup. Jika onboarding–offboarding masih manual, mulai dari Essentials.
- Cek kebutuhan audit. Review akses berkala, rekaman sesi admin, dan laporan kepatuhan mengarah ke Identity Governance dan Privileged Access.
- Uji coba. Manfaatkan free trial 30 hari dengan beberapa aplikasi inti sebelum rollout ke seluruh perusahaan.
PT Kreasi Utama Mandiri adalah partner resmi Okta di Indonesia. Silakan hubungi kami untuk informasi lebih lanjut.
Kenapa membeli di KUM?
Produk resmi & bergaransi
Lisensi dan perangkat asli dari jalur distribusi resmi, garansi sesuai ketentuan vendor.
Konsultasi gratis
Tim kami membantu memilih edisi, lisensi, atau spesifikasi yang tepat sebelum membeli.
Instalasi & dukungan teknis lokal
Tim teknis di Jakarta dan Palembang untuk instalasi, konfigurasi, dan bantuan setelah pembelian.
Faktur pajak & pembayaran korporat
Faktur pajak (PPN) dan termin pembayaran untuk perusahaan dan instansi.
Minta Penawaran Tertulis
Isi formulir ini dan tim sales kami akan mengirimkan penawaran untuk Okta ke email Anda.