Google merilis pembaruan Chrome Stable yang menambal CVE-2026-125350, celah use-after-free pada komponen XML yang sudah dieksploitasi di dunia nyata dan masuk katalog CISA KEV. Celah ini berpotensi memungkinkan penyerang menjalankan kode di dalam sandbox browser lewat halaman web yang dibuat khusus. Segera update Chrome ke versi 157.0.8103.50 atau lebih baru, dan pastikan browser berbasis Chromium lain (Edge, Opera) juga diperbarui.
Apa celahnya?
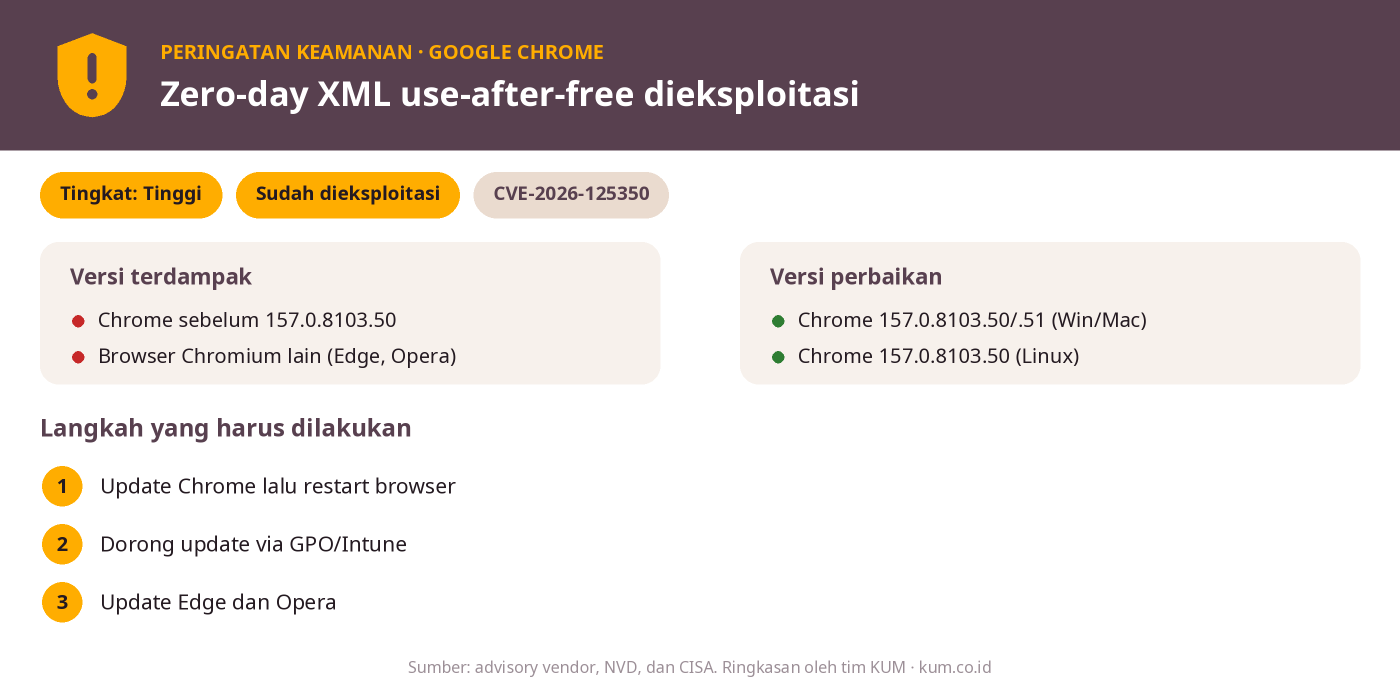
CVE-2026-125350 adalah kerentanan use-after-free pada komponen XML di Chromium. Menurut deskripsi CISA, penyerang jarak jauh dapat mengeksekusi kode sembarang di dalam sandbox melalui halaman web yang dirancang khusus. Cukup dengan mengunjungi halaman berbahaya, tanpa mengunduh file apa pun.
Google menyatakan mengetahui adanya exploit untuk celah ini di alam liar. CISA menambahkannya ke katalog Known Exploited Vulnerabilities pada 10 November 2026. Google belum membuka detail teknis, sehingga rincian cara serangan belum diketahui publik.
Karena komponennya ada di Chromium, CISA menyebut dampaknya dapat mencakup banyak browser berbasis Chromium, termasuk Google Chrome, Microsoft Edge, dan Opera.
Siapa yang terdampak?
| Produk | Terdampak | Sudah diperbaiki |
|---|---|---|
| Google Chrome (Windows, Mac) | Sebelum 157.0.8103.50 | 157.0.8103.50/.51 |
| Google Chrome (Linux) | Sebelum 157.0.8103.50 | 157.0.8103.50 |
| Microsoft Edge, Opera, browser Chromium lain | Bergantung versi Chromium yang dipakai | Ikuti rilis pembaruan dari masing-masing vendor |
Pembaruan Google ini dirilis di kanal Stable pada 9 November 2026 dan bergulir bertahap, jadi sebagian perangkat mungkin belum menerimanya secara otomatis.
Cara mengecek apakah sistem Anda rentan
Buka chrome://settings/help pada Chrome. Halaman ini menampilkan versi terpasang dan otomatis memeriksa pembaruan. Jika versi di bawah 157.0.8103.50, perangkat tersebut masih rentan. Untuk Edge, buka edge://settings/help.
Langkah yang harus dilakukan
- Update Chrome sekarang. Buka halaman bantuan Chrome, tunggu pembaruan terunduh, lalu klik Relaunch.
- Paksa penerapan lewat manajemen terpusat. Gunakan GPO, Intune, atau alat manajemen endpoint untuk mendorong versi terbaru ke seluruh perangkat.
- Update browser Chromium lain. Periksa Microsoft Edge, Opera, dan aplikasi berbasis Chromium/Electron yang dipakai di perusahaan.
- Pastikan browser benar-benar di-restart. Pembaruan baru aktif setelah browser dijalankan ulang; pengguna yang membiarkan Chrome terbuka berhari-hari tetap rentan.
- Pantau perilaku mencurigakan. Tinjau log EDR dan proxy untuk aktivitas tidak wajar dari proses browser, terutama pada perangkat yang terlambat diperbarui.
Catatan: Pembaruan ini memuat beberapa perbaikan keamanan lain, termasuk celah XML lain (CVE-2026-125346) yang tidak ditandai sebagai dieksploitasi. Karena Google belum merinci cara serangan, menerapkan update lebih andal daripada mencari mitigasi sementara. Jika butuh bantuan menjadwalkan pembaruan di banyak perangkat, hubungi tim kami.
Sumber
Sumber: Chrome Releases (Stable Channel Update for Desktop), NVD CVE-2026-125350, dan CISA KEV Catalog.
Butuh bantuan menilai dampak celah ini di sistem Anda? PT Kreasi Utama Mandiri siap membantu.
Hubungi kami untuk konsultasi teknis, pembaruan lisensi, atau bantuan update sistem.