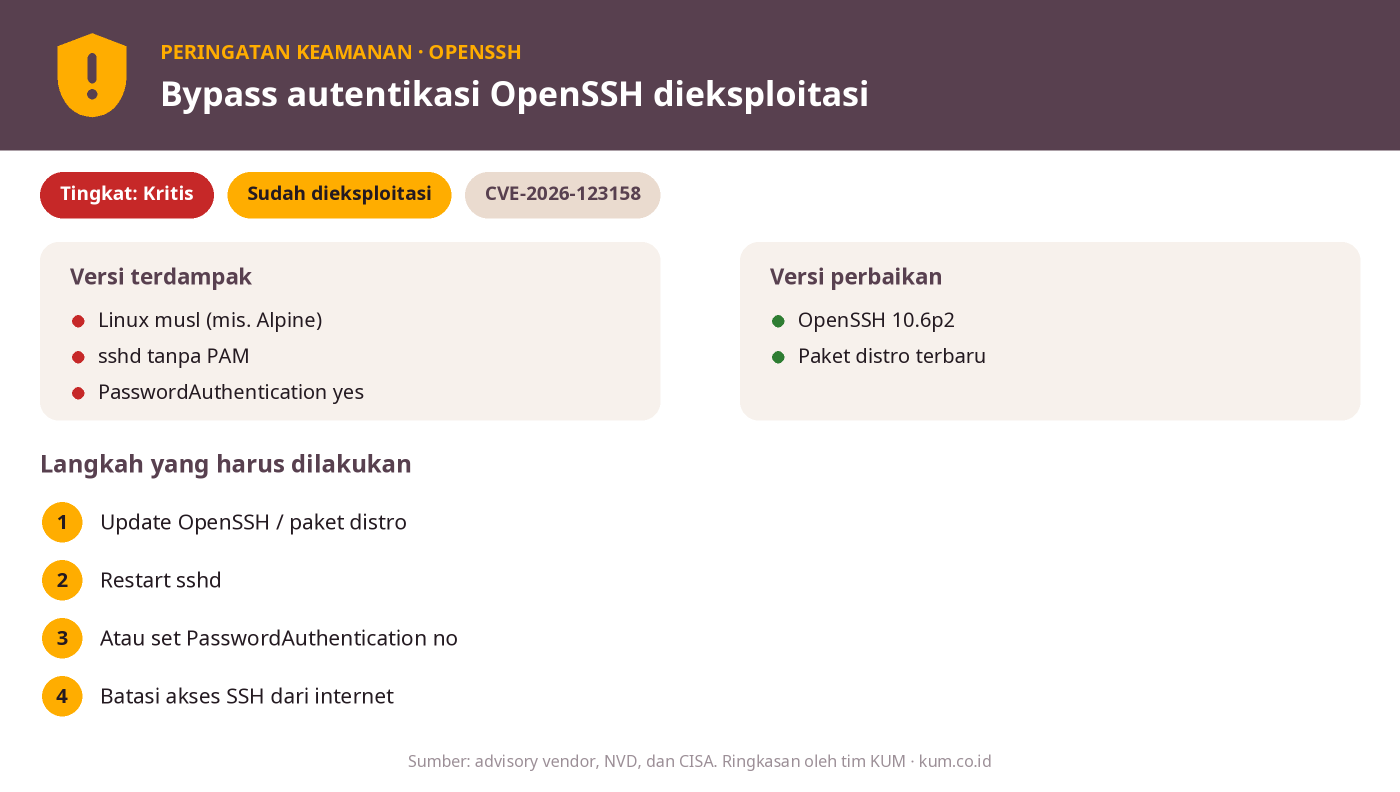
Celah bypass autentikasi password di OpenSSH (CVE-2026-123158) kini masuk daftar CISA Known Exploited Vulnerabilities, artinya sudah dieksploitasi aktif. Server SSH di Linux dengan libc musl (misalnya Alpine Linux dan banyak image container) yang dibangun atau dijalankan tanpa PAM bisa terdampak. Upgrade ke OpenSSH 10.6p2 atau paket distro yang sudah diperbaiki, lalu restart sshd.
Apa celahnya?
CISA mengklasifikasikan CVE-2026-123158 sebagai “unexpected status code or return value” pada OpenBSD OpenSSH di Linux yang dapat memungkinkan authentication bypass. Catatan rilis OpenSSH 10.6p2 (5 November 2026) menyebut perbaikan ini sebagai critical security workaround untuk bypass autentikasi password yang dapat dieksploitasi lewat sshd pada sebagian sistem Linux yang dibangun dan dijalankan tanpa dukungan PAM. Akar masalahnya berada di luar sshd, tetapi sshd diubah agar tidak memicunya.
Menurut pengumuman Alpine Linux, serangan baru mungkin terjadi bila semua kondisi berikut terpenuhi:
- sshd berjalan tanpa PAM (paket
openssh-serverbiasa, atauopenssh-server-pamdenganUsePAM no); PasswordAuthentication yes;- ada akun dengan kolom password berisi
*(misalnya root pada image dasar, atau user yang hanya memakai kunci SSH); - minimal satu akun lokal memiliki hash password berawalan
$5$atau$6$.
Siapa yang terdampak?
Sistem yang terdampak terutama Linux berbasis musl libc. Tabel berikut merangkum data dari pengumuman Alpine Linux; distro lain perlu dicek pada advisory masing-masing.
| Rilis Alpine | Paket openssh-server terperbaiki |
|---|---|
| edge | 10.6_p2-r0 |
| 3.24 | 10.3_p1-r2 |
| 3.23 | 10.2_p1-r1 |
| 3.22 | 10.0_p1-r11 |
| 3.21 | 9.9_p2-r1 |
Alpine juga menyediakan paket perbaikan untuk rilis lama 3.16 hingga 3.20. Image tiny-cloud Alpine 3.18.11 hingga 3.24.3 juga disebut terdampak; rilis titik 3.21.10, 3.22.8, 3.23.8, dan 3.24.4 sudah memuat perbaikan. Sistem dengan PasswordAuthentication no, openssh-server-pam dengan UsePAM yes, atau akun terkunci (!) tidak terdampak.
Langkah yang harus dilakukan
- Inventarisasi. Cari server, VM, dan container Linux berbasis musl (Alpine) yang menjalankan sshd, termasuk image yang dibangun sendiri.
- Update paket. Pasang OpenSSH 10.6p2 atau paket distro yang sudah diperbaiki sesuai tabel di atas.
- Restart sshd. Proses sshd yang berjalan masih memakai kode lama sampai di-restart.
- Terapkan workaround bila belum bisa update. Set
PasswordAuthentication nodi konfigurasi sshd lalu restart. Uji login dengan kunci SSH lebih dulu dan biarkan satu sesi tetap terbuka. - Batasi dan periksa. Batasi akses SSH dari internet (firewall, VPN, allowlist IP), lalu periksa log login yang tidak wajar sejak awal November.
Cara mengecek apakah sistem Anda rentan
Periksa versi paket (apk info openssh-server pada Alpine), nilai PasswordAuthentication dan UsePAM pada konfigurasi sshd, serta ada tidaknya akun dengan password * di /etc/shadow yang berdampingan dengan akun berhash $5$/$6$.
Catatan: Alpine menyatakan belum ada CVE saat pengumumannya ditulis; CISA kemudian mencatat CVE-2026-123158. Pantau juga advisory distro Linux yang Anda pakai. Butuh bantuan audit atau pengamanan server? Hubungi tim kami.
Sumber
Sumber: NVD CVE-2026-123158, Catatan rilis OpenSSH, Pengumuman Alpine Linux.
Butuh bantuan menilai dampak celah ini di sistem Anda? PT Kreasi Utama Mandiri siap membantu.
Hubungi kami untuk konsultasi teknis, pembaruan lisensi, atau bantuan update sistem.