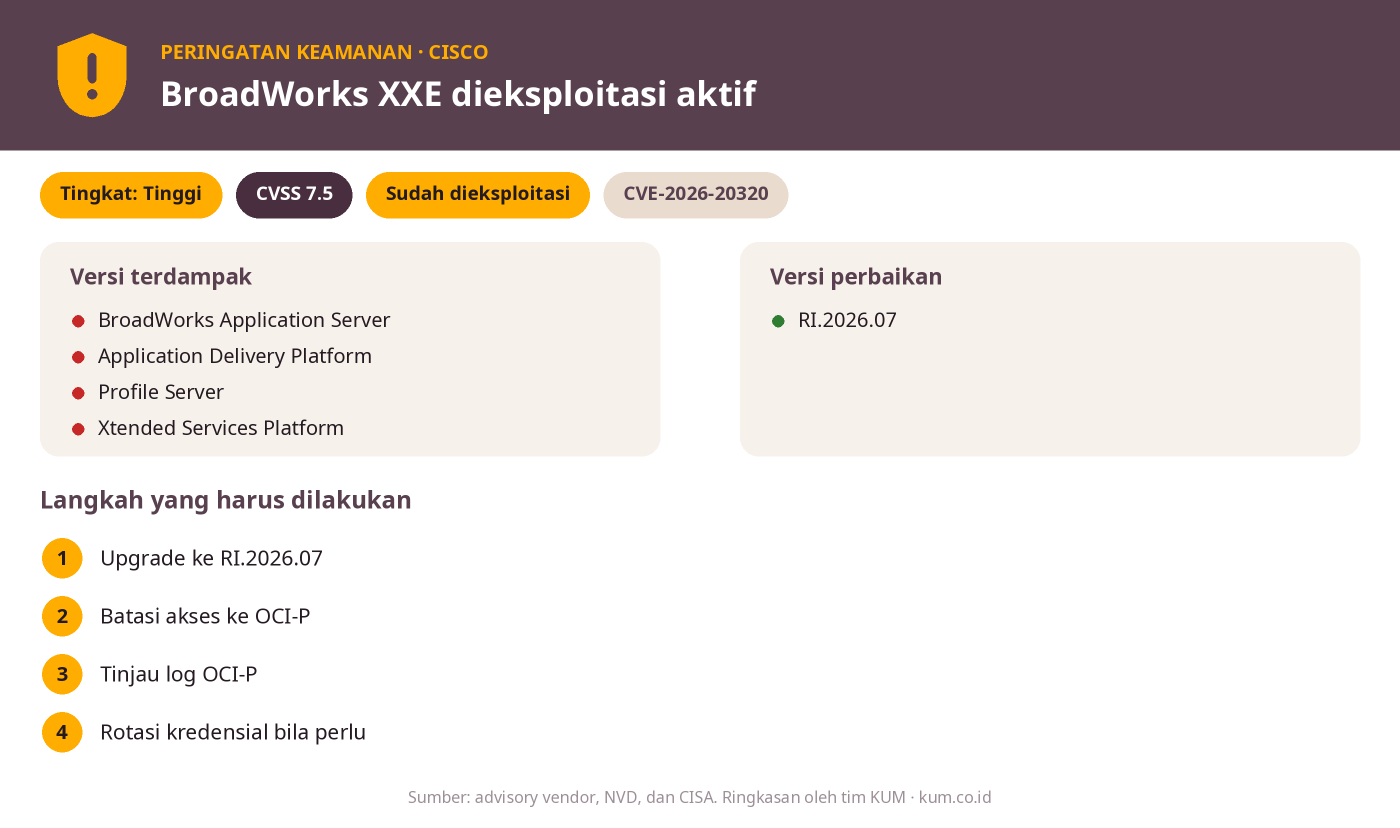
Cisco memperbarui peringatan keamanan untuk CVE-2026-20320, celah XML External Entity (XXE) pada Cisco BroadWorks yang kini dilaporkan dieksploitasi aktif dan sudah masuk daftar KEV milik CISA. Penyerang tanpa autentikasi dapat membaca file konfigurasi sensitif dari jarak jauh, dengan skor CVSS 7.5 (Tinggi). Cisco menyatakan tidak ada workaround, jadi satu-satunya jalan adalah upgrade ke rilis RI.2026.07.
Apa celahnya?
Celah berada pada parser XML di layanan Open Client Interface (OCI-P) Cisco BroadWorks. Resolusi external entity aktif secara default, sehingga penyerang yang mengirim XML buatan khusus dapat membaca file pada sistem. Jenis celahnya adalah Out-of-Band Blind XML External Entity Injection (CWE-611).
- CVE: CVE-2026-20320 (Cisco Bug ID CSCwv48590)
- CVSS 3.1: 7.5 (Tinggi), vektor AV:N/AC:L/PR:N/UI:N
- Dampak: kebocoran data (kerahasiaan); file dibaca dengan hak akses pengguna BroadWorks
- Status: Cisco PSIRT mengetahui adanya eksploitasi aktif pada November 2026; CISA memasukkannya ke KEV
Meski tidak mengubah data, file konfigurasi yang bocor bisa berisi informasi yang membantu serangan lanjutan terhadap layanan telepon dan komunikasi perusahaan.
Siapa yang terdampak?
Cisco menyebut produk berikut terdampak bila menjalankan rilis yang rentan, apa pun konfigurasi perangkatnya:
| Produk | Rilis rentan | Rilis perbaikan |
|---|---|---|
| BroadWorks Application Delivery Platform | Sebelum RI.2026.07 | RI.2026.07 |
| BroadWorks Application Server | Sebelum RI.2026.07 | RI.2026.07 |
| BroadWorks Profile Server | Sebelum RI.2026.07 | RI.2026.07 |
| BroadWorks Xtended Services Platform | Sebelum RI.2026.07 | RI.2026.07 |
Tabel advisory Cisco untuk Application Delivery Platform memuat penulisan yang tampaknya keliru (“RI.2026.071”); rujuklah halaman advisory untuk memastikan rilis yang tepat bagi lingkungan Anda.
Langkah yang harus dilakukan
- Inventarisasi. Cek apakah organisasi atau penyedia layanan Anda menjalankan Cisco BroadWorks, dan komponen mana saja yang dipakai.
- Upgrade. Naikkan ke RI.2026.07 atau yang lebih baru sesuai petunjuk di advisory Cisco. Tidak ada workaround.
- Batasi akses. Sambil menunggu jadwal upgrade, batasi akses jaringan ke layanan OCI-P hanya dari alamat yang memang diperlukan. Ini mitigasi sementara, bukan pengganti patch.
- Periksa jejak. Karena eksploitasi sudah terjadi, tinjau log akses OCI-P untuk permintaan XML yang tidak wajar.
- Rotasi kredensial. Bila ada indikasi akses, anggap kredensial dan rahasia di file konfigurasi sudah terbuka, lalu ganti.
Catatan: CISA mewajibkan instansi federal AS menindaklanjuti entri KEV dengan prioritas tinggi. Perusahaan di Indonesia sebaiknya memperlakukan celah yang sudah dieksploitasi sebagai prioritas yang sama, walaupun skor CVSS-nya “hanya” 7.5.
Butuh bantuan memastikan versi Cisco di lingkungan Anda atau merencanakan upgrade? Lihat produk Cisco atau hubungi kami.
Sumber: Cisco Security Advisory cisco-sa-bworks-xxe-uwUd7CEt · NVD CVE-2026-20320
Menggunakan Cisco di perusahaan Anda? PT Kreasi Utama Mandiri adalah partner Cisco di Indonesia.
Hubungi kami untuk konsultasi teknis, pembaruan lisensi, atau bantuan update sistem.