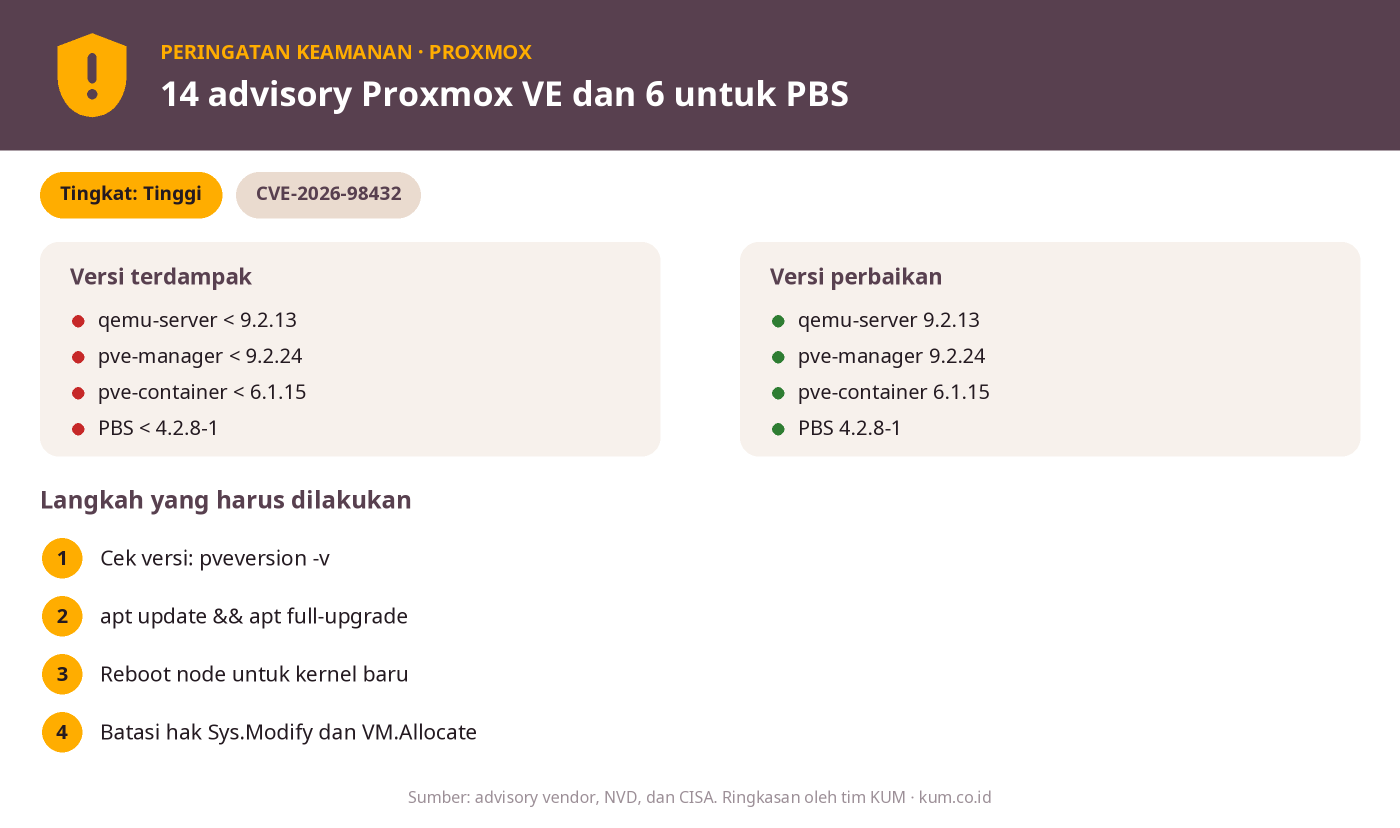
Proxmox merilis 14 advisory keamanan untuk Proxmox VE sejak 19 Oktober 2026 dan enam advisory untuk Proxmox Backup Server pada 7 Oktober 2026. Isinya mencakup celah eskalasi hak akses ke root, impersonasi pengguna, dan kernel use-after-free (CVE-2026-98432). Proxmox tidak mencantumkan skor CVSS pada advisory-nya, jadi prioritaskan update paket ke versi perbaikan, terutama bila banyak pengguna memiliki akses ke cluster Anda.
Apa celahnya?
Berikut advisory Proxmox VE yang paling relevan bagi administrator (seluruhnya dari thread Security Advisories Proxmox):
- PSA-2026-00077: field konfigurasi jaringan tidak divalidasi, sehingga baris sembarang bisa masuk ke /etc/network/interfaces. Pengguna dengan Sys.Modify pada /nodes/{node} dapat naik menjadi root.
- PSA-2026-00079: parameter termproxy tidak di-quote. Bila pengguna root@pam membuka URL berbahaya, penyerang dapat menjalankan perintah sebagai root.
- PSA-2026-00075: parameter URL xterm.js tidak divalidasi, memungkinkan permintaan POST atas nama pengguna lain lewat tautan buatan.
- PSA-2026-00081: encoding username pada ticket autentikasi tidak konsisten, memungkinkan impersonasi pengguna lain dalam realm yang sama (syarat: bisa membuat pengguna di realm, atau sumber OIDC/LDAP/AD tidak membatasi karakter tertentu).
- PSA-2026-00082: TOCTOU saat mount container yang berjalan; dapat dirangkai menjadi eksekusi kode root di host.
- PSA-2026-00084 dan 00085: pool ACL yang salah diterapkan (VM.Allocate pada pool dapat menimpa guest lain lewat API restore) dan pengecekan hak akses migrasi remote yang kurang.
- PSA-2026-00072 s/d 00074: batas buffer QEMU guest agent, DoS pvedaemon, dan pengecekan izin perintah HMP.
- PSA-2026-00080 (CVE-2026-98432): use-after-free pada pembuatan koneksi TCP IPv4 di kernel. Menurut Proxmox, IPv6 native tidak terdampak.
- PSA-2026-00076, 00078, 00083: pool ACL pada query informasi pool, XSS pada opsi consent-text, serta perbaikan ketahanan pmxcfs.
Untuk Proxmox Backup Server (7 Oktober 2026) ada enam advisory, antara lain path escape pada S3 refresh (00058), container restore yang dapat keluar dari rootfs lewat arsip pxar buatan (00059), serta pengecekan hak akses yang kurang pada sync job lokal, prune job, dan tape backup job.
Catatan: sebagian besar celah di atas memerlukan akun yang sudah terautentikasi atau interaksi pengguna istimewa. Risikonya paling besar pada lingkungan dengan banyak operator, tenant, atau akses delegasi. Kami tidak menemukan informasi eksploitasi aktif pada advisory tersebut, dan entri NVD untuk CVE-2026-98432 belum dapat kami konfirmasi saat artikel ini ditulis.
Siapa yang terdampak?
| Produk / paket | Versi perbaikan |
|---|---|
| qemu-server (00072–00074) | 9.2.11 atau lebih baru |
| qemu-server dan pve-container (00084, 00085) | qemu-server 9.2.13; pve-container 6.1.15 |
| pve-manager (00076–00079) | 9.2.23 (00078 dan 00079: 9.2.24) |
| pve-xtermjs (00075) | 6.0.0-3 |
| libpve-common-perl (00081) | 9.2.5 |
| pve-cluster (00083) | 9.1.7 |
| Kernel (00080) | proxmox-kernel-7.0.14-25-pve (-signed) |
| Proxmox Backup Server (00057–00062) | proxmox-backup-server 4.2.8-1; proxmox-backup-client 4.2.7-1 |
Cara mengecek versi yang terpasang
Di web UI, pilih node lalu buka Summary, atau jalankan di shell node:
pveversion -v
Perintah ini menampilkan versi seluruh paket Proxmox. Bandingkan dengan tabel di atas. Pada Proxmox Backup Server gunakan proxmox-backup-manager versions.
Langkah yang harus dilakukan
- Cek versi. Jalankan
pveversion -vpada setiap node dan catat paket yang masih di bawah versi perbaikan. - Update paket. Lewat web UI: node → Updates → Refresh → Upgrade. Lewat shell:
apt updatelaluapt full-upgrade. - Pastikan repositori benar. Repositori enterprise memerlukan langganan aktif; tanpa langganan gunakan repositori no-subscription. Paket no-subscription lazimnya tiba lebih dulu, tetapi kurang diuji dibanding enterprise, jadi uji dahulu bila memungkinkan.
- Reboot untuk kernel. Perbaikan kernel baru aktif setelah node di-reboot. Pada cluster, migrasikan VM dan reboot node satu per satu.
- Restart layanan. Setelah upgrade paket, pastikan layanan web dan proxy Proxmox sudah dimuat ulang (reboot menjamin hal ini).
- Tinjau hak akses. Batasi Sys.Modify, VM.Allocate, dan VM.Migrate hanya untuk yang membutuhkan, dan hindari membuka tautan konsol dari sumber tak dikenal, terutama sebagai root@pam.
- Update Proxmox Backup Server. Lakukan
apt updatedanapt full-upgradepada server backup dan klien backup.
Butuh bantuan audit versi, perencanaan update cluster, atau langganan Proxmox? Lihat halaman produk Proxmox atau hubungi kami.
Sumber: Proxmox VE Security Advisories · Proxmox Backup Server Security Advisories
Menggunakan Proxmox di perusahaan Anda? PT Kreasi Utama Mandiri adalah partner Proxmox di Indonesia.
Hubungi kami untuk konsultasi teknis, pembaruan lisensi, atau bantuan update sistem.