Barracuda Networks mengonfirmasi bahwa dua celah pada Email Security Gateway (ESG) dan beberapa produk lainnya mulai dieksploitasi, dan CISA memasukkan keduanya ke katalog KEV pada 10 November 2026. Jika dirangkai, celah ini dapat memberi penyerang akses root ke perangkat. Terapkan patch dari Barracuda sekarang dan batasi akses antarmuka admin hanya dari jaringan tepercaya.
Apa celahnya?
Advisory Barracuda ("Pre-Authentication Authorization Bypass and Command Injection in Certain Barracuda Products") memuat dua CVE yang dapat dirangkai (chained):
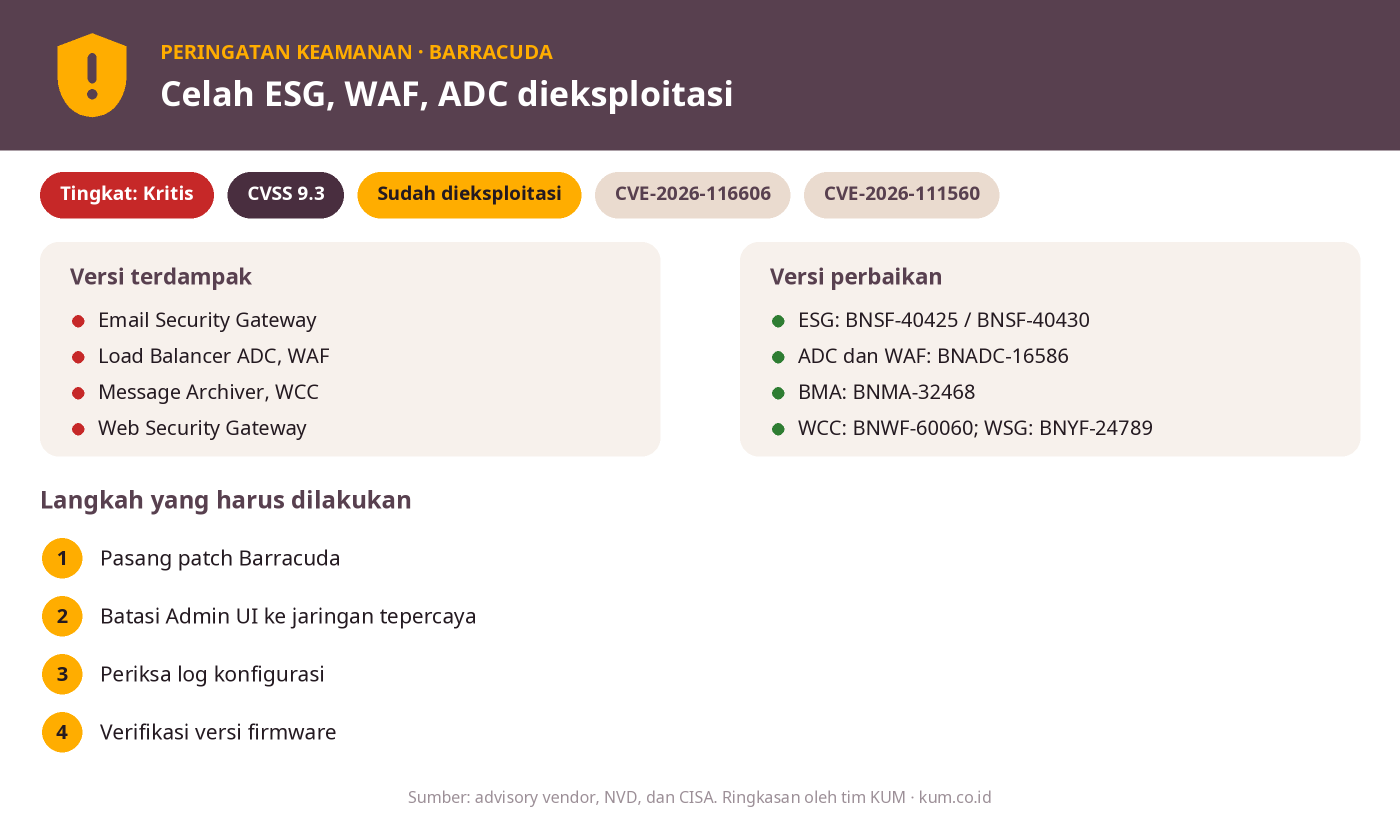
- CVE-2026-116606 (CVSS 9.3, ESG): authentication bypass lewat jalur alternatif. Penyerang jarak jauh dapat memanggil fungsi impor konfigurasi dan memulihkan arsip backup buatan sendiri, sehingga konfigurasi global perangkat berubah tanpa izin. Barracuda mencatat eksploitasi memerlukan antarmuka Admin UI yang dapat dijangkau penyerang.
- CVE-2026-111560 (CVSS 8.6): OS command injection. Administrator yang terautentikasi dapat menyisipkan perintah OS lewat nilai timezone yang dibuat khusus; perintah tersebut dijalankan dengan hak root saat nilai diproses.
Barracuda menyatakan telah mengamati aktivitas eksploitasi pada sejumlah kecil organisasi (pembaruan 9 November 2026). CISA juga mencantumkan keduanya sebagai dieksploitasi aktif.
Siapa yang terdampak?
| Produk | CVE-2026-116606 | CVE-2026-111560 | Patch |
|---|---|---|---|
| Email Security Gateway (ESG) | Terdampak | Terdampak | BNSF-40425 (9.4.017 ke atas); BNSF-40430 (sebelum 9.4.017) |
| Load Balancer ADC | Tidak | Terdampak | BNADC-16586 |
| Message Archiver (BMA) | Tidak | Terdampak | BNMA-32468 |
| WAF Control Center (WCC) | Tidak | Terdampak | BNWF-60060 |
| Web Application Firewall (WAF) | Tidak | Terdampak | BNADC-16586 |
| Web Security Gateway (WSG) | Tidak | Terdampak | BNYF-24789 |
Advisory tidak mencantumkan nomor versi firmware tetap untuk produk selain ESG, jadi acuannya adalah kode patch di atas.
Langkah yang harus dilakukan
- Inventarisasi. Daftar semua perangkat Barracuda ESG, ADC, BMA, WCC, WAF, dan WSG di lingkungan Anda.
- Pasang patch. Pastikan firmware terbaru dan seluruh patch keamanan terpasang. Jika patch tidak terpasang otomatis, pasang manual sesuai kode di tabel. Bila firmware tertinggal beberapa versi, mungkin dibutuhkan lebih dari satu pembaruan.
- Batasi Admin UI. Batasi antarmuka administrasi ke jaringan internal tepercaya dengan kontrol akses jaringan; jangan biarkan terbuka ke internet.
- Periksa tanda kompromi. Tinjau log untuk impor konfigurasi atau perubahan konfigurasi yang tidak dikenal, dan akun admin atau nilai timezone yang janggal. Bila ada indikasi, eskalasikan ke tim keamanan dan dukungan Barracuda.
Cara mengecek apakah sistem Anda rentan
Buka antarmuka perangkat dan lihat versi firmware yang terpasang serta daftar patch yang sudah diterapkan. Perangkat menampilkan versi terbaru yang tersedia. Instruksi patch manual ada di Barracuda Campus, dan dukungan Barracuda dapat membantu verifikasi versi.
Catatan: Organisasi yang Admin UI-nya tidak dapat diakses dari internet memiliki paparan lebih kecil, tetapi itu bukan pengganti patch. Jika Anda butuh bantuan audit atau pembaruan perangkat Barracuda, silakan hubungi kami.
Sumber: Advisory Barracuda, NVD CVE-2026-111560, NVD CVE-2026-116606.
Menggunakan Barracuda di perusahaan Anda? PT Kreasi Utama Mandiri adalah partner Barracuda di Indonesia.
Hubungi kami untuk konsultasi teknis, pembaruan lisensi, atau bantuan update sistem.