Synology merilis perbaikan untuk celah SQL injection kritis CVE-2026-76954 (CVSS 9.8) pada Auth API di DiskStation Manager (DSM). Penyerang jarak jauh dapat membaca atau menulis file sembarang dan menyebabkan gangguan layanan. Segera upgrade DSM ke versi yang sudah diperbaiki, karena Synology tidak menyediakan workaround.
Apa celahnya?
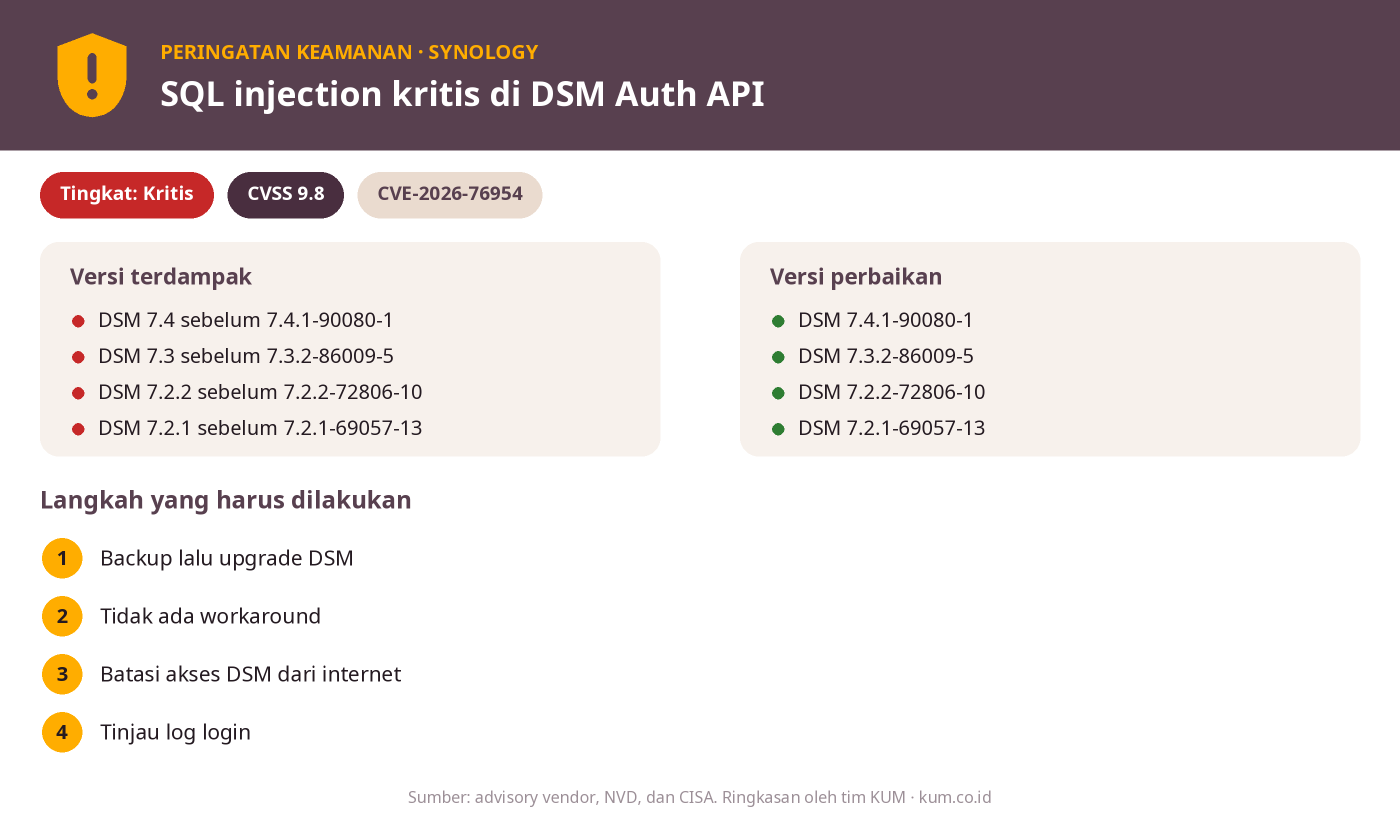
CVE-2026-76954 adalah kelemahan jenis improper neutralization of special elements used in an SQL command (CWE-89) pada Auth API di Synology DiskStation Manager. Menurut advisori Synology-SA-26:19, penyerang jarak jauh tanpa autentikasi dapat memanfaatkannya untuk membaca atau menulis file sembarang dan melakukan serangan denial-of-service. Synology memberi skor CVSS 3.1 sebesar 9.8 (Critical).
Advisori yang sama juga memuat CVE-2026-85101, yaitu bypass autentikasi pada rsync (CVSS 8.6, tingkat Important). Pelaku dapat membaca file tertentu, menulis file sembarang, dan menimbulkan gangguan terbatas.
Saat artikel ini ditulis, CVE-2026-76954 tidak tercantum di katalog KEV milik CISA, sehingga belum ada konfirmasi eksploitasi aktif. Meski begitu, celah yang bisa dijangkau dari jaringan tanpa login layak ditambal lebih dulu.
Siapa yang terdampak?
Semua DSM dengan versi di bawah versi perbaikan pada tiap cabang berikut ini terdampak.
| Cabang DSM | Status | Versi perbaikan |
|---|---|---|
| DSM 7.4 | Rentan di bawah versi perbaikan | 7.4.1-90080-1 atau lebih baru |
| DSM 7.3 | Rentan di bawah versi perbaikan | 7.3.2-86009-5 atau lebih baru |
| DSM 7.2.2 | Rentan di bawah versi perbaikan | 7.2.2-72806-10 atau lebih baru |
| DSM 7.2.1 | Rentan di bawah versi perbaikan | 7.2.1-69057-13 atau lebih baru |
Perangkat NAS Synology umumnya menyimpan backup, file server, dan data bersama. Karena itu, unit yang dapat diakses dari internet, misalnya lewat port forwarding atau QuickConnect, perlu diprioritaskan.
Langkah yang harus dilakukan
- Cek versi DSM. Buka Control Panel → Update & Restore, lalu bandingkan versi Anda dengan tabel di atas.
- Backup dulu. Pastikan konfigurasi dan data penting sudah ter-backup sebelum update.
- Upgrade DSM. Pasang versi perbaikan sesuai cabang Anda. Jika perangkat berada di DSM 7.2.1 atau 7.2.2 dan memungkinkan, pertimbangkan pindah ke cabang yang lebih baru.
- Batasi akses. Selama belum ter-update, jangan buka DSM langsung ke internet. Batasi akses lewat VPN atau daftar IP tepercaya di firewall.
- Tinjau log. Periksa log login dan aktivitas file yang tidak wajar, terutama pada unit yang terbuka ke internet.
Catatan: Synology menyatakan tidak ada workaround untuk celah ini, jadi upgrade adalah satu-satunya perbaikan yang tercantum. Membatasi akses jaringan hanya mengurangi risiko, bukan menggantikan patch.
Butuh bantuan menjadwalkan update atau mengamankan akses ke perangkat Synology Anda? Lihat halaman Synology atau hubungi kami.
Sumber: Synology-SA-26:19 · NVD CVE-2026-76954
Menggunakan Synology di perusahaan Anda? PT Kreasi Utama Mandiri adalah partner Synology di Indonesia.
Hubungi kami untuk konsultasi teknis, pembaruan lisensi, atau bantuan update sistem.