Microsoft menambal CVE-2026-124194, celah di Microsoft Office Outlook yang sudah dieksploitasi dan masuk katalog CISA KEV pada 10 November 2026. Peringatan ini penting karena membuka satu file pesan berbahaya dapat membocorkan hash NTLMv2 milik pengguna. Pasang pembaruan Office November 2026 dan batasi lalu lintas SMB/NTLM keluar sesegera mungkin.
Apa celahnya?
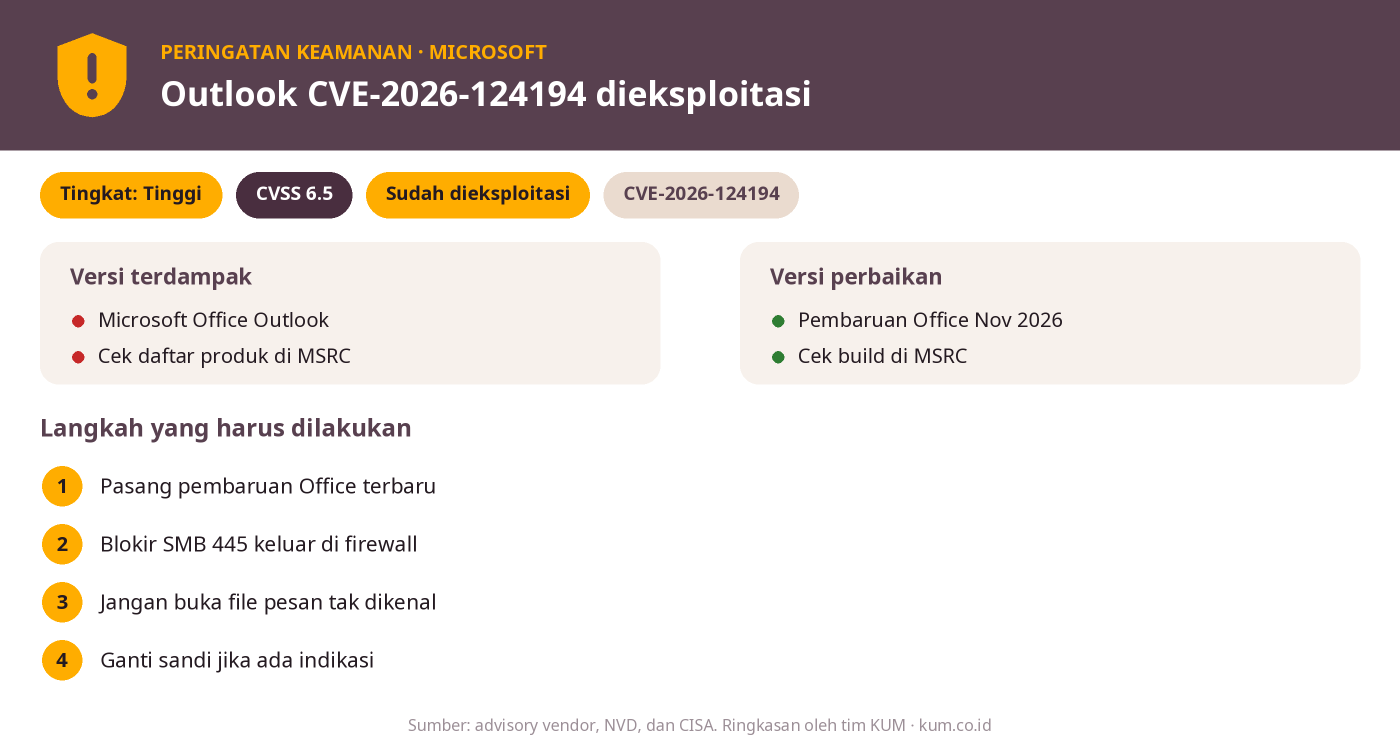
Microsoft menamai celah ini “Microsoft Outlook Spoofing Vulnerability”. Penyerang yang tidak terautentikasi mengirim file pesan yang dirancang khusus. Jika pengguna membukanya, Outlook terhubung ke lokasi jaringan milik penyerang tanpa peringatan konten eksternal yang biasa muncul. Koneksi itu dapat membocorkan hash NTLMv2 pengguna, yang bisa dipakai penyerang untuk menyamar sebagai pengguna tersebut.
| Item | Keterangan |
|---|---|
| CVE | CVE-2026-124194 |
| Tingkat keparahan (Microsoft) | Moderate, CVSS 6.5 (vektor AV:N/AC:L/PR:N/UI:R) |
| Status eksploitasi | “Exploitation Detected”; masuk CISA KEV |
| Interaksi pengguna | Diperlukan: pengguna harus membuka file |
| Preview Pane | Bukan vektor serangan |
Skor CVSS-nya memang “hanya” 6.5, tetapi eksploitasi di dunia nyata sudah terdeteksi. Karena itu, prioritaskan celah ini di atas banyak celah lain yang skornya lebih tinggi namun belum dieksploitasi.
Siapa yang terdampak?
Produk yang terdampak adalah Microsoft Office Outlook. Halaman advisori Microsoft tidak merinci nomor versi pada ringkasan yang kami baca, dan statusnya menandai bahwa tindakan pelanggan diperlukan (customer action required). Buka entri CVE-2026-124194 di Microsoft Security Update Guide untuk melihat daftar produk dan nomor build perbaikan yang tepat untuk edisi Office di organisasi Anda. Perhatikan bahwa perbaikan Office umumnya datang lewat jalur pembaruan Office sendiri, bukan hanya Windows Update, sehingga patch Windows saja belum tentu cukup.
Langkah yang harus dilakukan
- Cek advisori. Buka entri CVE-2026-124194 di Security Update Guide dan catat build Office yang sudah diperbaiki untuk edisi yang Anda pakai.
- Pasang pembaruan Office. Jalankan pembaruan Office November 2026 di semua PC, mulai dari pengguna yang paling sering menerima email dari luar (keuangan, HR, manajemen).
- Batasi NTLM keluar. Blokir lalu lintas SMB (TCP 445) keluar dari jaringan internal ke internet di firewall agar hash tidak mudah terkirim ke server penyerang.
- Edukasi pengguna. Minta pengguna tidak membuka lampiran file pesan (.msg) atau file Office dari pengirim yang tidak dikenal.
- Telusuri jejak. Periksa log firewall dan proxy untuk koneksi SMB/WebDAV keluar yang tidak wajar dari PC pengguna Outlook. Jika ada indikasi, ganti kata sandi akun terkait.
Catatan: CISA menyarankan organisasi mengikuti arahan vendor, dan menghentikan penggunaan produk jika mitigasi tidak tersedia. Microsoft belum merinci mitigasi lain pada ringkasan advisori yang kami baca, jadi pembaruan tetap langkah utama. Hal ini tidak menjamin sistem sepenuhnya bebas risiko, karena kata sandi yang sudah bocor tetap perlu diganti.
Bulan Patch Tuesday yang padat
CVE-2026-124194 dirilis bersama Patch Tuesday November 2026, yang memuat banyak sekali perbaikan. Selain Outlook, tinjau juga daftar celah berstatus Critical di Security Update Guide untuk server Windows, Active Directory, dan Exchange sebelum menjadwalkan jendela pemeliharaan.
Butuh bantuan menginventarisasi lisensi dan versi Microsoft 365 atau Office di perusahaan Anda? Lihat halaman produk Microsoft atau hubungi kami.
Sumber: Microsoft Security Update Guide: CVE-2026-124194, NVD: CVE-2026-124194.
Menggunakan Microsoft di perusahaan Anda? PT Kreasi Utama Mandiri adalah partner Microsoft di Indonesia.
Hubungi kami untuk konsultasi teknis, pembaruan lisensi, atau bantuan update sistem.