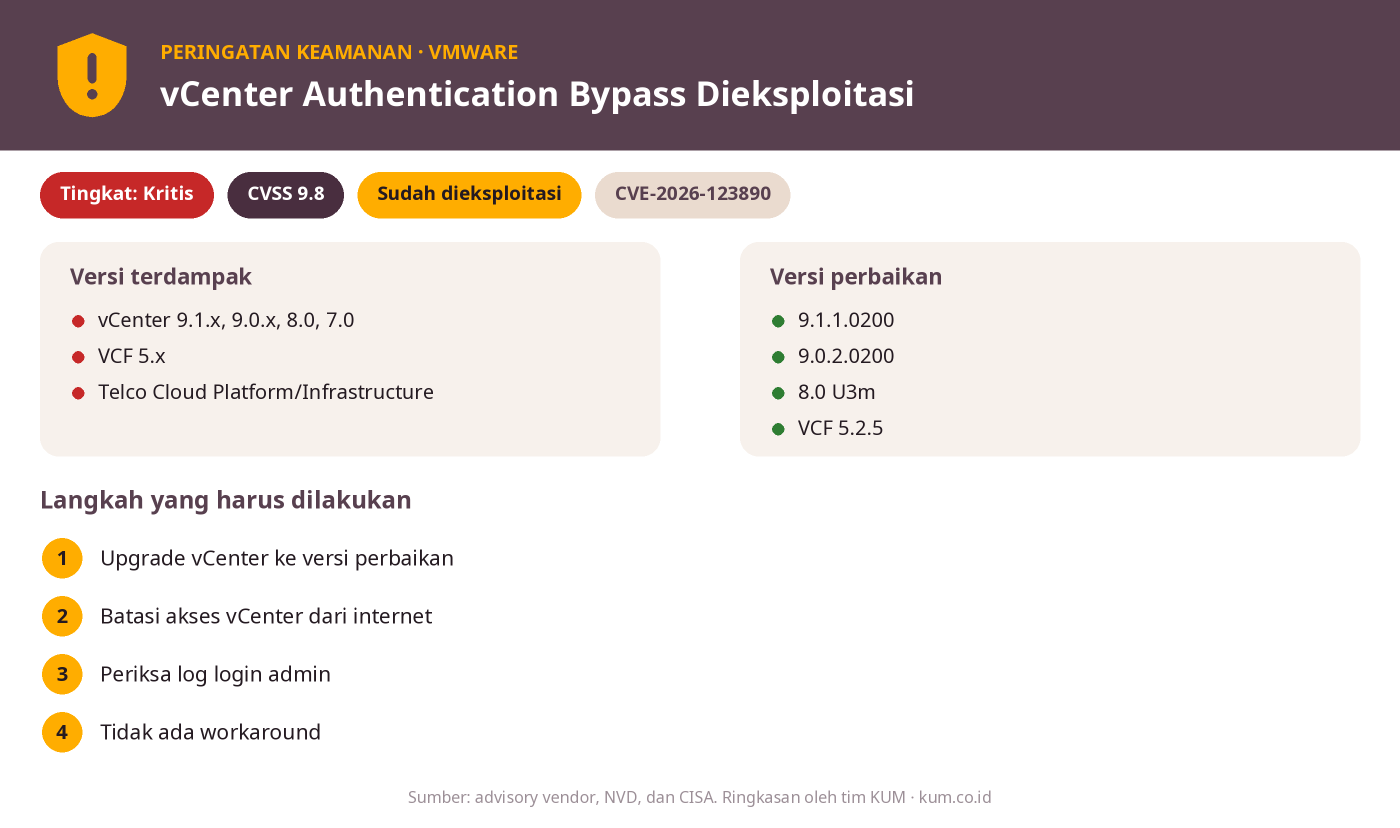
Broadcom menerbitkan perbaikan untuk CVE-2026-123890, celah authentication bypass di VMware vCenter dengan skor CVSS 9.8 (Kritis). CISA memasukkannya ke katalog KEV karena sudah dieksploitasi aktif. Tidak ada workaround, jadi satu-satunya jalan adalah memasang versi perbaikan secepatnya dan membatasi akses jaringan ke vCenter.
Apa celahnya?
Celah ini ada di VMware Directory Service pada vCenter. Penyerang tanpa autentikasi yang bisa menjangkau vCenter lewat jaringan dapat melewati proses login dan mendapat akses tanpa izin ke sistem. Karena vCenter mengendalikan seluruh host ESXi dan mesin virtual, penguasaan vCenter berdampak luas pada seluruh infrastruktur virtualisasi.
Advisory Broadcom (VMSA-2026-0009.1) juga memuat beberapa celah lain pada SDDC Manager dan VMware Tools. Tingkat keparahannya lebih rendah dan sebagian membutuhkan autentikasi:
- CVE-2026-123891 (SDDC Manager, SQL injection, CVSS 8.1, perlu autentikasi)
- CVE-2026-123892 (SDDC Manager, command injection, CVSS 7.2, perlu autentikasi)
- CVE-2026-123893 (SDDC Manager, eskalasi hak akses lokal, CVSS 6.7)
- CVE-2026-123894 (VMware Tools di Windows, bypass tanda tangan SAML, CVSS 6.7)
Siapa yang terdampak?
Pengguna VMware vCenter versi berikut perlu memperbarui ke versi perbaikan:
| Versi vCenter | Versi perbaikan |
|---|---|
| 9.1.x | 9.1.1.0200 |
| 9.0.x | 9.0.2.0200 |
| 8.0 | 8.0 U3m |
| 7.0 | Hubungi Broadcom Support (kontrak extended support) |
| VCF 5.x | 5.2.5 |
| Telco Cloud Platform 3.0, 4.x, 5.0.x, 5.1.x, 5.2 dan Telco Cloud Infrastructure 3.0 | KB463116 |
Catatan: Broadcom menyatakan tidak ada workaround untuk celah ini. Status eksploitasi aktif bersumber dari katalog CISA KEV.
Langkah yang harus dilakukan
- Inventarisasi. Catat semua vCenter, SDDC Manager, dan VMware Tools beserta versinya.
- Batasi akses. Pastikan vCenter tidak terbuka ke internet dan hanya bisa diakses dari segmen manajemen atau VPN.
- Pasang update. Upgrade ke versi perbaikan pada tabel di atas. Ambil snapshot atau backup vCenter sebelum upgrade.
- Untuk vCenter 7.0. Hubungi Broadcom Support, atau rencanakan migrasi ke versi yang masih didukung.
- Periksa log. Tinjau log login dan aktivitas administrator yang tidak wajar, terutama dari alamat IP yang tidak dikenal. Jika ada indikasi penyusupan, ikuti panduan CISA dan vendor.
- Perbarui komponen lain. Terapkan perbaikan SDDC Manager dan VMware Tools sesuai advisory.
Butuh bantuan?
Jika Anda perlu membantu menilai versi vCenter, merencanakan upgrade, atau memperkuat segmentasi jaringan manajemen, tim kami siap membantu lewat halaman kontak.
Sumber: Broadcom VMSA-2026-0009.1, NVD CVE-2026-123890, CISA BOD 26-04.
Butuh bantuan menilai dampak celah ini di sistem Anda? PT Kreasi Utama Mandiri siap membantu.
Hubungi kami untuk konsultasi teknis, pembaruan lisensi, atau bantuan update sistem.