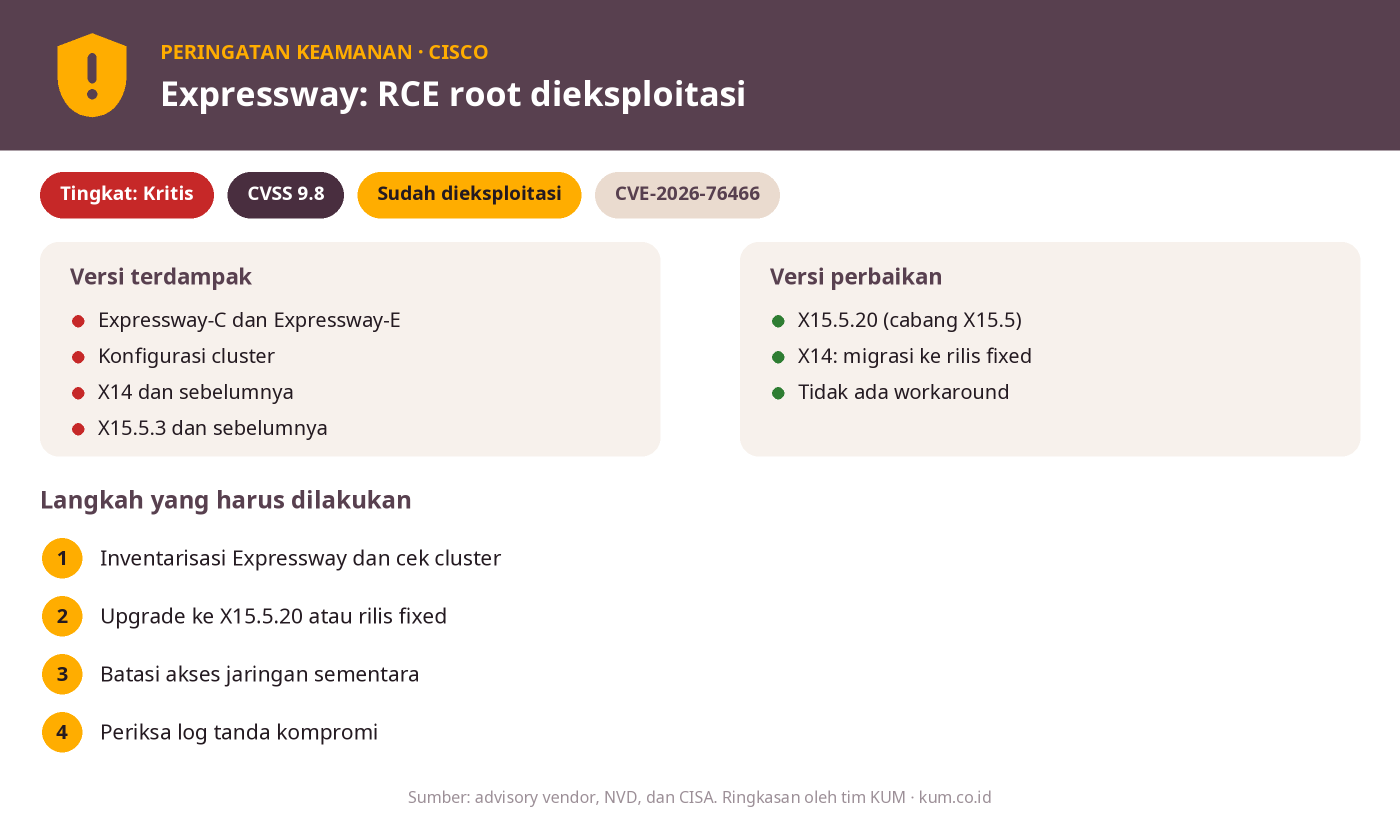
CISA menambahkan CVE-2026-76466, celah hard-coded credentials pada Cisco Expressway Series (Expressway-C dan Expressway-E), ke katalog KEV pada 20 November 2026 karena dieksploitasi aktif. Cisco menilainya CVSS 9.8 (Kritis): penyerang tanpa autentikasi dapat menjalankan perintah sebagai root pada perangkat yang dikonfigurasi dalam cluster. Segera periksa versi Expressway Anda dan upgrade ke rilis yang diperbaiki.
Apa celahnya?
Menurut advis Cisco (cisco-sa-vcs-static-cred-hr7EWZ8t, CWE-798), penyerang jarak jauh tanpa autentikasi yang memiliki akses jaringan dapat mengeksekusi perintah OS sebagai root. Penyebabnya adalah persistent cookie dan validasi sertifikat klien yang tidak memadai ketika TLS Verify Mode diaktifkan untuk clustering. Vektor CVSS 3.1: AV:N/AC:L/PR:N/UI:N, dengan dampak tinggi pada kerahasiaan, integritas, dan ketersediaan.
Advis Cisco diterbitkan 21 Oktober 2026 dan saat itu menyatakan Cisco PSIRT belum mengetahui penyalahgunaan. Status tersebut kini terlampaui: CISA memasukkan CVE ini ke katalog KEV, yang berarti eksploitasi di lapangan telah terkonfirmasi.
Siapa yang terdampak?
Cisco Expressway-C dan Expressway-E, baik virtual maupun appliance, yang menjalankan rilis rentan dan dikonfigurasi dalam cluster.
| Rilis Anda | Tindakan menurut Cisco |
|---|---|
| X14 dan sebelumnya | Migrasi ke rilis yang sudah diperbaiki |
| X15.5.3 dan sebelumnya | Perbaikan tersedia di X15.5.20 |
Advis tidak mencantumkan rilis perbaikan untuk cabang lain. Cisco menyatakan tidak ada workaround.
Langkah yang harus dilakukan
- Inventarisasi. Daftar semua Expressway-C dan Expressway-E, versi yang berjalan, dan apakah perangkat berada dalam cluster.
- Upgrade. Pasang X15.5.20 untuk cabang X15.5, atau migrasi ke rilis yang diperbaiki bila masih memakai X14 atau lebih lama. Jadwalkan segera karena tidak ada workaround.
- Batasi akses jaringan. Selama menunggu jendela perawatan, pastikan akses ke Expressway hanya dari jaringan yang diperlukan. Ini mengurangi risiko, tetapi bukan pengganti patch.
- Periksa tanda kompromi. Karena eksploitasi sudah terjadi, tinjau log dan aktivitas tak biasa pada perangkat sebelum dan sesudah upgrade. CISA juga menerbitkan panduan Forensics Triage Requirements.
- Rotasi kredensial. Bila ada indikasi akses tidak sah, ganti kredensial dan sertifikat yang tersimpan pada perangkat.
Catatan: Advis Cisco tidak memberikan langkah pengecekan khusus. Perangkat dianggap berpotensi rentan bila menjalankan rilis di atas dan berada dalam konfigurasi cluster. Bila ragu, anggap rentan dan upgrade.
Tim kami dapat membantu pengecekan versi dan perencanaan upgrade perangkat Cisco; silakan hubungi kami.
Sumber: Cisco Security Advisory · NVD CVE-2026-76466
Menggunakan Cisco di perusahaan Anda? PT Kreasi Utama Mandiri adalah partner Cisco di Indonesia.
Hubungi kami untuk konsultasi teknis, pembaruan lisensi, atau bantuan update sistem.