CISA menambahkan CVE-2024-10441 pada katalog KEV karena celah ini dilaporkan dieksploitasi aktif. Celah eksekusi kode jarak jauh (CVSS 9.8) di Synology DiskStation Manager (DSM) ini memengaruhi system plugin daemon. Pastikan DSM Anda sudah di versi yang diperbaiki dan batasi akses NAS dari internet.
Apa celahnya?
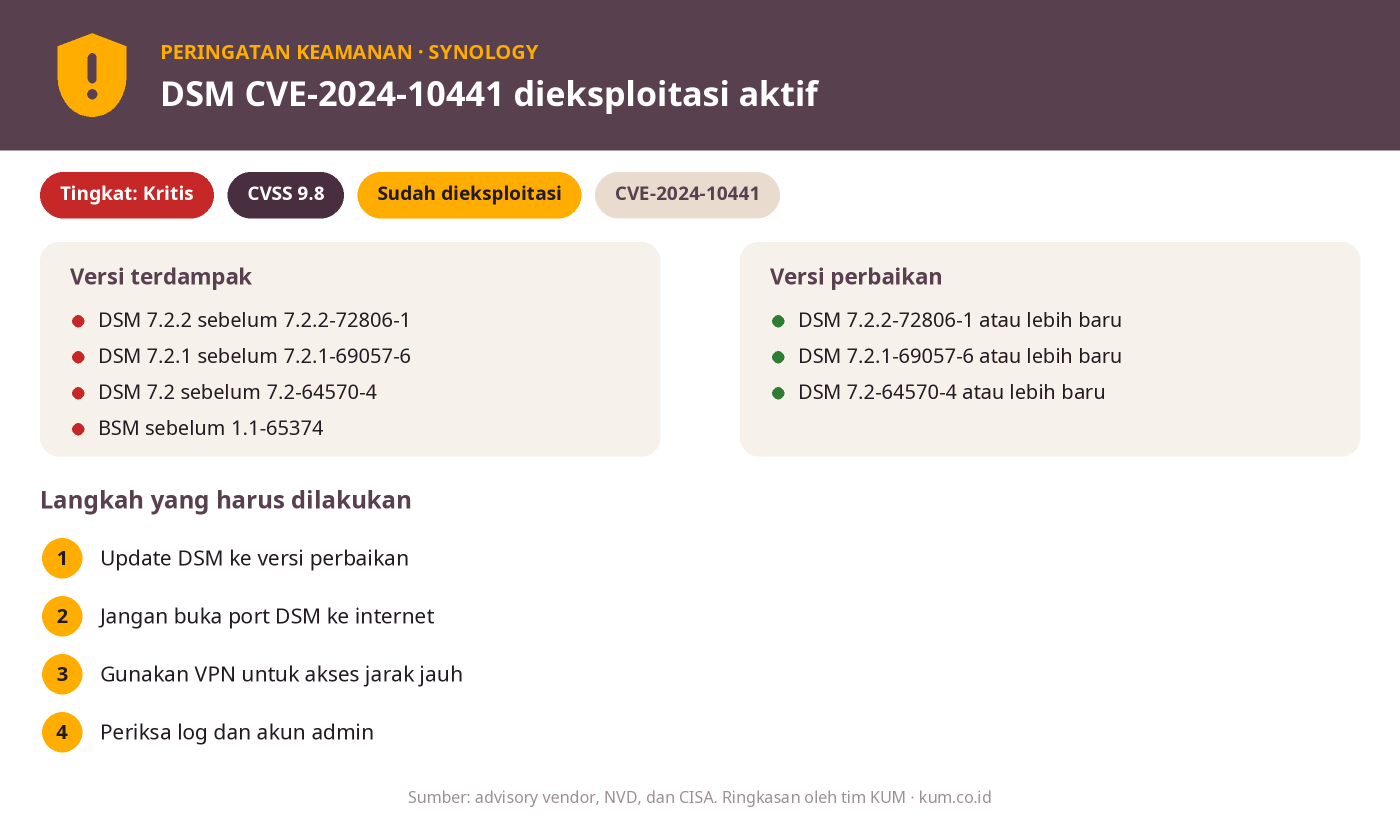
CVE-2024-10441 adalah kelemahan improper encoding or escaping of output pada system plugin daemon di Synology DSM dan BeeStation OS (BSM). Menurut advisori Synology-SA-24:20, penyerang jarak jauh dapat menjalankan kode sembarang pada perangkat. Synology menilainya Critical dengan CVSS 3.1 sebesar 9.8 (AV:N/AC:L/PR:N/UI:N), artinya dapat dijalankan lewat jaringan tanpa autentikasi dan tanpa interaksi pengguna.
Celah ini ditemukan pada kompetisi Pwn2Own 2024 dan perbaikannya sudah tersedia sejak advisori diterbitkan pada November 2024. Per 18 November 2026, CISA memasukkannya ke katalog Known Exploited Vulnerabilities, sehingga NAS yang belum diperbarui menjadi target nyata. Synology menyatakan tidak ada mitigasi selain pembaruan.
Advisori yang sama juga memuat dua celah lain berkategori Moderate: CVE-2024-50629 (CVSS 5.3, pembacaan berkas terbatas) dan CVE-2024-10445 (CVSS 4.3, penulisan berkas terbatas).
Siapa yang terdampak?
Perangkat Synology yang menjalankan DSM atau BeeStation OS versi lama. Untuk CVE-2024-10441, versi yang terdampak adalah DSM sebelum 7.2-64570-4, 7.2.1-69057-6 dan 7.2.2-72806-1, serta BSM sebelum 1.1-65374. Berikut rilis perbaikan menurut advisori:
| Produk | Tingkat | Upgrade ke |
|---|---|---|
| DSM 7.2.2 | Critical | 7.2.2-72806-1 atau lebih baru |
| DSM 7.2.1 | Critical | 7.2.1-69057-6 atau lebih baru |
| DSM 7.2 | Critical | 7.2-64570-4 atau lebih baru |
| DSM 7.1 | Critical | 7.1.1-42962-7 atau lebih baru |
| DSM 6.2 | Moderate | 6.2.4-25556-8 atau lebih baru |
Untuk BeeStation OS (BSM), lihat advisori Synology untuk versi perbaikan yang berlaku.
Langkah yang harus dilakukan
- Inventarisasi NAS. Daftar semua perangkat Synology (DiskStation dan BeeStation) beserta versi DSM/BSM yang berjalan.
- Perbarui DSM. Buka Control Panel → Update & Restore, lalu pasang versi terbaru yang tersedia untuk model Anda, minimal rilis perbaikan pada tabel di atas.
- Cadangkan dulu. Pastikan backup data dan konfigurasi terbaru sudah ada dan bisa dipulihkan sebelum update.
- Batasi paparan internet. Jangan membuka port DSM (5000/5001) langsung ke internet. Gunakan VPN dan aturan firewall untuk membatasi akses.
- Periksa tanda kompromi. Karena celah ini sudah dieksploitasi, tinjau log login, akun admin baru, tugas terjadwal yang tidak dikenal, dan proses atau paket yang mencurigakan.
- Jika perangkat tidak bisa diperbarui, misalnya model yang sudah tidak mendapat update, putuskan dari internet dan rencanakan penggantian.
Catatan: Synology menyatakan tidak ada mitigasi alternatif untuk CVE-2024-10441. Satu-satunya perbaikan adalah memperbarui ke versi yang disebut di advisori. Jika NAS Anda pernah terpapar internet pada versi lama, pertimbangkan mengganti kredensial admin setelah update.
Butuh bantuan?
Tim kami dapat membantu inventarisasi, pembaruan, dan pengamanan perangkat penyimpanan Anda. Lihat produk Synology atau hubungi kami.
Sumber: Synology-SA-24:20, NVD CVE-2024-10441.
Menggunakan Synology di perusahaan Anda? PT Kreasi Utama Mandiri adalah partner Synology di Indonesia.
Hubungi kami untuk konsultasi teknis, pembaruan lisensi, atau bantuan update sistem.