Kalau Anda mencari “CrowdStrike adalah apa”, jawaban singkatnya: CrowdStrike adalah perusahaan keamanan siber global yang sahamnya tercatat di bursa Nasdaq (kode CRWD), dan produk utamanya adalah platform CrowdStrike Falcon. Falcon melindungi laptop, PC, dan server perusahaan dari malware, ransomware, dan serangan yang lebih canggih, dengan satu agen ringan yang dikelola dari cloud. Artikel ini menjelaskan cara kerja Falcon, beda EPP, EDR, dan MDR, serta paket Falcon untuk bisnis dan cara memilihnya.
CrowdStrike perusahaan apa?
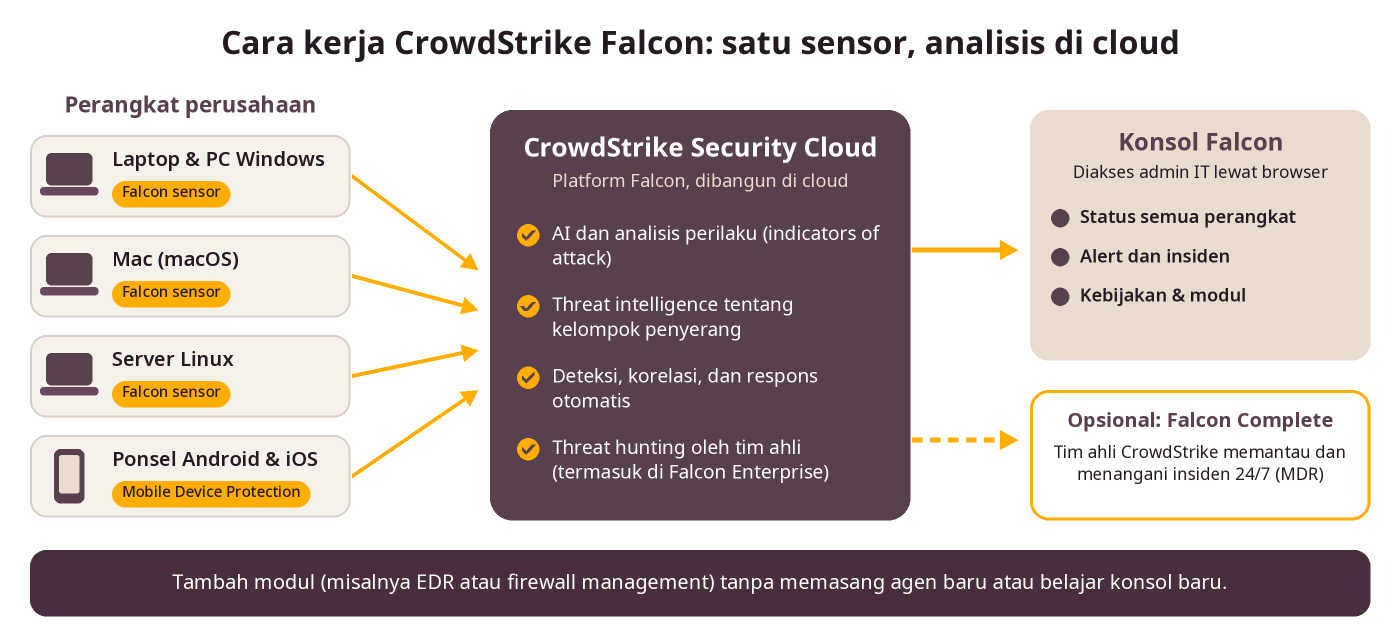
CrowdStrike menyebut dirinya pemimpin keamanan siber global yang melindungi area risiko paling penting di perusahaan: endpoint dan cloud workload, identitas, serta data. Berbeda dengan antivirus generasi lama yang bergantung pada server lokal dan update signature, Falcon dibangun di cloud sejak awal (cloud-native). Analisisnya dilakukan di CrowdStrike Security Cloud dengan bantuan AI, threat intelligence, dan indicators of attack, yaitu pola perilaku serangan, bukan sekadar daftar file berbahaya.
Ciri khas lainnya adalah arsitektur satu agen ringan (single lightweight agent). Di setiap perangkat cukup dipasang satu Falcon sensor. Saat perusahaan menambah modul, misalnya EDR atau firewall management, tidak perlu memasang agen baru atau mempelajari konsol baru. Platform ini mendukung Windows, macOS, dan Linux; perangkat Android dan iOS dilindungi lewat modul Mobile Device Protection.
Apa yang dilakukan CrowdStrike Falcon?
Falcon terdiri dari beberapa modul. Yang paling sering dipakai perusahaan:
- Next-Gen Antivirus (Falcon Prevent): mencegah malware, ransomware, hingga serangan canggih memakai AI dan analisis perilaku. Menurut CrowdStrike, modul ini bisa dipasang dalam hitungan menit.
- Device Control: mengatur pemakaian USB, kartu SD, dan perangkat Thunderbolt agar data tidak keluar sembarangan.
- Firewall Management: mengelola kebijakan firewall host di semua perangkat dari satu tempat.
- EDR (Endpoint Detection and Response): merekam aktivitas di endpoint terus-menerus, mendeteksi dan memprioritaskan aktivitas berbahaya, lalu memberi alat untuk menyelidiki dan merespons.
- Threat Intelligence & Hunting: informasi tentang kelompok penyerang dan cara kerjanya, plus tim ahli CrowdStrike yang terus mencari jejak intrusi di dalam platform Falcon.
- Layanan terkelola: lewat Falcon Complete, analis CrowdStrike memantau, menyelidiki, dan memulihkan insiden 24/7 atas nama pelanggan.
EPP, EDR, dan MDR: apa bedanya?
Tiga istilah ini selalu muncul saat membandingkan solusi keamanan endpoint. Bedanya paling mudah dilihat dari siapa yang bekerja:
| Istilah | Isinya | Siapa yang menindaklanjuti | Di Falcon |
|---|---|---|---|
| EPP (Endpoint Protection Platform) | Pencegahan di perangkat: antivirus generasi baru, kontrol perangkat, firewall | Sistem otomatis, diatur admin IT | Falcon Go dan Pro |
| EDR (Endpoint Detection and Response) | Rekaman aktivitas endpoint, deteksi perilaku mencurigakan, investigasi dan respons | Tim IT atau keamanan Anda | Falcon Enterprise |
| MDR (Managed Detection and Response) | Layanan: teknologi plus tim ahli yang memantau, berburu ancaman, dan merespons | Analis penyedia layanan, 24/7 | Falcon Complete |
Menurut CrowdStrike, EPP yang lengkap sudah memadukan EDR di dalamnya. Masalahnya, EDR memberi visibilitas tetapi tetap butuh orang yang membaca alert dan mengambil keputusan. MDR menutup celah itu tanpa perusahaan harus menambah staf keamanan sendiri.
Paket CrowdStrike Falcon untuk bisnis
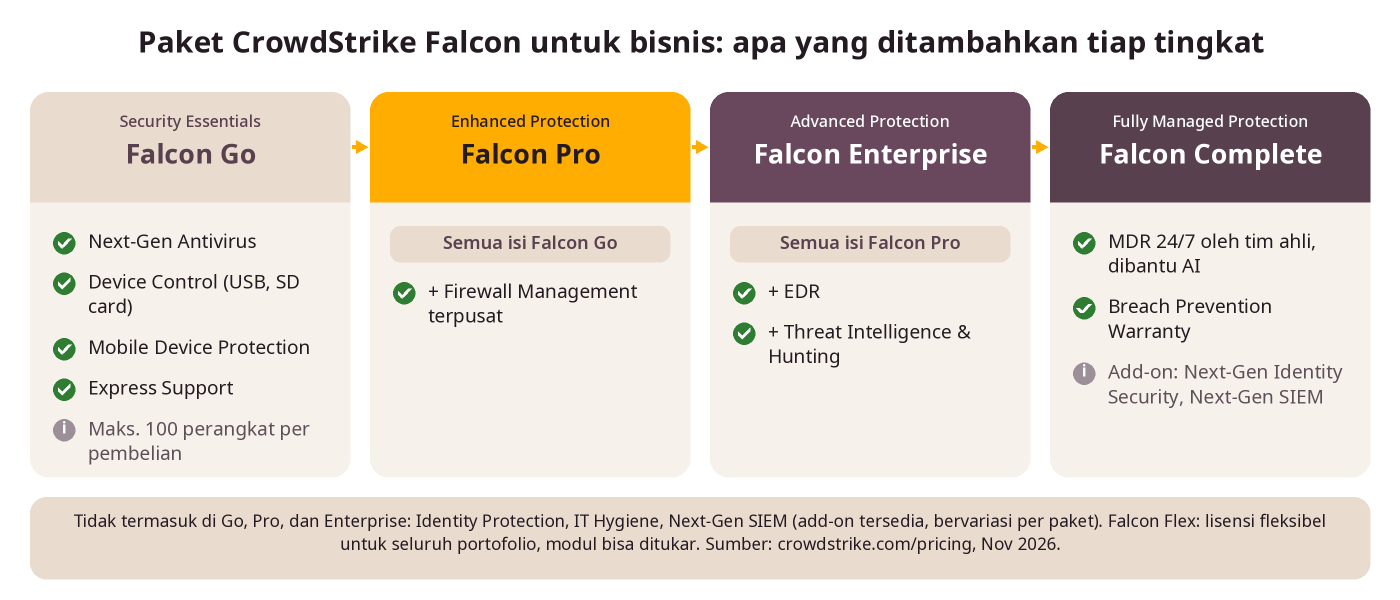
Di halaman pricing crowdstrike.com saat artikel ini ditulis (November 2026), ada empat bundle utama ditambah satu opsi lisensi fleksibel. Setiap tingkat menambahkan modul dari tingkat sebelumnya.
| Modul | Falcon Go | Falcon Pro | Falcon Enterprise |
|---|---|---|---|
| Next-Gen Antivirus | Ya | Ya | Ya |
| Device Control | Ya | Ya | Ya |
| Mobile Device Protection | Ya | Ya | Ya |
| Firewall Management | Tidak | Ya | Ya |
| EDR | Tidak | Tidak | Ya |
| Threat Intelligence & Hunting | Tidak | Tidak | Ya |
| Express Support | Ya | Ya | Ya |
- Falcon Go (Security Essentials) ditujukan untuk usaha kecil dan menengah. Pembelian Falcon Go dibatasi maksimal 100 perangkat.
- Falcon Pro (Enhanced Protection) menambahkan firewall host yang dikelola terpusat.
- Falcon Enterprise (Advanced Protection) menambahkan EDR dan Threat Intelligence & Hunting.
- Falcon Complete (Fully Managed Protection) adalah MDR 24/7 yang dipimpin tim ahli dan dibantu AI, disertai CrowdStrike Breach Prevention Warranty. Add-on seperti Next-Gen Identity Security dan Next-Gen SIEM tersedia.
- Falcon Flex bukan bundle tetap, melainkan perjanjian lisensi dengan nilai komitmen yang bisa dipakai bertahap untuk modul di seluruh portofolio CrowdStrike. Modul bisa ditukar selama perjanjian berjalan.
Catatan: Identity Protection, IT Hygiene, dan Next-Gen SIEM tidak termasuk dalam Falcon Go, Pro, maupun Enterprise. Add-on bisa dibeli kapan saja, tetapi pilihannya berbeda per bundle. Express Support (bantuan instalasi dan operasional) sudah termasuk di Go, Pro, dan Enterprise.
Cara memilih sesuai ukuran perusahaan dan tim IT
Pertanyaan terpenting bukan “fitur mana paling banyak”, tetapi siapa yang akan menindaklanjuti alert. EDR tanpa orang yang memantaunya hanya menghasilkan tumpukan notifikasi.
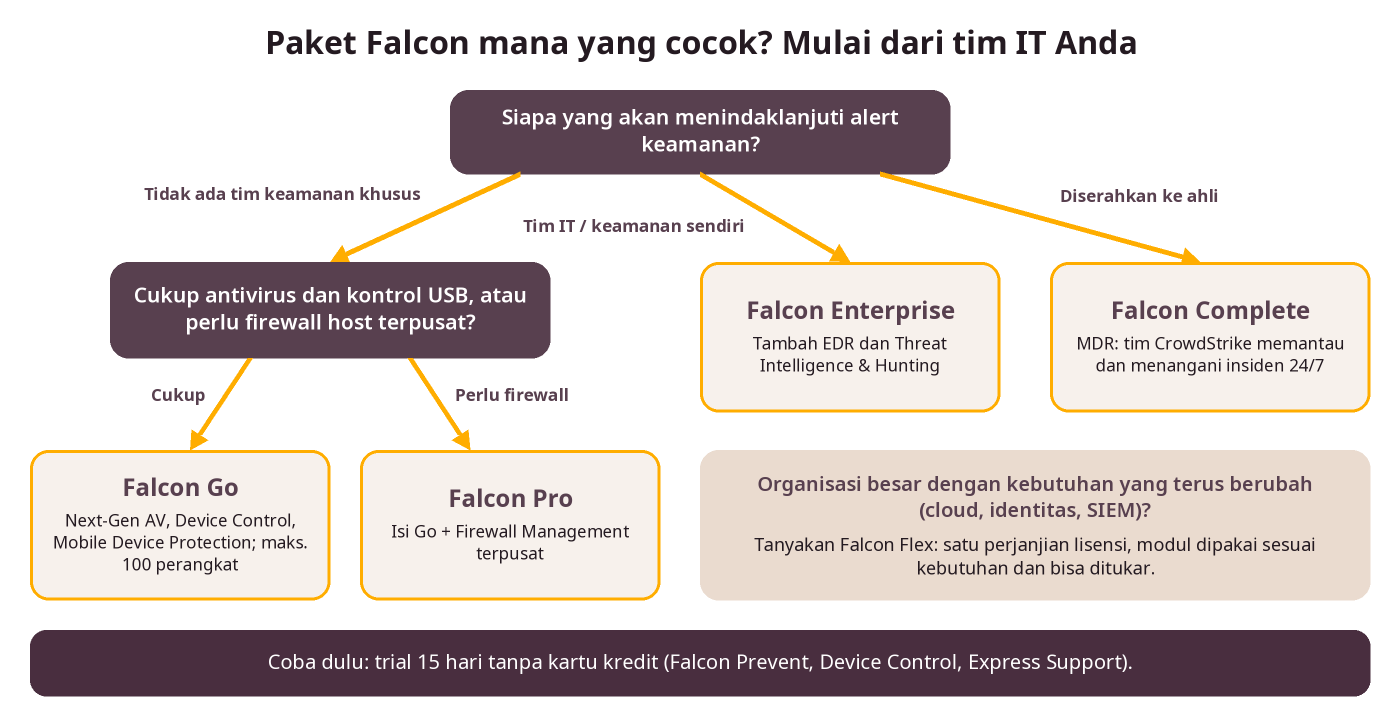
- Kantor kecil tanpa tim keamanan khusus: Falcon Go untuk antivirus dan kontrol USB, atau Falcon Pro bila kebijakan firewall perlu diatur dari satu konsol.
- Ada tim IT atau keamanan yang sanggup menyelidiki insiden: Falcon Enterprise, karena EDR dan threat hunting baru terasa manfaatnya bila ada yang menindaklanjuti.
- Tidak ada yang memantau di luar jam kerja, atau ingin insiden ditangani ahli: Falcon Complete.
- Organisasi besar dengan kebutuhan yang berubah (cloud, identitas, SIEM): diskusikan Falcon Flex.
Perusahaan yang sudah memakai Microsoft 365 sebaiknya juga membandingkan dengan Defender yang mungkin sudah termasuk di lisensinya; lihat perbedaan Microsoft Defender Antivirus, for Business, dan for Endpoint. Apa pun pilihannya, siapkan juga prosedur saat insiden terjadi, misalnya langkah yang harus dilakukan perusahaan saat terkena ransomware.
Soal insiden update Juli 2024
Pada 19 Juli 2024, sebuah update konten untuk Falcon sensor di Windows membuat banyak komputer Windows crash. CrowdStrike menyatakan masalah ini bukan serangan siber, sistem Linux dan macOS tidak terdampak, dan konten bermasalah diperbaiki sekitar 78 menit setelah dirilis. Dalam analisis akar masalah yang dipublikasikan Agustus 2024, CrowdStrike menyebut perbaikan berupa validasi tambahan, rilis konten secara bertahap, dan kontrol bagi pelanggan atas penerapan update Rapid Response Content.
FAQ
CrowdStrike adalah perusahaan apa?
CrowdStrike adalah perusahaan keamanan siber global yang tercatat di Nasdaq (CRWD). Produknya melindungi endpoint dan cloud workload, identitas, serta data melalui platform CrowdStrike Falcon.
Apa itu CrowdStrike Falcon?
Falcon adalah platform keamanan cloud-native dengan satu agen ringan. Modulnya mencakup antivirus generasi baru, device control, firewall management, EDR, threat intelligence, dan layanan MDR Falcon Complete.
Apa beda Falcon Go, Pro, dan Enterprise?
Go berisi Next-Gen Antivirus, Device Control, dan Mobile Device Protection. Pro menambahkan Firewall Management. Enterprise menambahkan EDR serta Threat Intelligence & Hunting.
Apakah CrowdStrike tersedia di Indonesia?
Ya. Perusahaan di Indonesia bisa membeli lisensi CrowdStrike Falcon melalui partner, termasuk PT Kreasi Utama Mandiri, yang juga dapat membantu memilih paket dan menyiapkan uji coba.
Apakah ada trial CrowdStrike Falcon?
Ada. CrowdStrike menyediakan trial 15 hari tanpa kartu kredit yang mencakup Falcon Prevent, Device Control, dan Express Support. Setelah sensor dipasang, Anda bisa melihat tiga deteksi uji untuk melihat cara kerjanya.
Sumber: halaman CrowdStrike tentang paket dan bundle Falcon, Endpoint Security, dan Falcon Complete MDR.
Butuh lisensi CrowdStrike Falcon atau bantuan memilih paket yang tepat? PT Kreasi Utama Mandiri adalah partner CrowdStrike di Indonesia.
Hubungi kami sekarang untuk konsultasi paket, uji coba, dan penawaran harga terbaik.